

Министерство национальной безопасности ищет компьютерных защитников

Американцы придумали, как привлечь кибер-специалистов на госслужбу

Чтобы привлечь высококвалифицированных специалистов по кибер-безопасности, Министерство национальной безопасности собирается оставлять самые интересные должности для федеральных работников, а не сторонних подрядчиков. Эта информация была официально обнародована в отчете специализированной комиссии.


Министерству придется нанять около 600 новых профессионалов, способных самостоятельно решать критические задачи. Более того, правительство должно сосредоточить свое внимание не столько на профессиональных сертификациях, получаемых специалистами, сколько на опыте решения реальных задач, которым специалисты обладают. Чтобы добиться подобного изменения приоритетов, чиновникам необходимо создать систему, которая позволит мгновенно оценивать навыки у соискателей. Точно так же, как военные тестируют пилотов, министерство должно тестировать кибер-защитников.

К таким выводам пришла комиссия из 15 человек, во главе которой оказался Алан Паллер – руководитель исследований в SANS Institute – специальном учреждении, где тренируют специалистов по защите сетей. В этой же комиссии участвовал и Джеф Мосс – бывший хакер и основатель конференции BlackHat и DefCon. Мосс в данный момент является руководителем отдела безопасности ICANN, которая помогает управляться с доменами и менеджментом важнейших составляющих Интернета.

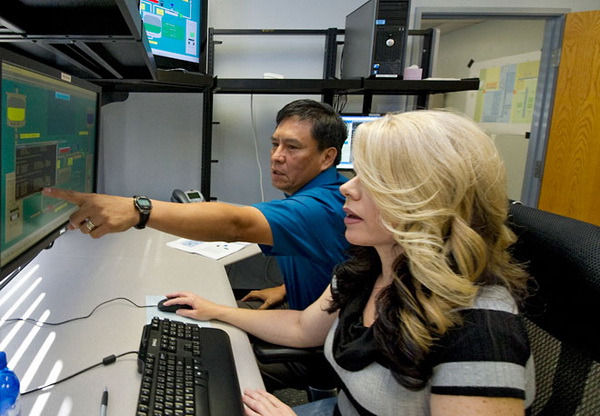
Тренировка экспертов по компьютерной защите в госсекторе.


Вышеупомянутое объединение называется Homeland Security Advisory Council Task Force on CyberSkills. Оно было организовано в июле по просьбе секретаря Министерства национальной безопасности Жанет Наполитано для разработки плана по привлечению работников с отличными навыками в сфере защиты информации и предотвращения компьютерных атак. Эти люди должны были по замыслу Жанет помочь в привлечении новых кадров в защиту компьютерных сетей. Для составления рекомендаций комиссия проводила беседы с экспертами из частных компаний, учеными, преподавателями и чиновниками.

Проблема в том, что количество специалистов с подобными навыками крайне невелико, так что заполучить их хотят не только правительственные структуры, но и многочисленные частные компании. Чтобы найти нужных людей, эксперты советуют сначала составить список вакантных позиций, а также задач, которые необходимо выполнять для эффективной защиты американской инфраструктуры. Считается, что наиболее важные позиции, вроде тестеров уязвимости и специалистов по обратной инженерии, нужно отдавать правительственным работникам, а не передавать сторонним подрядчикам.

«Если вы хотите чтобы люди у вас работали, вы должны создать для них интересные, классные вакансии. Работа должна быть увлекательной, сложной и предлагать возможности для роста», – сообщает комиссия. Не лишним будет также и предоставление надежных инструментов и удобных исследовательских лабораторий.

Комиссия отмечает, что одно из самых больших препятствий на пути высококвалифицированных работников в правительственные структуры – деньги. Зарплата в федеральном секторе и в частном секторе попросту не сопоставима. Изменить эту ситуацию можно только, если предлагать кандидатам возможности для роста и создание очень комфортных рабочих условий.

собирается оставлять самые интересные должности для федеральных работников, а не сторонних подрядчиков. Эта информация была официально обнародована в отчете специализированной комиссии.

" />

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru
