



Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

После трехмесячного отсутствия на интернет-арене вредонос QakBot, он же Qbot и Pinkslipbot, вновь начал распространяться через спам-рассылки — в новой, еще не обкатанной версии и пока ограниченным тиражом.

В минувшем августе в ходе международной операции правоохранителям удалось проникнуть на серверы QakBot и спустить на зараженные Windows-машины команду на самоуничтожение трояна. В результате он исчез из репертуара авторов атак, использующих имейл; им пришлось переключиться на похожих, но менее мощных зловредов.

В конце прошлой недели исследователи из Microsoft в своем микроблоге на X (бывш. Twitter) сообщили об обнаружении новых QakBot-рассылок, небольших по объему и ориентированных на представителей индустрии гостеприимства.

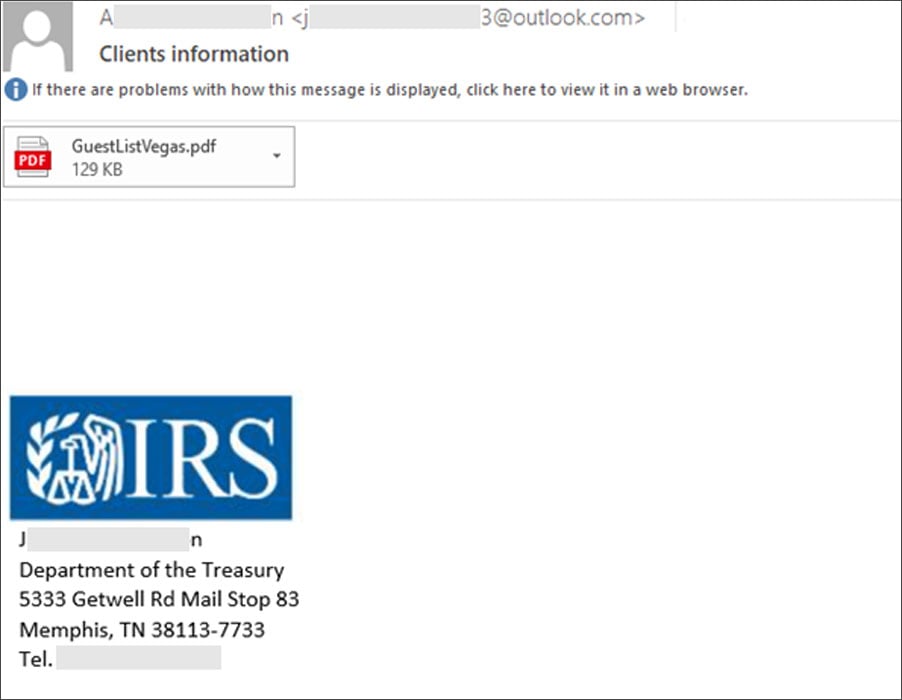
Поддельные письма с вредоносным вложением распространяются от имени Налоговой службы США. Прикрепленный файл PDF замаскирован под список гостей; при попытке его открыть выводится сообщение; предварительный просмотр не предусмотрен, можно лишь скачать документ по ссылке.


Анализ показал, что при клике по встроенной кнопке загружается заверенный подписью MSI-файл, который после установки загружает в память Qakbot DLL. Вредоносная библиотека была создана 11 декабря, в день, когда эксперты обнаружили троянскую рассылку.

Образец зловреда в базе Microsoft не числился; его C2-серверы расположены в Австрии и Финляндии (в обоих случаях используется порт 443). Другие исследователи подтвердили, что это новая версия Qakbot, притом в стадии разработки. От прежних она отличается незначительно; в частности, для расшифровки строк кода вместо XOR теперь используется AES.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru