



Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Распространители QBot используют уязвимость Windows WordPad к угону DLL

Зафиксирован новый способ доставки QBot, он же QakBot, QuackBot и Pinkslipbot. Авторы недавней имейл-кампании, нацеленной на засев трояна на машины под Windows 10, использовали возможность подмены DLL, которую вызывает WordPad.

Для обхода антивирусов злоумышленники раздавали вредоносную библиотеку вместе с чистой копией текстового редактора Windows. Оба файла сохранялись в одной и той же папке, и WordPad при запуске загружал зловреда (приложения Windows начинают поиск нужной DLL со своего каталога).

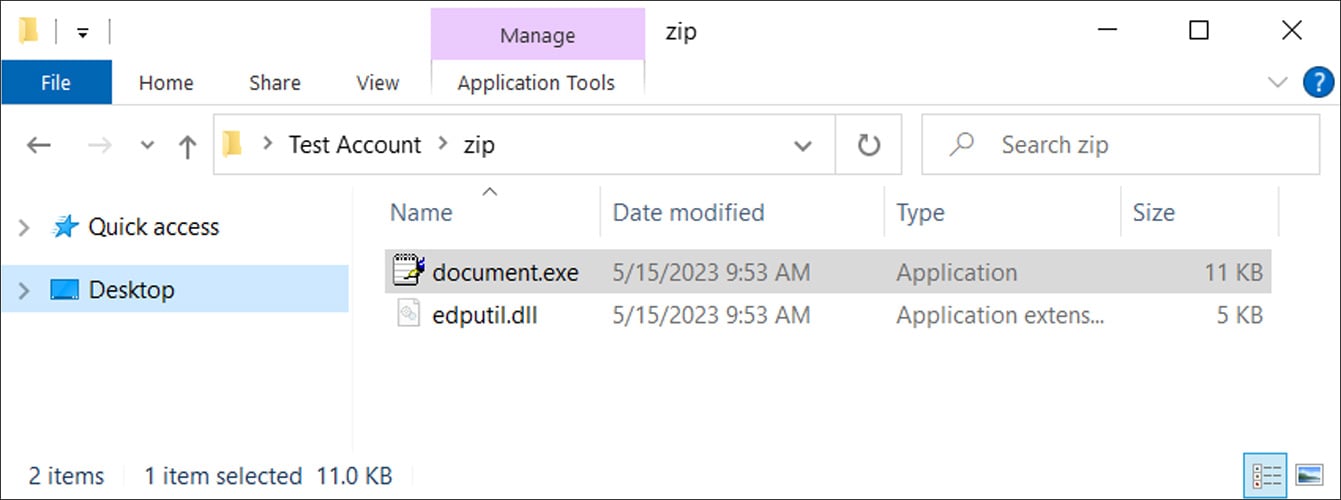
Новую QBot-кампанию выявила две недели назад ИБ-команда Cryptolaemus. Вредоносные письма содержали ссылку на сайт с произвольно именованным ZIP-файлом. Проведенный в BleepingComputer анализ образца показал, что архив содержит два файла: document.exe (переименованная копия лончера WordPad, write.exe) и edputil.dll (вредоносная библиотека на замену).


Легитимная edputil.dll обычно находится в папке C:\Windows\System32, однако document.exe при запуске довольствуется тем, что под боком, не проверяя другие места. При активации зловред использует curl.exe для загрузки с удаленного хоста файла с расширением .PNG — еще одной DLL-библиотеки, для исполнения которой используется rundll32.exe.

В итоге в системе в фоновом режиме начинает работать QBot, ворующий письма жертв и загружающий дополнительный пейлоад — инструмент постэксплуатации Cobalt Strike, шифровальщиков. Использование curl.exe позволило заключить, что данный способ доставки работает только в Windows 10 и выше: в устаревших ОС Microsoft эта программа отсутствует.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru