



Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

После трехмесячного отсутствия на интернет-арене вредонос QakBot, он же Qbot и Pinkslipbot, вновь начал распространяться через спам-рассылки — в новой, еще не обкатанной версии и пока ограниченным тиражом.

В минувшем августе в ходе международной операции правоохранителям удалось проникнуть на серверы QakBot и спустить на зараженные Windows-машины команду на самоуничтожение трояна. В результате он исчез из репертуара авторов атак, использующих имейл; им пришлось переключиться на похожих, но менее мощных зловредов.

В конце прошлой недели исследователи из Microsoft в своем микроблоге на X (бывш. Twitter) сообщили об обнаружении новых QakBot-рассылок, небольших по объему и ориентированных на представителей индустрии гостеприимства.

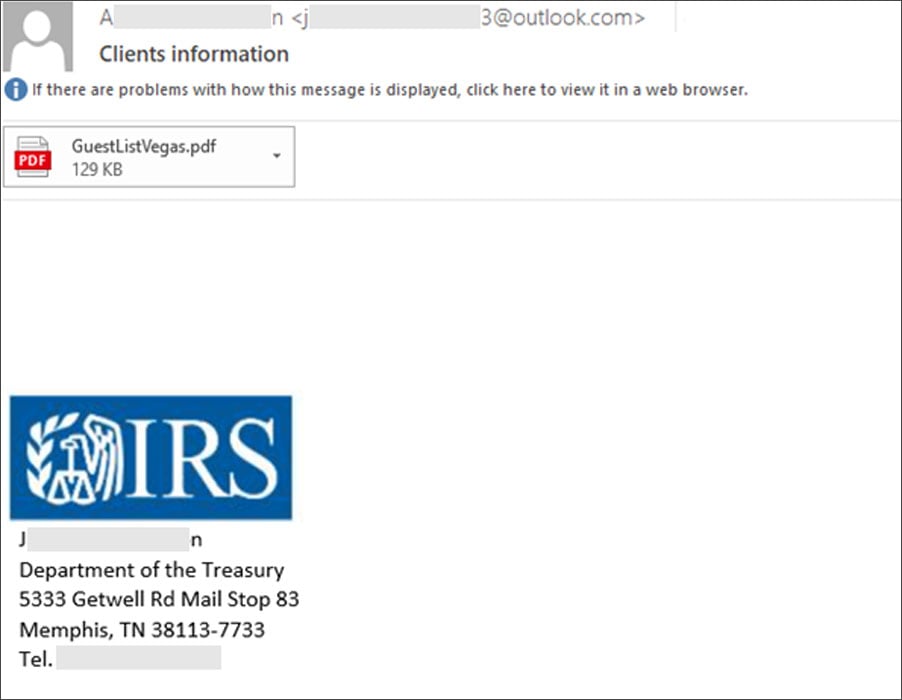
Поддельные письма с вредоносным вложением распространяются от имени Налоговой службы США. Прикрепленный файл PDF замаскирован под список гостей; при попытке его открыть выводится сообщение; предварительный просмотр не предусмотрен, можно лишь скачать документ по ссылке.


Анализ показал, что при клике по встроенной кнопке загружается заверенный подписью MSI-файл, который после установки загружает в память Qakbot DLL. Вредоносная библиотека была создана 11 декабря, в день, когда эксперты обнаружили троянскую рассылку.

Образец зловреда в базе Microsoft не числился; его C2-серверы расположены в Австрии и Финляндии (в обоих случаях используется порт 443). Другие исследователи подтвердили, что это новая версия Qakbot, притом в стадии разработки. От прежних она отличается незначительно; в частности, для расшифровки строк кода вместо XOR теперь используется AES.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru