


В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

В даркнете растёт спрос на российских разработчиков — 53% всех ИТ-вакансий

Команда Kaspersky Digital Footprint Intelligence изучила рынок найма в даркнете и обнаружила, что он активно растёт. Специалисты проанализировали 1722 объявления с вакансиями и резюме, размещённые на теневых форумах за последние два года. Все они были ориентированы на русскоязычных пользователей.

По данным исследования, в январе 2025 года количество таких публикаций оказалось вдвое выше, чем в январе 2023-го.

Эксперты предупреждают: в даркнете нередко ищут специалистов для разработки вредоносных программ, проведения атак или участия в мошеннических схемах.

При этом 71% соискателей в опубликованных резюме вовсе не указали желаемую специализацию — то есть готовы рассматривать любые предложения. Именно такая неопределённость делает их удобной целью для злоумышленников, которые могут предложить «работу» с криминальным уклоном.

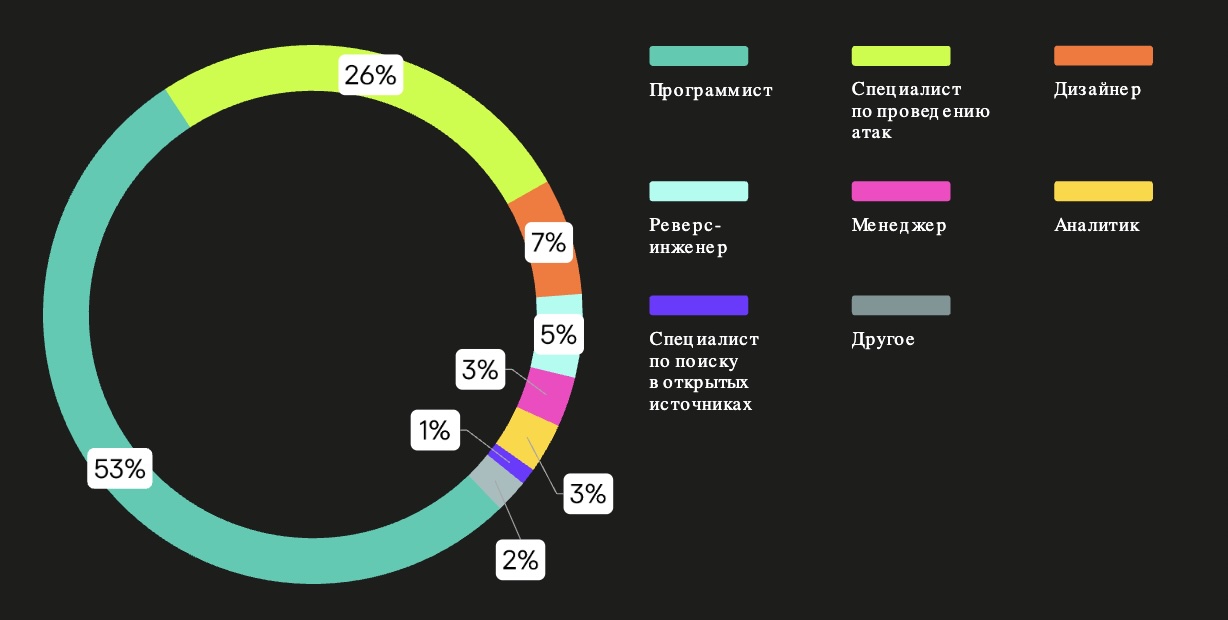
Среди ИТ-профессий наиболее востребованы разработчики — они составляют 53% всех ИТ-вакансий в выборке. На втором месте — специалисты, непосредственно участвующие в кибератаках (26%).


По словам аналитика Kaspersky Digital Footprint Intelligence Александры Федосимовой, люди могут обращаться к даркнету по разным причинам. Кому-то кажется, что там проще трудоустроиться без диплома и долгих собеседований, кто-то рассчитывает на высокую оплату.

Но, подчёркивает эксперт, легальные работодатели тоже предлагают достойные условия — включая высокий доход и защиту прав по трудовому законодательству. В даркнете же риски несоизмеримо выше: легко оказаться вовлечённым в преступную деятельность.

Средний возраст соискателей, чьи резюме попали в анализ, составляет 24 года. Однако среди них встречаются и более молодые кандидаты, которые могут не осознавать последствия участия в подобных «вакансиях».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru