



Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

После трехмесячного отсутствия на интернет-арене вредонос QakBot, он же Qbot и Pinkslipbot, вновь начал распространяться через спам-рассылки — в новой, еще не обкатанной версии и пока ограниченным тиражом.

В минувшем августе в ходе международной операции правоохранителям удалось проникнуть на серверы QakBot и спустить на зараженные Windows-машины команду на самоуничтожение трояна. В результате он исчез из репертуара авторов атак, использующих имейл; им пришлось переключиться на похожих, но менее мощных зловредов.

В конце прошлой недели исследователи из Microsoft в своем микроблоге на X (бывш. Twitter) сообщили об обнаружении новых QakBot-рассылок, небольших по объему и ориентированных на представителей индустрии гостеприимства.

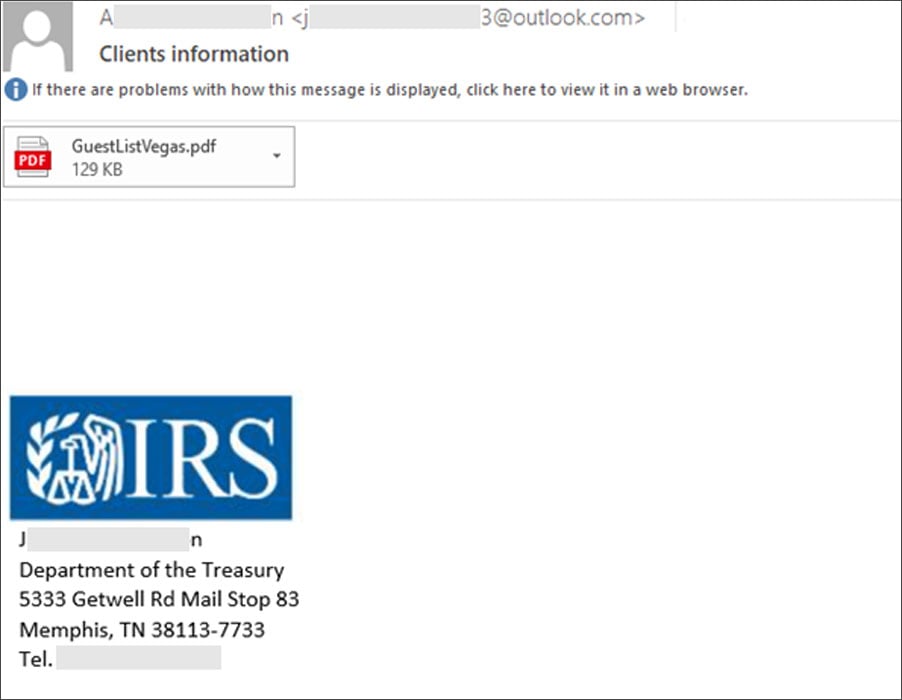
Поддельные письма с вредоносным вложением распространяются от имени Налоговой службы США. Прикрепленный файл PDF замаскирован под список гостей; при попытке его открыть выводится сообщение; предварительный просмотр не предусмотрен, можно лишь скачать документ по ссылке.


Анализ показал, что при клике по встроенной кнопке загружается заверенный подписью MSI-файл, который после установки загружает в память Qakbot DLL. Вредоносная библиотека была создана 11 декабря, в день, когда эксперты обнаружили троянскую рассылку.

Образец зловреда в базе Microsoft не числился; его C2-серверы расположены в Австрии и Финляндии (в обоих случаях используется порт 443). Другие исследователи подтвердили, что это новая версия Qakbot, притом в стадии разработки. От прежних она отличается незначительно; в частности, для расшифровки строк кода вместо XOR теперь используется AES.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru