



Операторы шифровальщика Egregor задержаны на территории Украины

Операторы шифровальщика Egregor задержаны на территории Украины

Операторы шифровальщика Egregor задержаны на территории Украины

Члены банды киберпреступников, распространяющих программу-вымогатель Egregor, задержаны на территории Украины. В поимке злоумышленников принимали участие французские и украинские правоохранительные органы.

Об успешном исходе операции сообщило французское издание France Inter. Полиция на данном этапе не раскрывает имена арестованных киберпреступников, однако известно, что некоторые из них предоставляли поддержку группировке Egregor по части финансов и взлома.

Операторы Egregor начали свою деятельность в сентябре 2020 года, сама вредоносная программа распространялась по модели «вымогатель как услуга» (Ransomware-as-a-Service, RaaS). Злоумышленники предоставляли доступ к своей разработке, а взамен ждали от других преступников проникновения в корпоративные сети и запуска шифровальщика.

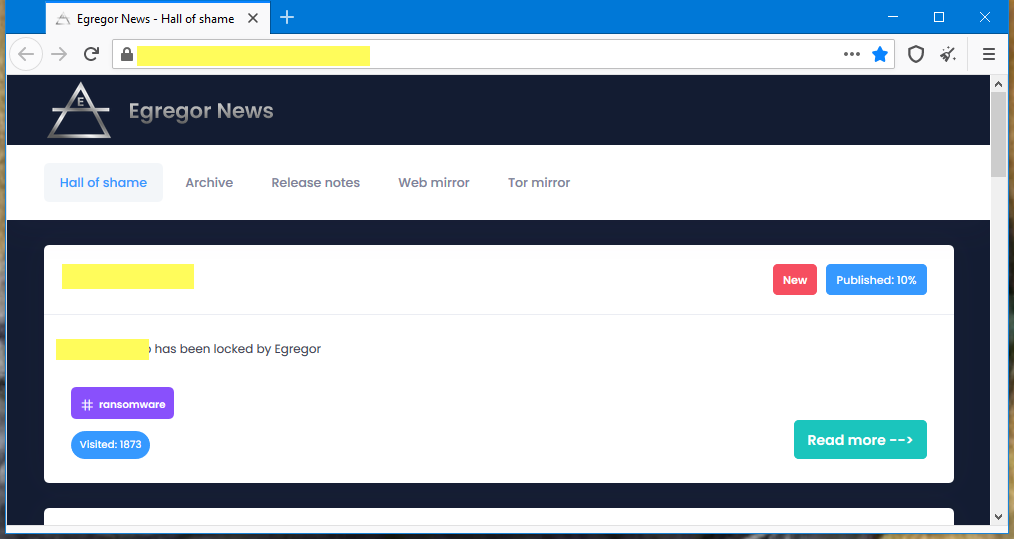
На специальном сайте авторы Egregor публиковали список жертв, отказывающихся платить выкуп. Если в течение определённого времени компания не выплачивала необходимую сумму, киберпреступники публиковали на этом же веб-ресурсе внутренние документы, украденные в ходе атаки.


Если же с жертвой удавалось договориться, создатели Egregor забирали себе небольшую часть выкупа, а остальное всё шло преступникам, принимавшим непосредственное участие во взломе сети.

К слову, операторам Egregor удалось в своё время взломать крупные корпорации, среди которых был даже разработчик популярных игр — Ubisoft. Также, по сведениям французского издания, атакующие проникли и в сеть Gefco.

После задержания киберпреступников их сайт, на котором публиковалась украденная информация, ушёл в офлайн.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru