


30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

30% страховщиков ограничивают лимиты по киберрискам до 100 млн руб.

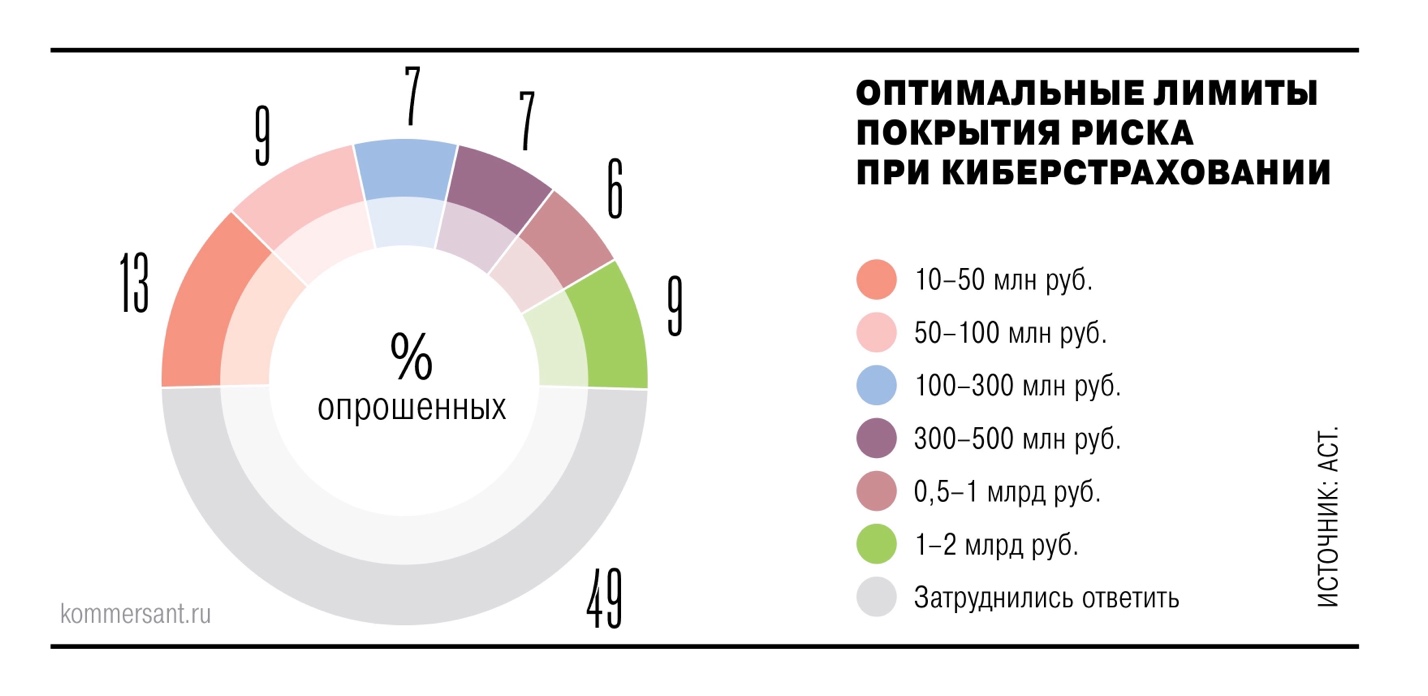
Как показало исследование страхового брокера АСТ, действующие лимиты по страхованию киберрисков недостаточны для покрытия всех возможных убытков. Среди ключевых препятствий также называют высокую стоимость полисов — даже при использовании франшиз. По данным АСТ, 30% страховых компаний предлагают лимиты в диапазоне от 10 до 100 млн рублей, а 43% — от 100 до 500 млн рублей.

Результаты исследования привёл «Коммерсантъ». При этом 15% опрошенных организаций заявили, что хотели бы иметь покрытие на сумму свыше 500 млн рублей.

По словам совладельца страхового брокера Mains Сергея Худякова, существующие лимиты, предлагаемые российскими страховыми компаниями, подходят в основном компаниям малого и среднего бизнеса. Однако крупные предприятия — в частности, промышленные компании, крупные ретейлеры, телеком-операторы и банки с масштабной ИТ-инфраструктурой — нуждаются в более высоком уровне покрытия.

Среди тех, кто не смог подобрать подходящие условия страхования, оказалась даже подведомственная Банку России «Национальная страховая информационная система» (НСИС). Как отметил её руководитель Николай Галушин в комментарии для «Коммерсанта», ситуация с предложениями для структур такого масштаба за последний год не изменилась в лучшую сторону.

По мнению экспертов, одним из возможных решений может стать перестрахование — распределение рисков между несколькими страховыми компаниями. Этот вариант уже обсуждается с Российской национальной перестраховочной компанией. Однако, как уточнил исполнительный директор СОГАЗа Анар Бахшалиев, такой подход требует от клиентов предоставления более подробной информации об ИТ-инфраструктуре и уровне её защиты, что увеличивает сроки заключения договоров.

Исследование АСТ также показало, что уровень киберзащищённости компании является главным фактором, влияющим на стоимость полиса. По оценке Сергея Худякова, она составляет от 1 до 3% от суммы покрытия. Встречаются и случаи, когда договоры заключаются бесплатно — как дополнение к пакету услуг, однако при этом размер покрытия минимален.

Ещё одной проблемой, по мнению авторов исследования, является самоуверенность компаний. Более половины участников опроса заявили, что не сталкивались с киберинцидентами, а 20% признались, что не знают, были ли они вообще. Однако, как отметил директор департамента «Страхование» компании «Рексофт» Никита Евсеенко, подобная уверенность часто основана не на реальной защищённости, а на культуре замалчивания инцидентов.

Тем не менее 90% компаний готовы оформить полис, если страхование киберрисков станет обязательным. Соответствующие инициативы обсуждаются с 2023 года.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru