



Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

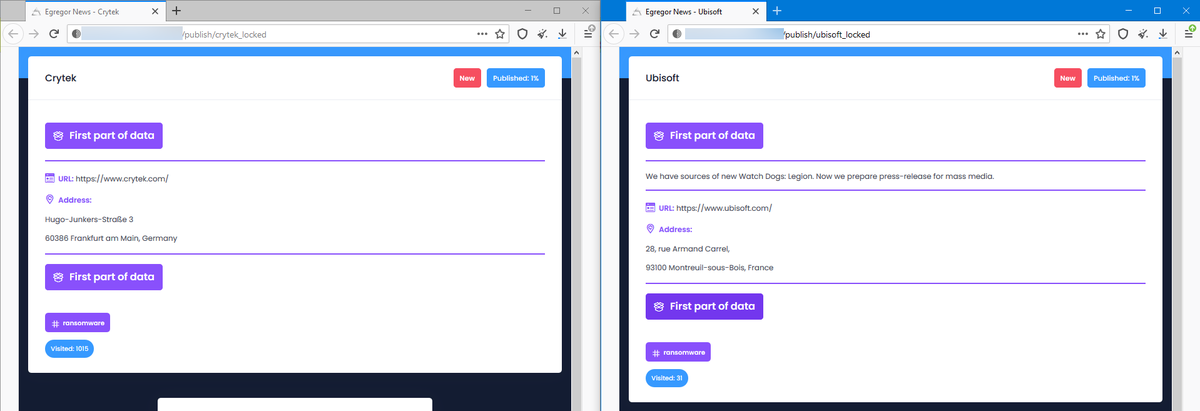
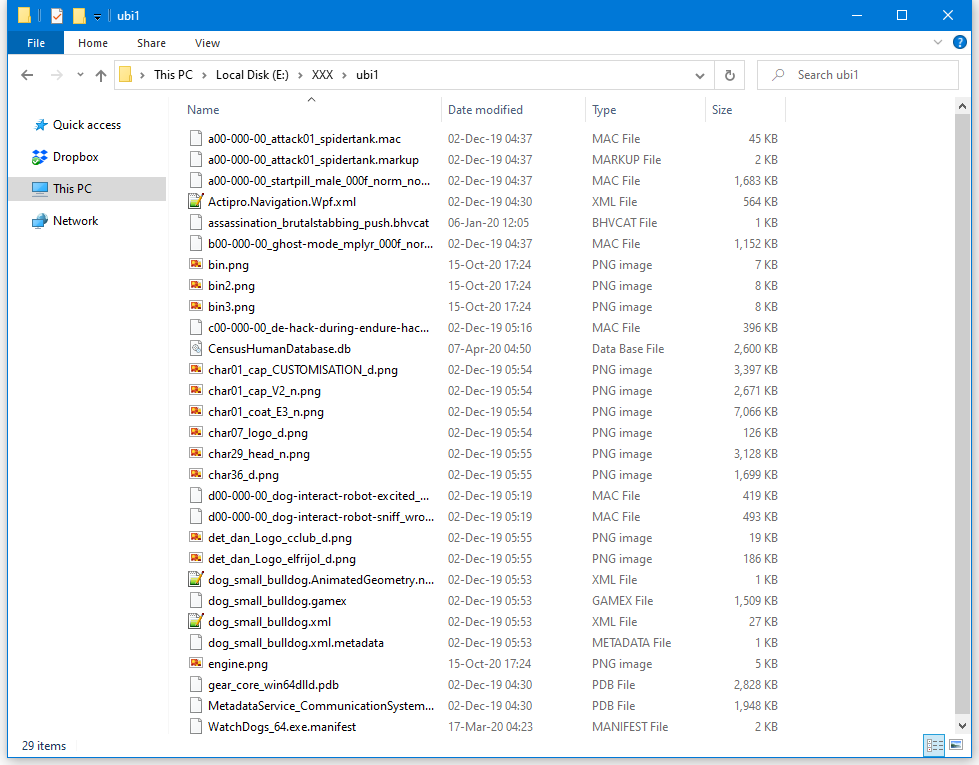
Киберпреступная группировка Egregor, занимающаяся вымогательством, слила в Сеть внутренние данные двух гигантов игровой индустрии — Ubisoft и Crytek. Более того, злоумышленники обещают опубликовать исходный код игры Watch Dogs: Legion.

Часть скомпрометированной информации разработчиков видеоигр операторы Egregor опубликовали на собственной площадке в дарквебе. Пока никто не может ответить на вопрос, как именно преступникам удалось получить доступ к закрытым данным.


Как правило, кибервымогатели используют скомпрометированную информацию в качестве дополнительного воздействия при общении с жертвой на тему выкупа.

В этот раз мы наблюдаем то же самое: группа Egregor опубликовала на своём ресурсе часть данных, пообещав в ближайшие дни слить больше файлов. Видимо, Crytek и Ubisoft хотят склонить к переговорам.

Учитывая, что среди скомпрометированных данных якобы есть исходный код популярного игрового проекта Watch Dogs, у вымогателей может получиться выйти на диалог с разработчиками.

Тем не менее на текущий момент сложно определить, действительно ли код принадлежит игре Watch Dogs: Legion, релиз которой запланирован на этот месяц. Вполне вероятно, что злоумышленники блефуют, а в их руках находятся исходники старых версий игры.


За последний год исследователи не раз сообщали Ubisoft о фишинговых атаках, нацеленных на сотрудников игрового гиганта. Возможно, именно так злоумышленники и проникли в сеть корпорации.

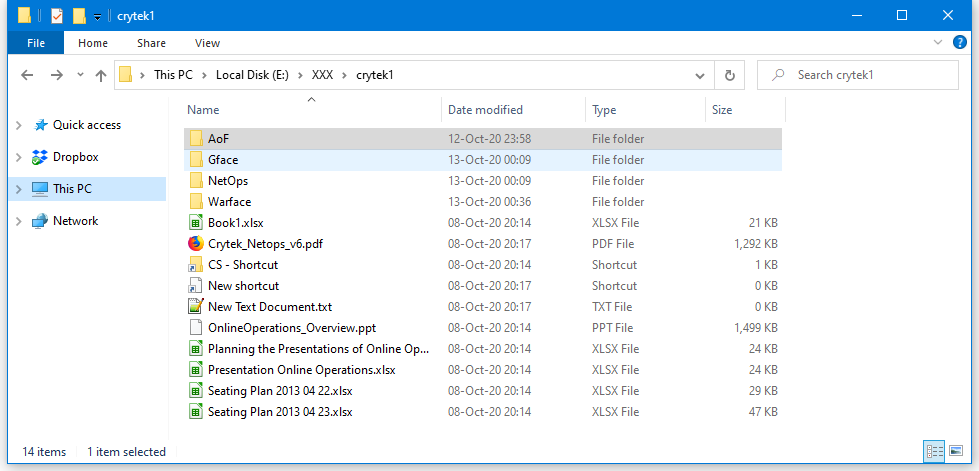
В последней утечке, кстати, Ubisoft пострадала гораздо меньше — всего 20 Мб слитых файлов. У Crytek, например, вымогатели выкрали 300 Мб, среди которых была информация о ходе разработки игровых проектов Arena of Fate и Warface.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru