


Лаборатория Касперского выпустила бесплатный продукт для защиты смартфонов

Лаборатория Касперского выпустила бесплатный продукт для защиты смартфонов

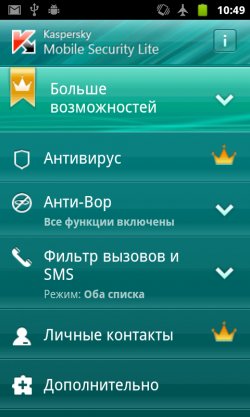
Kaspersky Mobile Security Lite новое решение обеспечивает базовый уровень защиты, который включает в себя такие важные функции как «анти-вор», фильтрацию звонков и SMS-сообщений. Kaspersky Mobile Security Lite доступен только в Android Market.


Согласно исследованию компании «O+K», проведенному для «Лаборатории Касперского» в 2011 году, около 20% всех пользователей теряли свои телефоны или становились жертвами воришек. Украв телефон, злоумышленник получает доступ ко всем персональным данным жертвы, что с большой вероятностью может привести к исчезновению денег со счета пользователя.

Kaspersky Mobile Security Lite позволяет защитить данные владельца мобильного устройства с помощью функции «анти-вор», которая дает возможность заблокировать украденный аппарат, отослав специальное SMS-сообщение. Аналогичным образом можно удаленно очистить все папки с персональными данными (контакты, историю звонков, SMS-сообщения, почту, календарь и прочее), а также активизировать функцию поиска телефона «FIND», которая позволяет отследить местонахождение по картам Google. Приложение Kaspersky Mobile Security Lite также поддерживает фильтрацию звонков и SMS-сообщений. Таким образом, пользователь может оградить себя от нежелательной коммуникации.


Kaspersky Mobile Security Lite Kaspersky Mobile Security Lite


Для тех же, кто серьезно озабочен безопасностью своего смартфона – хранит в нем большое количество ценной информации, пользуется социальными сетями, почтой и мессенджерами, создана расширенная версия защитного решения для смартфонов – Kaspersky Mobile Security. Платная версия продукта предоставляет антивирусную защиту, работающую в режиме реального времени, поддержку сканирования по запросу и по расписанию, регулярные обновления антивирусной базы через GPRS или Wi-Fi-каналы связи. Перейдя на платную версию продукта, пользователь также получает больше возможностей для модуля «анти-вор». Например, функция SIM Watch позволит заблокировать телефон по факту изъятия из него сим-карты. Становится доступной также функция Privacy, которая позволяет скрывать записи в телефонной книге, смс-сообщения и прочую информацию от посторонних глаз.

«Представляя российскому пользователю «облегченную» версию Kaspersky Mobile Security, мы намерены на простом примере продемонстрировать удобство и практичность защитных функций, которые просто необходимы в современном динамичном мире, где так важна безопасность конфиденциальных данных пользователя», – комментирует Виктор Дронов, старший менеджер по развитию мобильных продуктов «Лаборатории Касперского».

Обновление до платной версии Kaspersky Mobile Security не вызовет никакого труда и доступно прямо из интерфейса бесплатной версии продукта. При этом все настройки приложения сохранятся без изменений.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru