


Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Эксперт Cisco Talos выявил в Armoury Crate разработки ASUS уязвимость обхода авторизации, грозящую полной компрометацией Windows. Пользователям рекомендуется обновить софт до последней доступной версии.

Уязвимость CVE-2025-3464 возникла из-за возможности ошибки «состояние гонки» вида Time-of-Check Time-of-Use (TOCTOU). Степень опасности автор находки оценил в 8,8 балла CVSS, ASUS — в 8,4 балла.

Виновником появления проблемы является реализованный в Armoury Crate механизм ограничения доступа к AsIO3.sys — драйверу ядра, который приложение использует для централизованного управления игровыми продуктами ROG.

Проверка привилегий процессов при обращении осуществляется по вшитому хешу SHA-256 файла AsusCertService.exe и по белому списку PID. Исследователь обнаружил, что подобную авторизацию можно обойти с помощью жесткой ссылки.

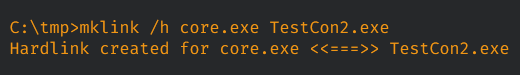
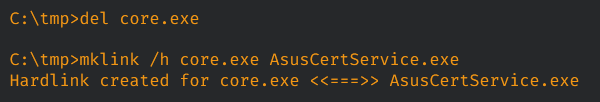
Для проверки концепции эксплойта в Cisco Talos создали и внедрили в систему кастомное приложение (TestCon2.exe), запустили его, а затем приостановили и изменили ссылку таким образом, чтобы она указывала на AsusCertService.exe.


В результате, когда TestCon2.exe возобновил работу, введенный в заблуждение охранник выдал искомое разрешение, открывающее доступ к физической памяти, портам ввода-вывода, модельно-зависимым регистрам процессора (MSR).

Уязвимость CVE-2025-3464 была обнаружена в Armoury Crate 5.9.13.0. В бюллетене ASUS от 16 июня отмечено, что ей подвержены все версии софта с 5.9.9.0 по 6.1.18.0 включительно.

Данных об использовании этой лазейки в атаках пока нет. Установить последнее обновление Armoury Crate можно через настройки приложения (Настройки > Центр обновлений > Проверить наличие обновлений > Обновить).

Ошибки драйвера ядра Windows, позволяющие повысить привилегии, пользуются популярностью у киберкриминала. Для защиты своих ОС от подобных эксплойтов Microsoft реализовала специальный механизм блокировки — WDAC, который проверяет загружаемые драйверы по списку известных уязвимостей.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru