


Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Уязвимость в ASUS Armoury Crate позволяет повысить Windows-права до SYSTEM

Эксперт Cisco Talos выявил в Armoury Crate разработки ASUS уязвимость обхода авторизации, грозящую полной компрометацией Windows. Пользователям рекомендуется обновить софт до последней доступной версии.

Уязвимость CVE-2025-3464 возникла из-за возможности ошибки «состояние гонки» вида Time-of-Check Time-of-Use (TOCTOU). Степень опасности автор находки оценил в 8,8 балла CVSS, ASUS — в 8,4 балла.

Виновником появления проблемы является реализованный в Armoury Crate механизм ограничения доступа к AsIO3.sys — драйверу ядра, который приложение использует для централизованного управления игровыми продуктами ROG.

Проверка привилегий процессов при обращении осуществляется по вшитому хешу SHA-256 файла AsusCertService.exe и по белому списку PID. Исследователь обнаружил, что подобную авторизацию можно обойти с помощью жесткой ссылки.

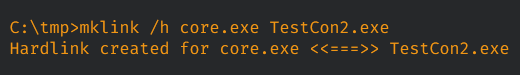
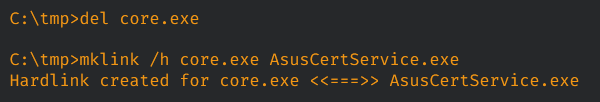
Для проверки концепции эксплойта в Cisco Talos создали и внедрили в систему кастомное приложение (TestCon2.exe), запустили его, а затем приостановили и изменили ссылку таким образом, чтобы она указывала на AsusCertService.exe.


В результате, когда TestCon2.exe возобновил работу, введенный в заблуждение охранник выдал искомое разрешение, открывающее доступ к физической памяти, портам ввода-вывода, модельно-зависимым регистрам процессора (MSR).

Уязвимость CVE-2025-3464 была обнаружена в Armoury Crate 5.9.13.0. В бюллетене ASUS от 16 июня отмечено, что ей подвержены все версии софта с 5.9.9.0 по 6.1.18.0 включительно.

Данных об использовании этой лазейки в атаках пока нет. Установить последнее обновление Armoury Crate можно через настройки приложения (Настройки > Центр обновлений > Проверить наличие обновлений > Обновить).

Ошибки драйвера ядра Windows, позволяющие повысить привилегии, пользуются популярностью у киберкриминала. Для защиты своих ОС от подобных эксплойтов Microsoft реализовала специальный механизм блокировки — WDAC, который проверяет загружаемые драйверы по списку известных уязвимостей.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru