


DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака мощностью до 65 Гбит/с на интернет-провайдера Lovit не только лишила доступа к интернету около миллиона абонентов, но и вызвала серьезные проблемы для жителей жилых комплексов компании ПИК, где перестали функционировать «умные» домофоны.

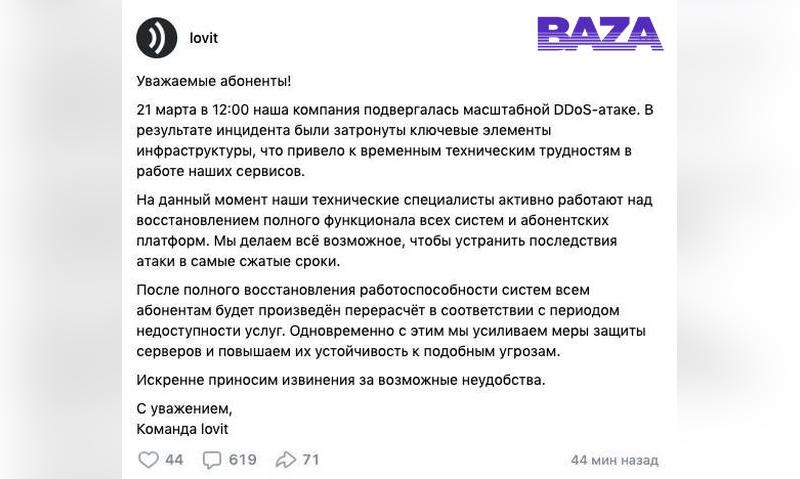
Атака на инфраструктуру Lovit началась в полдень 21 марта. Согласно официальному сообщению пресс-службы компании, опубликованному на странице во «ВКонтакте» (позже пост был удален), злоумышленники «затронули ключевые элементы инфраструктуры», что привело к отключению сервисов.

Lovit является единственным интернет-провайдером в жилых комплексах компании ПИК в Москве и Подмосковье. Инцидент повлиял на все ЖК ПИК в столице, включая Green Park, «Саларьево парк», «Никольские луга», «Матвеевский парк», «Митинский лес», «Мякинино парк» и «Жулебино парк». Жители этих комплексов остались не только без интернета, но и столкнулись с трудностями при попытках попасть домой, поскольку из строя вышли многие системы «умных» зданий, в том числе домофоны. Кроме того, магазины, работающие на территории ЖК ПИК, также потеряли доступ к сети.

Ситуация с монопольным положением Lovit вызвала резкую реакцию председателя комитета Госдумы по информационной политике Сергея Боярского. «В прошлом году мы приняли федеральный закон, который детально и довольно громко обсуждался ещё бывшим председателем нашего профильного комитета Александром Евсеевичем Хинштейном.

Вместе с Минцифры мы добивались ликвидации монополий интернет-провайдеров в многоквартирных домах. Сейчас закон обязывает пускать в жилые дома всех участников рынка, готовых предоставить жителям возможность выбора услуг в условиях честной конкуренции», — отметил глава думского комитета в комментарии изданию «Лента.ру». Федеральная антимонопольная служба также анонсировала проведение проверки по данному вопросу.

В субботу к борьбе с DDoS-атакой подключился подведомственный Роскомнадзору Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП). Для отражения атаки была задействована Национальная система противодействия DDoS-атакам. Мощность атаки специалисты Роскомнадзора оценили в 65 Гбит/с или 6,33 млн пакетов в секунду.

К 12:45 субботы частично удалось восстановить работоспособность сервисов, несмотря на продолжающуюся атаку. Однако у многих пользователей по-прежнему были недоступны даже внутренние ресурсы, в частности личный кабинет и мобильное приложение.

О полном восстановлении доступа к интернету компания Lovit заявила только днем в воскресенье. При этом, как отметили в Роскомнадзоре, возможны периодические снижения скорости и недоступность некоторых ресурсов.

По итогам первых девяти месяцев 2024 года количество DDoS-атак на российский телекоммуникационный сектор возросло на 178%. Основным мотивом таких атак остается хактивизм.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru