


Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

Осторожно, фейк: в Telegram распространяют ложь о «выплатах 9 Мая»

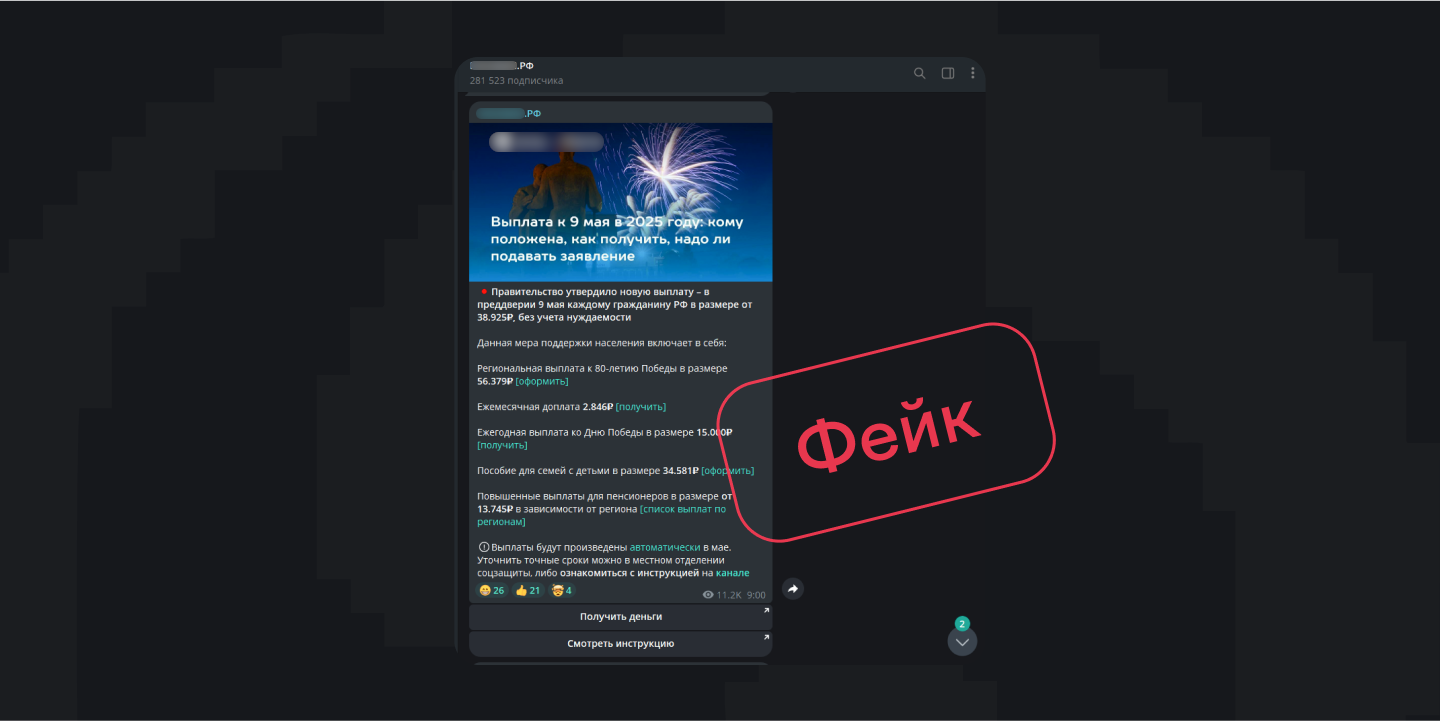
В преддверии Дня Победы в Telegram начали распространяться фейковые новости о «новых социальных выплатах» для россиян. В сообщениях утверждается, что якобы принято решение о дополнительных мерах поддержки — дескать, каждому гражданину РФ полагается выплата от 38 925 рублей.

При этом, как пояснили специалисты компании F6, нигде не говорится о критериях нуждаемости, а выплаты «приурочены к 80-летию Победы».

Чтобы сделать фейк более убедительным, авторы таких постов советуют обратиться в «местное отделение соцзащиты» или пройти по ссылке и «ознакомиться с инструкцией».

Ссылка ведёт на телеграм-бота, где пользователю обещают 50 000 рублей. Но вместо этого его перенаправляют в другой канал — якобы инвестиционный, где предлагают вложить деньги и обещают огромную прибыль. При этом прямо в сообщениях указываются банковские карты, на которые нужно отправить «инвестиции».

По наблюдениям экспертов, такие каналы работают уже давно: большую часть времени они публикуют достоверные и безобидные новости о социальной поддержке, а затем — в канун крупных праздников вроде Нового года или 9 Мая — вбрасывают фейковые сообщения о выплатах.


В декабре 2024 года уже была подобная волна перед праздниками. Аудитория у таких каналов может достигать сотен тысяч подписчиков. Ни один из них не зарегистрирован в Роскомнадзоре как официальное СМИ.

Сценарий мошенничества с «выплатами» — один из самых популярных. Часто используется в преддверии праздников: 9 Мая, Нового года, 23 Февраля, 8 Марта, 1 сентября. Цель — привлечь внимание, заполучить данные пользователя и выманить у него деньги.

Как защитить себя:

  • Проверяйте информацию только через официальные источники — например, «Госуслуги» или МФЦ.
  • Не подписывайтесь на сомнительные телеграм-каналы — даже пассивная подписка даёт злоумышленникам информацию о вас.
  • Не переходите по ссылкам из подозрительных сообщений, особенно в мессенджерах и соцсетях.
  • Никому не передавайте свои персональные и банковские данные, пароли и коды из СМС.
  • Не переводите деньги незнакомым людям.
  • Прежде чем куда-то вкладывать средства, ищите отзывы — если это мошенничество, скорее всего, кто-то уже об этом написал.
  • Если сомневаетесь, проконсультируйтесь с человеком, которому доверяете.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru