


DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака мощностью до 65 Гбит/с на интернет-провайдера Lovit не только лишила доступа к интернету около миллиона абонентов, но и вызвала серьезные проблемы для жителей жилых комплексов компании ПИК, где перестали функционировать «умные» домофоны.

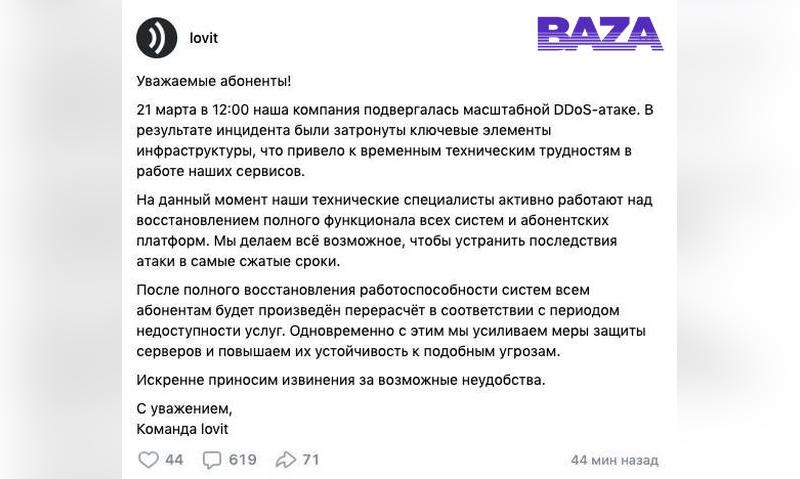
Атака на инфраструктуру Lovit началась в полдень 21 марта. Согласно официальному сообщению пресс-службы компании, опубликованному на странице во «ВКонтакте» (позже пост был удален), злоумышленники «затронули ключевые элементы инфраструктуры», что привело к отключению сервисов.

Lovit является единственным интернет-провайдером в жилых комплексах компании ПИК в Москве и Подмосковье. Инцидент повлиял на все ЖК ПИК в столице, включая Green Park, «Саларьево парк», «Никольские луга», «Матвеевский парк», «Митинский лес», «Мякинино парк» и «Жулебино парк». Жители этих комплексов остались не только без интернета, но и столкнулись с трудностями при попытках попасть домой, поскольку из строя вышли многие системы «умных» зданий, в том числе домофоны. Кроме того, магазины, работающие на территории ЖК ПИК, также потеряли доступ к сети.

Ситуация с монопольным положением Lovit вызвала резкую реакцию председателя комитета Госдумы по информационной политике Сергея Боярского. «В прошлом году мы приняли федеральный закон, который детально и довольно громко обсуждался ещё бывшим председателем нашего профильного комитета Александром Евсеевичем Хинштейном.

Вместе с Минцифры мы добивались ликвидации монополий интернет-провайдеров в многоквартирных домах. Сейчас закон обязывает пускать в жилые дома всех участников рынка, готовых предоставить жителям возможность выбора услуг в условиях честной конкуренции», — отметил глава думского комитета в комментарии изданию «Лента.ру». Федеральная антимонопольная служба также анонсировала проведение проверки по данному вопросу.

В субботу к борьбе с DDoS-атакой подключился подведомственный Роскомнадзору Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП). Для отражения атаки была задействована Национальная система противодействия DDoS-атакам. Мощность атаки специалисты Роскомнадзора оценили в 65 Гбит/с или 6,33 млн пакетов в секунду.

К 12:45 субботы частично удалось восстановить работоспособность сервисов, несмотря на продолжающуюся атаку. Однако у многих пользователей по-прежнему были недоступны даже внутренние ресурсы, в частности личный кабинет и мобильное приложение.

О полном восстановлении доступа к интернету компания Lovit заявила только днем в воскресенье. При этом, как отметили в Роскомнадзоре, возможны периодические снижения скорости и недоступность некоторых ресурсов.

По итогам первых девяти месяцев 2024 года количество DDoS-атак на российский телекоммуникационный сектор возросло на 178%. Основным мотивом таких атак остается хактивизм.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru