


Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

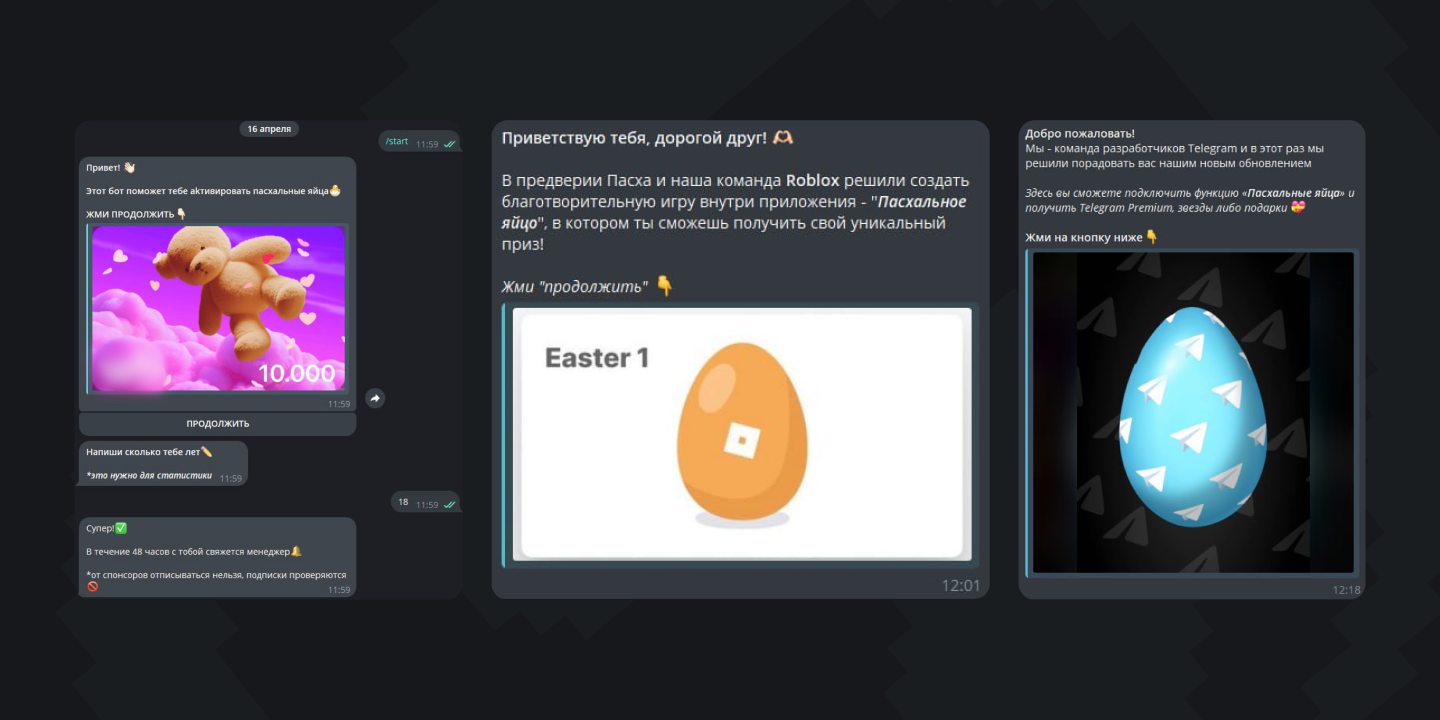
В преддверии Пасхи в Telegram появилась целая волна мошеннических ботов, маскирующихся под праздничные акции. Специалисты компании F6 обнаружили как минимум 11 таких ботов. Они обещают подарки, премиум-подписки и бонусы — якобы от имени Telegram, Roblox или популярных онлайн-магазинов.

Сценарий у всех один: чтобы получить «пасхальное яйцо», нужно подписаться на ряд каналов, ввести свой возраст и дождаться ответа от «менеджера». Иногда обещают подарок прямо в игровом аккаунте, но сначала — немного ожидания и «обязательная подписка».

А вот дальше начинаются проблемы. Некоторые боты просто продвигают инвестиционные лохотроны — каналы, где рассказывают, как «легко и быстро заработать». А другие действуют жёстче: они просят номер телефона и код подтверждения — а это уже прямая дорога к угону аккаунта.

Зафиксировано, что на эти «пасхальные» боты уже клюнули более 120 тысяч пользователей. Причём в зоне риска не только взрослые, но и дети — особенно те, кто играет в Roblox.


Продвигаются такие схемы через рилсы в Instagram (социальная сеть принадлежат корпорации Meta, которая признана экстремистской и запрещена в РФ) и ролики в TikTok: ссылки из видео ведут в Telegram, а оттуда — прямо к ботам.

Эксперты подчёркивают: это первый случай, когда в фишинге стали использовать образы Пасхи. Ранее мошенники уже пытались использовать Масленицу, и, судя по всему, будут продолжать цепляться за любой повод — хоть религиозный, хоть календарный — лишь бы схему «под праздник» выдать.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru