


Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Исследователи обнаружили новую эксплойт-атаку «EvilLoader», нацеленную на пользователей Android и распространяемую через Telegram. Злоумышленники используют поддельные видеофайлы, чтобы обманом заставить пользователей скачать вредоносный код или раскрыть свой IP-адрес.

Эксплойт позволяет замаскировать расширение .htm внутри видеофайла. При открытии такого файла в Telegram пользователю показывается сообщение «приложение не может воспроизвести это видео» с предложением «попробовать открыть его в браузере».

Если пользователь соглашается, браузер перенаправляет его на внешний сайт с фейковой страницей Google Play, предлагающей загрузить злонамеренное приложение.

Этот метод позволяет киберпреступникам незаметно заразить устройства пользователей или отследить их IP-адрес.

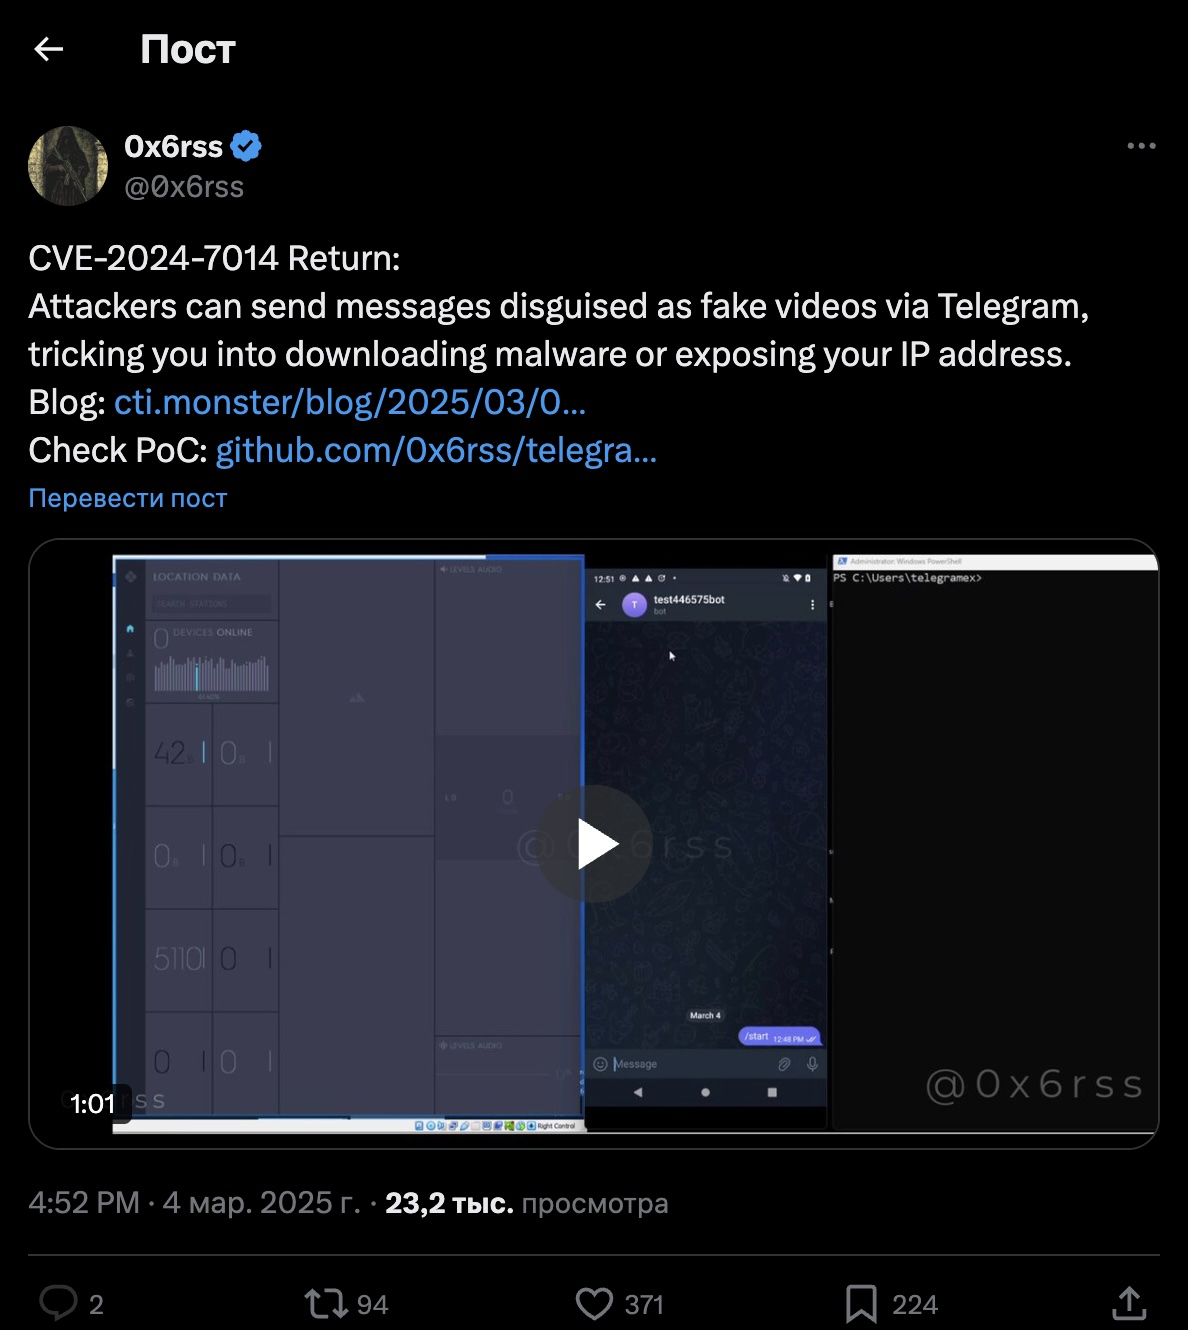
«EvilLoader» (CVE-2024-7014) является продолжением вектора атаки «EvilVideo», обнаруженного летом 2024 года (была оперативно устранена в Telegram). Однако новая брешь пока присутствует в актуальной версии Telegram для Android (v11.7.4).

По данным исследователя под ником 0x6rss, вредоносный код .htm появился на киберпреступных форумах еще 15 января 2025 года и продолжает активно продаваться.


На данный момент разработчики Telegram не выпустили патч, поэтому пользователям рекомендуется принять меры самостоятельно:

  1. Отключить установку неизвестных приложений через браузер:
    • Перейдите в Настройки Android → Приложения → Специальный доступ → Установка неизвестных приложений.
    • Выберите браузер по умолчанию.
    • Отключите опцию «Разрешить установку из этого источника».
  2. Не открывать подозрительные видеофайлы в Telegram, особенно если они требуют воспроизведения через браузер.
  3. Обновлять Telegram до последней доступной версии, чтобы минимизировать риски.

Напомним, в августе 2024 года основатель Telegram Павел Дуров был задержан во Франции по обвинению в недостаточных мерах борьбы с незаконной активностью на платформе. Впоследствии сервис обновил условия использования, добавив возможность передачи IP-адресов и номеров телефонов пользователей правоохранительным органам по запросу.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru