


Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Пользователей Telegram на Android атакуют эксплойтом EvilLoader

Исследователи обнаружили новую эксплойт-атаку «EvilLoader», нацеленную на пользователей Android и распространяемую через Telegram. Злоумышленники используют поддельные видеофайлы, чтобы обманом заставить пользователей скачать вредоносный код или раскрыть свой IP-адрес.

Эксплойт позволяет замаскировать расширение .htm внутри видеофайла. При открытии такого файла в Telegram пользователю показывается сообщение «приложение не может воспроизвести это видео» с предложением «попробовать открыть его в браузере».

Если пользователь соглашается, браузер перенаправляет его на внешний сайт с фейковой страницей Google Play, предлагающей загрузить злонамеренное приложение.

Этот метод позволяет киберпреступникам незаметно заразить устройства пользователей или отследить их IP-адрес.

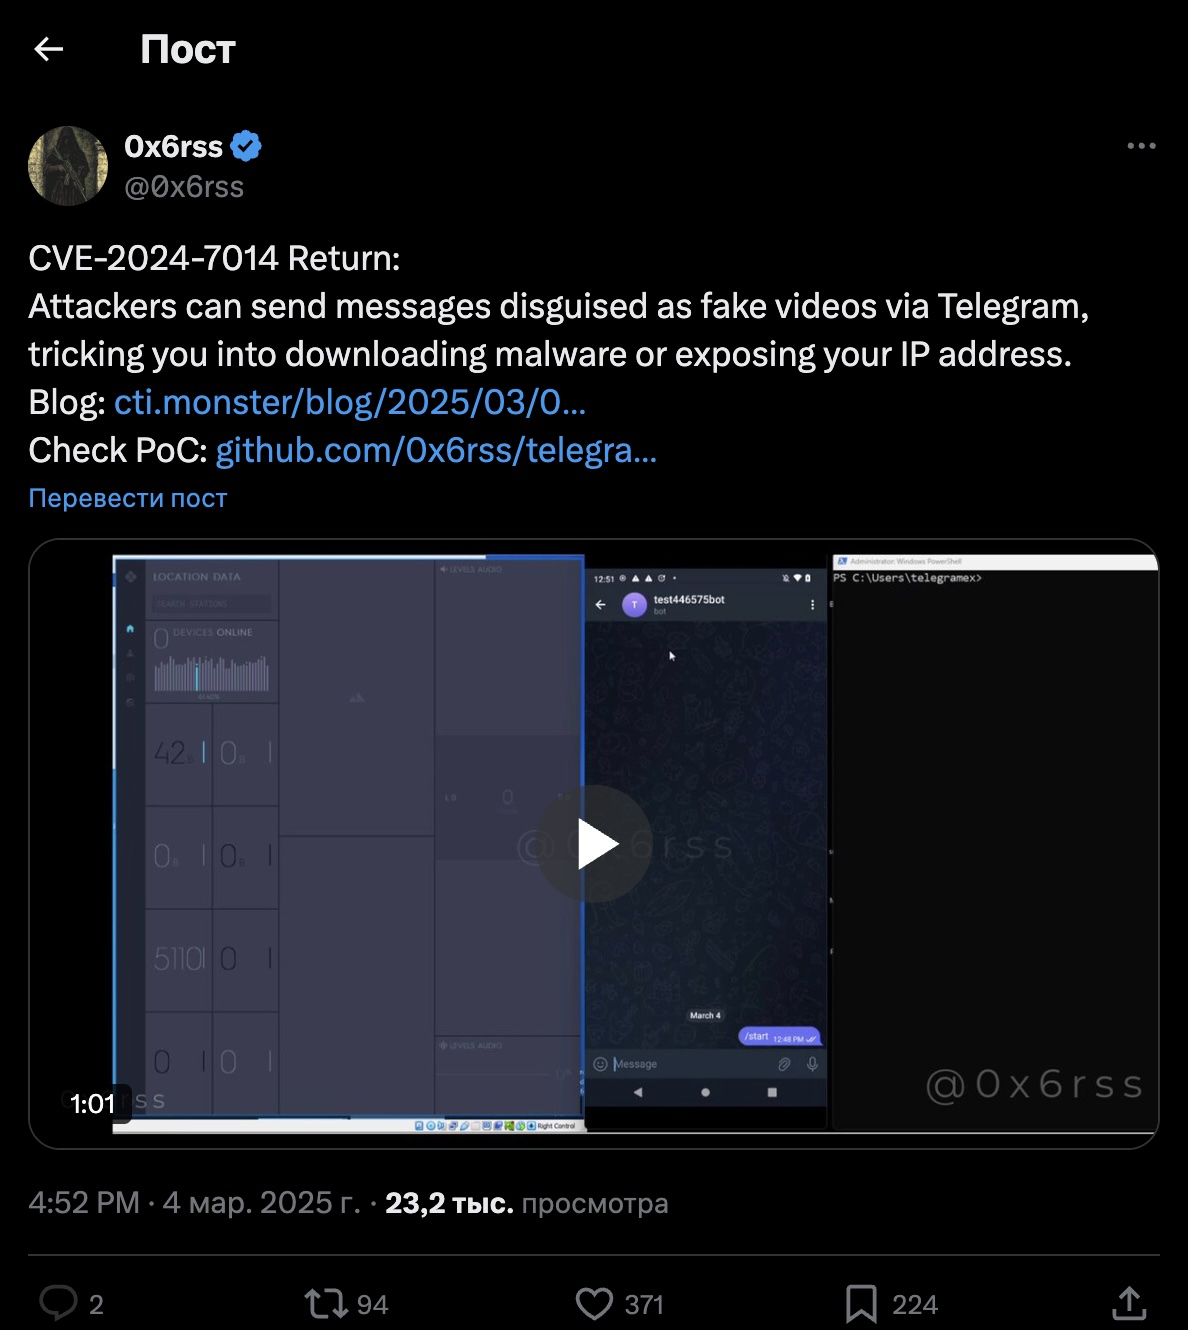
«EvilLoader» (CVE-2024-7014) является продолжением вектора атаки «EvilVideo», обнаруженного летом 2024 года (была оперативно устранена в Telegram). Однако новая брешь пока присутствует в актуальной версии Telegram для Android (v11.7.4).

По данным исследователя под ником 0x6rss, вредоносный код .htm появился на киберпреступных форумах еще 15 января 2025 года и продолжает активно продаваться.


На данный момент разработчики Telegram не выпустили патч, поэтому пользователям рекомендуется принять меры самостоятельно:

  1. Отключить установку неизвестных приложений через браузер:
    • Перейдите в Настройки Android → Приложения → Специальный доступ → Установка неизвестных приложений.
    • Выберите браузер по умолчанию.
    • Отключите опцию «Разрешить установку из этого источника».
  2. Не открывать подозрительные видеофайлы в Telegram, особенно если они требуют воспроизведения через браузер.
  3. Обновлять Telegram до последней доступной версии, чтобы минимизировать риски.

Напомним, в августе 2024 года основатель Telegram Павел Дуров был задержан во Франции по обвинению в недостаточных мерах борьбы с незаконной активностью на платформе. Впоследствии сервис обновил условия использования, добавив возможность передачи IP-адресов и номеров телефонов пользователей правоохранительным органам по запросу.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru