


В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

В 25% российских госорганов используются ненадежные каналы связи

По данным «СерчИнформ», для рабочих коммуникаций госслужащие в основном используют корпоративную почту и системы электронного документооборота, однако в четверти случаев допускается применение личных имейл и мессенджеров.

Таковы результаты нового опроса, проведенного специалистами. В нем приняли участие 1040 представителей органов власти и госучреждений: руководители, специалисты по ИТ и ИБ (суммарно 40% респондентов), а также рядовые сотрудники.


«Говорить о полном переходе госслужащих на корпоративные каналы для рабочей коммуникации пока рано, — отметил Алексей Дрозд, начальник отдела безопасности «СерчИнформ». — При этом именно по личным почте и мессенджерам чаще всего утекают конфиденциальные данные. Это подтверждает и судебная практика: в большинстве уголовных дел, связанных с разглашением конфиденциальных данных, фигурирует использование личных аккаунтов в мессенджерах и соцсетях».

Примечательно, что локальные акты о защите данных существуют почти во всех организациях (97%), однако в 11% случаях эти требования не соблюдаются.

Основной угрозой безопасности данных в каналах связи руководители госструктур, айтишники и безопасники считают ошибки и халатность сотрудников, а большинство подчиненных (55%) — внешние атаки и взломы.


«Существенная часть внутренних ИБ-инцидентов возникает не по причине умышленного хищения данных, а в силу ошибок, недостаточной цифровой грамотности, низкой ИБ-дисциплины сотрудников или же манипуляции со стороны злоумышленников, выдающих себя за коллег или руководителей», — считает Дрозд.

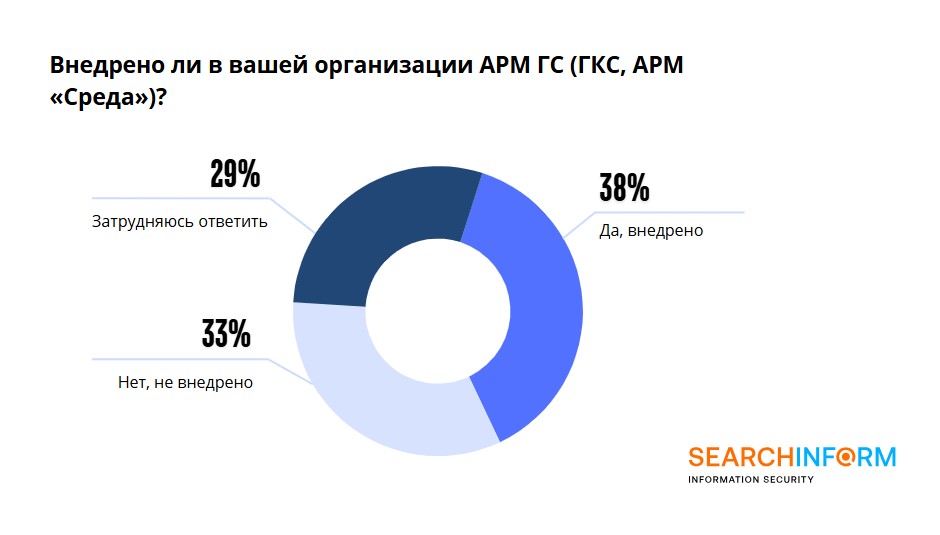
Снизить риски ИБ-инцидентов в госсекторе, по мнению экспертов, поможет расширение использования комплексных решений, предусматривающих обработку и хранение данных в защищенном облаке, — таких как «Автоматизированное рабочее место госслужащего». Однако внедрение даст нужный эффект лишь в комбинации с СЗИ и в том случае, когда веб-сервис используют все сотрудники.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru