


Уровень знания основ ИБ низок в 19% российских ИТ-компаний

Уровень знания основ ИБ низок в 19% российских ИТ-компаний

Уровень знания основ ИБ низок в 19% российских ИТ-компаний

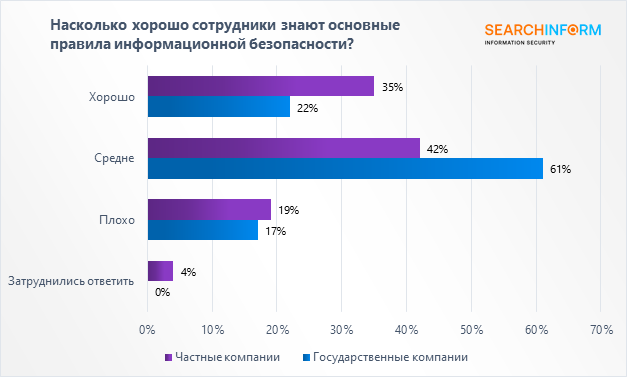
Компания «СёрчИнформ» опубликовала результаты исследования ситуации с ИБ в компаниях России и СНГ по данным за 2023 год. Как оказалось, в 19% случаев работники сферы ИТ плохо знают основы информационной безопасности.

В ходе исследования были изучены данные, полученные путем опроса ИБ-специалистов из компаний разного профиля. Аналитики проводят такое анкетирование каждый год в рамках конференций Road Show SearchInform, предоставляя респондентам возможность выбора нескольких вариантов ответа.

Согласно новым результатам, сотрудники с хорошим знанием основ ИБ в частном ИТ-секторе встречаются чаще, чем в госкомпаниях той же вертикали, однако общий уровень подготовки у них хуже.


К сожалению, работодатели все еще предпочитают обучать персонал основам ИБ с помощью письменных регламентов, которые зачастую плохо написаны и неубедительны. В итоге они ставят под угрозу защищенность компании в условиях роста рисков.

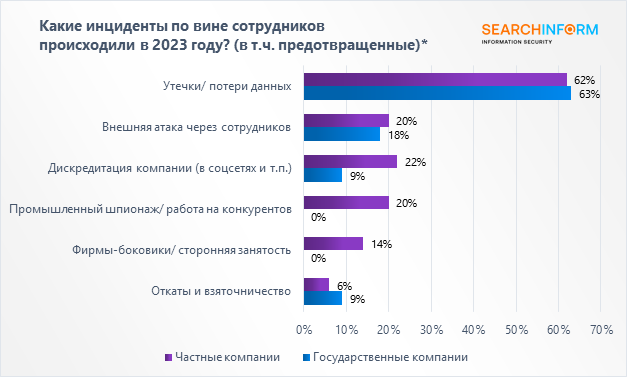
Опрос показал, что в 2023 году с ИБ-инцидентами столкнулись 69% бизнес-структур; чаще всего это были утечки информации (ПДн, клиентских данных, деталей сделок, техдокументации). Количество утечек увеличилось в два раза в сравнении с 2022 годом, а число инцидентов по вине инсайдеров — на 18%.


В случае утечки большинство компаний проводят закрытое расследование, четверть оповещают пострадавших, 9% обнародуют такие факты, в том числе через СМИ.

Исследователи также выяснили, что в прошлом году запланированные расходы на ИБ увеличили 39% ИТ-компаний (деньги выделяются в основном на продление лицензионных ключей, закупку нового оборудования и импортозамещение).

«В 2022 году 25% компаний увеличили бюджет на безопасность, в 2023 эта цифра выросла на 14 п. п., — комментирует Алексей Парфентьев, руководитель отдела аналитики «СёрчИнформ». — Это большой скачок, так как в предыдущих исследованиях рост финансирования этой сферы стабильно фиксировали не больше четверти российских ИТ-компаний. На это, в том числе, повлияли запланированные изменения в российском законодательстве в области защиты ПДн — ужесточение ответственности и увеличение суммы штрафов до полумиллиарда рублей».

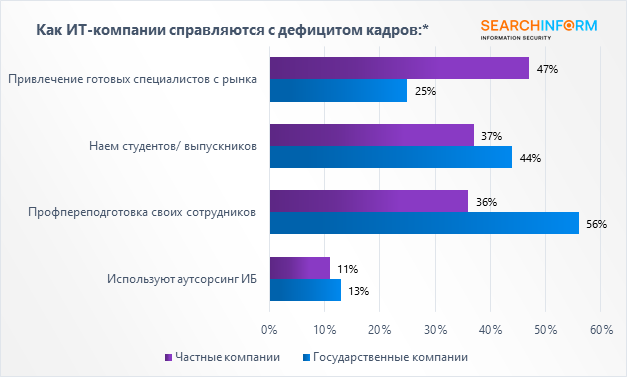
Дефицит ИБ-кадров по-прежнему составляет проблему для подавляющего большинства компаний, и решают ее предприниматели по-разному:

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru