


44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

Опрос, проведенный «СёрчИнформ» среди операторов персональных данных, показал, что 44% из них поддерживают введение оборотных штрафов за утечки. По их мнению, возможность таких санкций должна ускорить внедрение защитных решений.

Треть высказались против, опасаясь лишних проверок и непосильных штрафов (без учета размеров бизнеса), 23% респондентов сочли, что ужесточение наказаний не изменит ситуацию с утечками.

Законопроект, вводящий оборотные штрафы за утечки, сейчас находится на рассмотрении в Госдуме РФ. Документ также предусматривает уголовную ответственность за незаконный оборот ПДн. Такую меру поддерживают 56% опрошенных, считая, что это сможет остановить инсайдеров.

«По данным нашего ежегодного исследования, в 2023 году 37% российских компаний столкнулись с утечкой ПДн, это на 5% больше, чем в 2022 году, — комментирует GR-директор «СёрчИнформ» Ольга Минаева. — От утечек страдают все отрасли экономики без исключения, а главное, сами граждане. Именно поэтому большая часть самих операторов ПДн, на которых это ужесточение распространяется, подтверждают необходимость изменений».

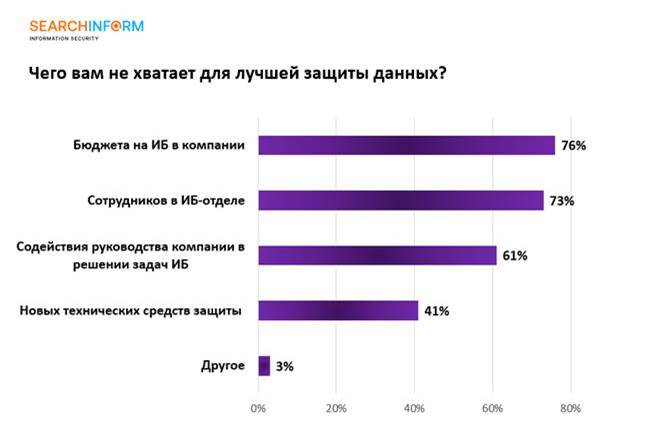
Опрос также показал, что для полноценной защиты персональных данных респондентам не хватает выделяемых средств и людских ресурсов.


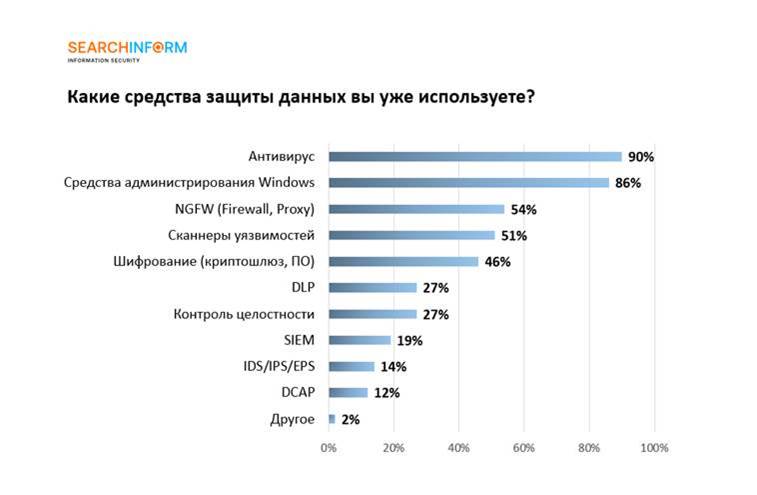
Последнее время число утечек стремительно растет, и операторам волей-неволей приходится думать об усилении защиты. Согласно результатам опроса, наличных специализированных средств явно недостаточно, притом что большинство полагается лишь на антивирусы.


Опрос был проведен в рамках вебинара «Свежая ИБ-нормативка: регулирование, правовые аспекты и штрафы в 2024 году». В нем приняли участие 170 компаний – операторов ПДн.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ

Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru