


Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

Троян Realst крадет криптовалюту под видом софта для видеоконференций

В Cado Security выявили новую схему распространения инфостилера Realst. Потенциальной жертве поступает деловое предложение; обсудить его можно по видеосвязи, скачав по подсказке профильную программу, а на самом деле — трояна.

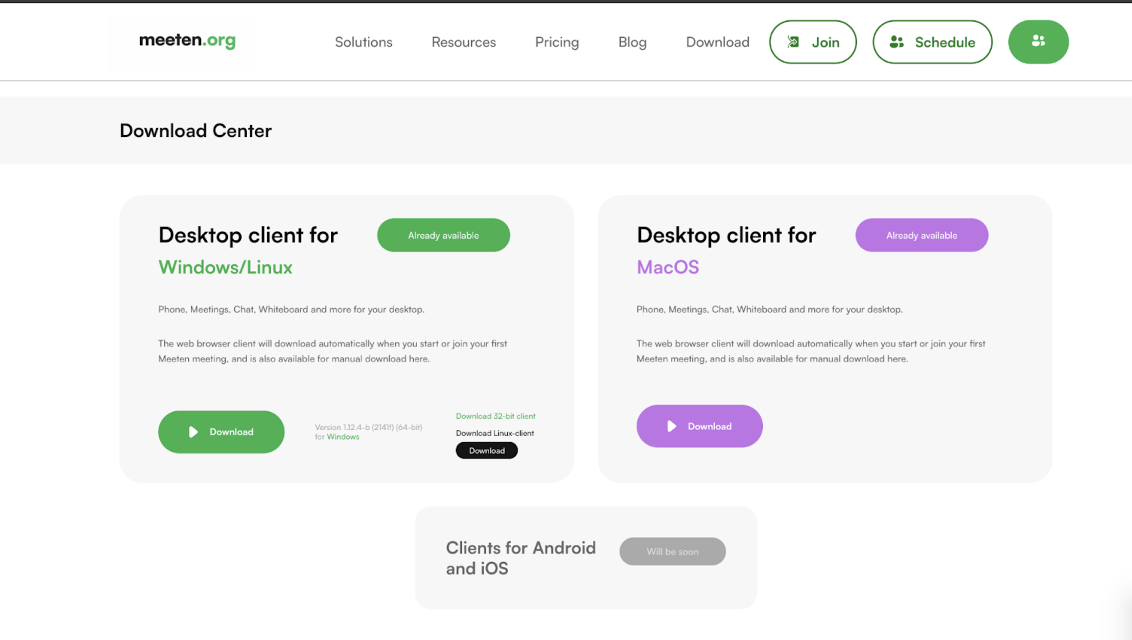
Сайт вымышленного поставщика инструментов для видеоконференций заполнен контентом, сгенерированным ИИ; для него также созданы аккаунты в соцсетях. Название фейковой компании с сентября менялось несколько раз; зафиксированы Clusee, Cuesee, Meeten, Meetone и Meetio (текущее).

Сценарии привлечения пользователей на вредоносный сайт различны. Мошенники могут, к примеру, создать в Telegram поддельный аккаунт кого-то из знакомых своей мишени и от его имени озвучить желание обсудить коммерческое предложение по видеосвязи.

Многим жертвам предлагали сотрудничество в качестве инженера Web3. Зафиксирован также случай, когда работнику неназванной компании от ее имени пригласили присоединиться к инвестиционному проекту и даже прислали презентацию.

На всех сайтах мифического разработчика решений для видео-конференц-связи обнаружен JavaScript, который пытается вытащить криптовалюту из расширений кошельков в браузерах. Сценарий отрабатывает еще до загрузки замаскированного Realst, который предлагается в двух версиях: для macOS и Windows.


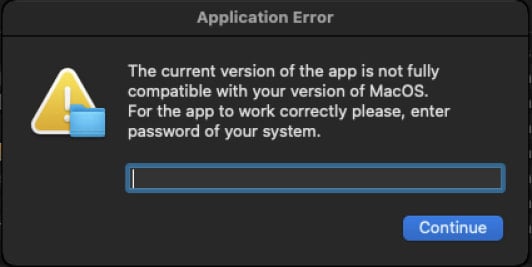
Версия для macOS отдается в виде файла CallCSSetup.pkg (возможен также формат DMG). При его открытии выводятся два сообщения об ошибке: сервер недоступен и несовместимость с версией ОС. Для исправления ситуации предлагается ввести пароль пользователя системы.


Чтобы выманить таким образом ключ, позволяющий повысить привилегии, троян использует инструмент командной строки osascript. Аналогичным образом действуют и другие стилеры — Atomic, Cuckoo, MacStealer, Banshee.

Версия Realst для Windows (MeetenApp.exe) распространяется как файл NSIS с валидной цифровой подписью. Сертификат, по словам аналитиков, был украден у британской компании Brys Software.

В инсталлятор встроено приложение Electron, загружающее с внешнего сервера исполняемый файл инфостилера, написанного на Rust. Постоянное присутствие зловреда в системе обеспечивается внесением изменений в реестр.

Троян Realst умеет собирать и отсылать на свой сервер следующую информацию:

  • системные данные;
  • учетки Telegram;
  • данные банковских карт;
  • пароль к связке ключей (macOS-версия);
  • куки и учетки, сохраненные в Google Chrome, Opera, Brave, Microsoft Edge, Arc, CocCoc, Vivaldi;
  • данные криптокошельков Ledger, Trezor, Phantom, Binance.
Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru