



Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Троян Realst для macOS крадёт пароли из браузеров, маскируется под игры

Новая вредоносная программа для macOS, получившая имя Realst, используется в масштабной кампании против владельцев «яблочных» компьютеров. Последние варианты зловреда даже поддерживают macOS 14 Sonoma, которая в настоящее время проходит бета-тестирование.

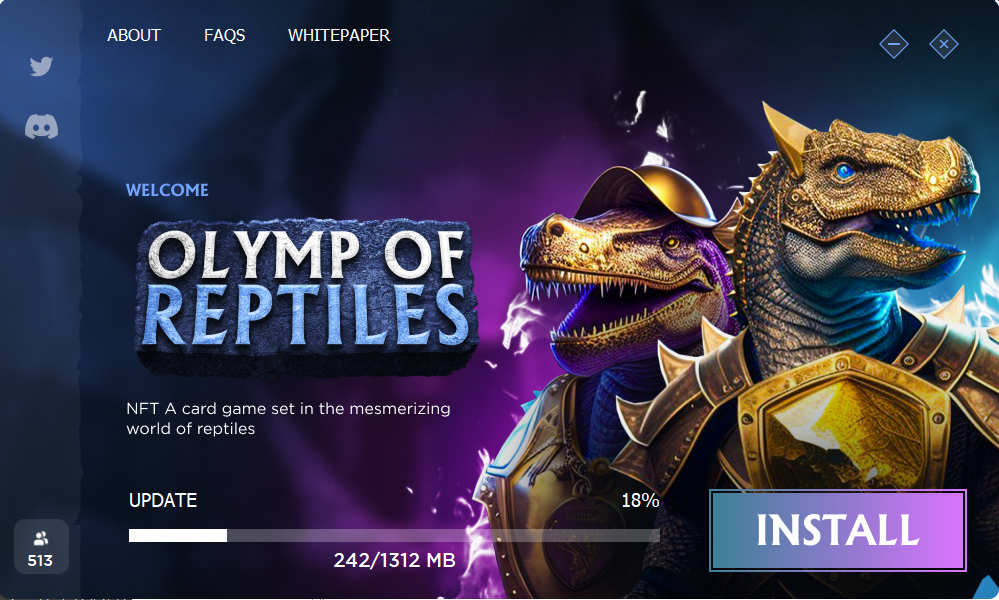
Realst обнаружил исследователь в области кибербезопасности под ником iamdeadlyz. Операторы доставляют его пользователям Windows и macOS под видом игр Brawl Earth, WildWorld, Dawnland, Destruction, Evolion, Pearl, Olymp of Reptiles и SaintLegend.

Эти игровые проекты рекламируются в соцсетях, при этом злоумышленники отправляют «коды доступа» в личных сообщениях. Потенциальной жертве предлагают загрузить фейковый игровой клиент с подозрительного сайта.

Дополнительно коды доступа позволяют операторам Realst отсеять исследователей и аналитиков, направляя на загрузку вредоноса исключительно доверчивых пользователей.

На деле же установщики заражают устройства вредоносной программой, нацеленной на кражу конфиденциальных данных. Для Windows используется знаменитый RedLine, а для macOS — Realst. Эти трояны вытаскивают пароли из браузера жертвы и данные криптовалютных кошельков.


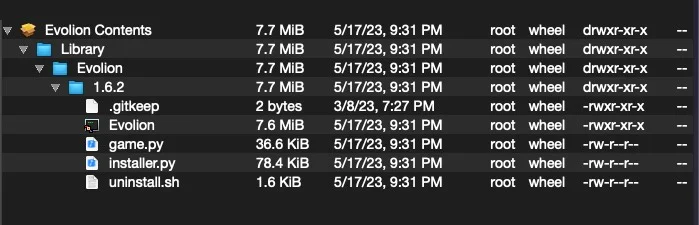
Realst поставляется пользователям «маков» в виде PKG-инсталляторов или образов DMG, в которых содержатся файлы Mach-O. Обещанных игр эксперты SentinelOne не нашли.


Файл «game.py» представляет собой кросс-платформенный троян, заточенный на кражу паролей из браузера Firefox. Помимо «лисы», данные вытаскиваются из Chrome, Opera, Brave, Vivaldi и Telegram. Интересно, что ни один семпл не берёт в оборот Safari.

«Большинство образцов пытаются достать пароли с помощью спуфинга osascript и AppleScript. Кроме того, все они проверяют наличие виртуальной среды», — объясняют в SentinelOne.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru