



Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Специалисты Uptycs изучили трояна-инфостилера для macOS, бета-версию которого предлагают приобрести на хакерских форумах. Судя по активному обмену с C2-сервером, число желающих опробовать новинку растет.

В анонсе продавца сказано, что они также готовили к выпуску панель управления и билдер, но один из разработчиков подхватил ковид. Вместе с тем сроки поджимали: в даркнете объявился некий мошенник, который предлагает того же зловреда по завышенным ценам, и такой грабеж нужно было как можно быстрее пресечь.

В настоящее время авторы трояна с кодовым именем MacStealer продают его в виде сборок для Catalina (macOS 10.15) и выше, работающих на машинах с CPU Intel M1 и M2. Проведенный в Uptycs анализ показал, что неподписанный бинарник Mach-O содержит Python-код, скомпилированный в C.

Минималистичный вредонос умеет воровать следующую информацию:

  • пароли, куки, данные банковских карт, сохраненные в браузерах (Chrome, Firefox, Brave);
  • документы, архивы, аудиофайлы и графику жертвы;
  • закодированное по base64 содержимое файлов .keychain-db.

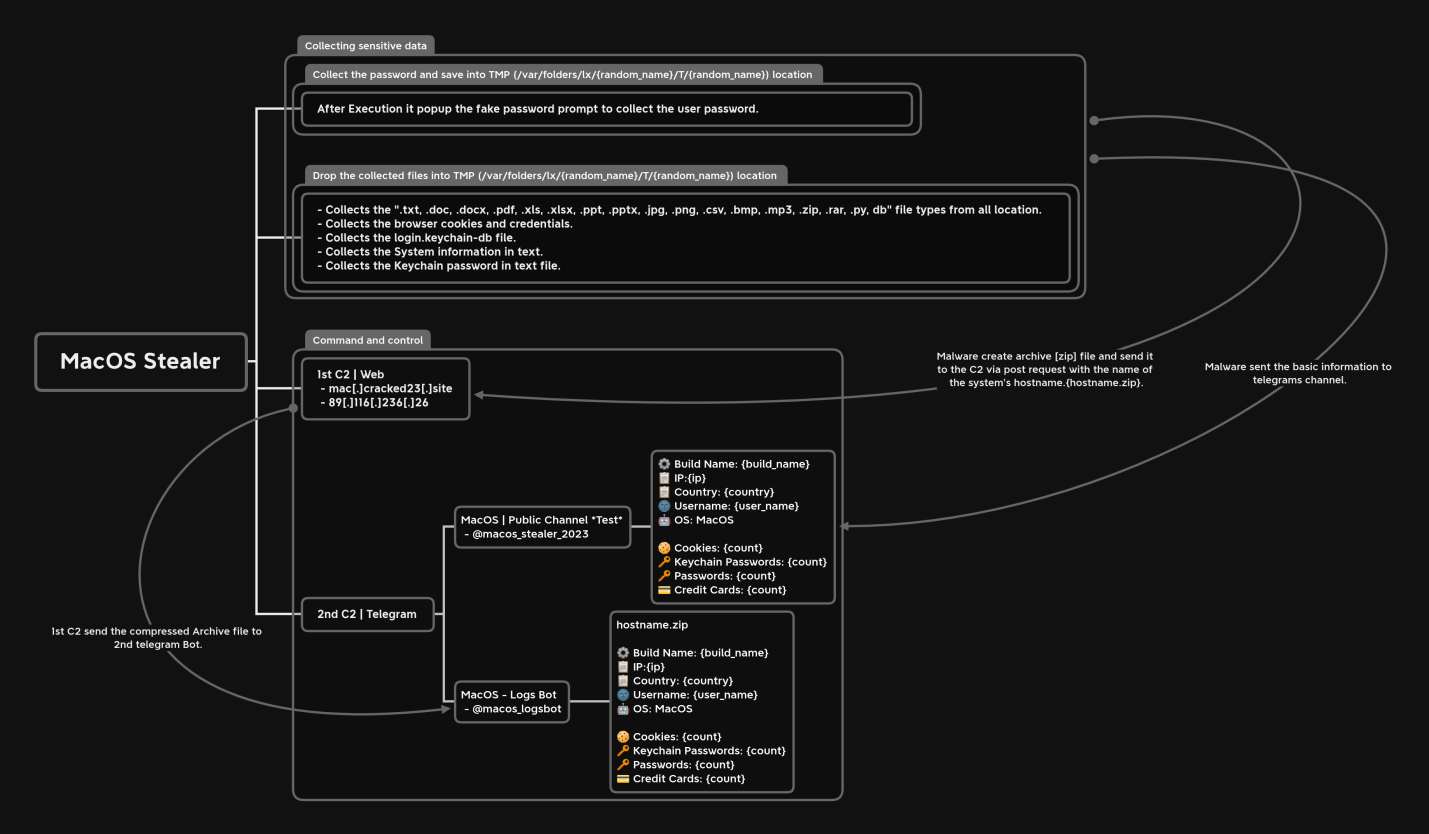
Украденные данные сохраняются на машине в папках с произвольным именем, а затем архивируются и отправляются на C2 и в телеграм-канал текущего оператора. После эксфильтрации все свидетельства кражи (созданные папки и файлы, включая ZIP) удаляются из системы.


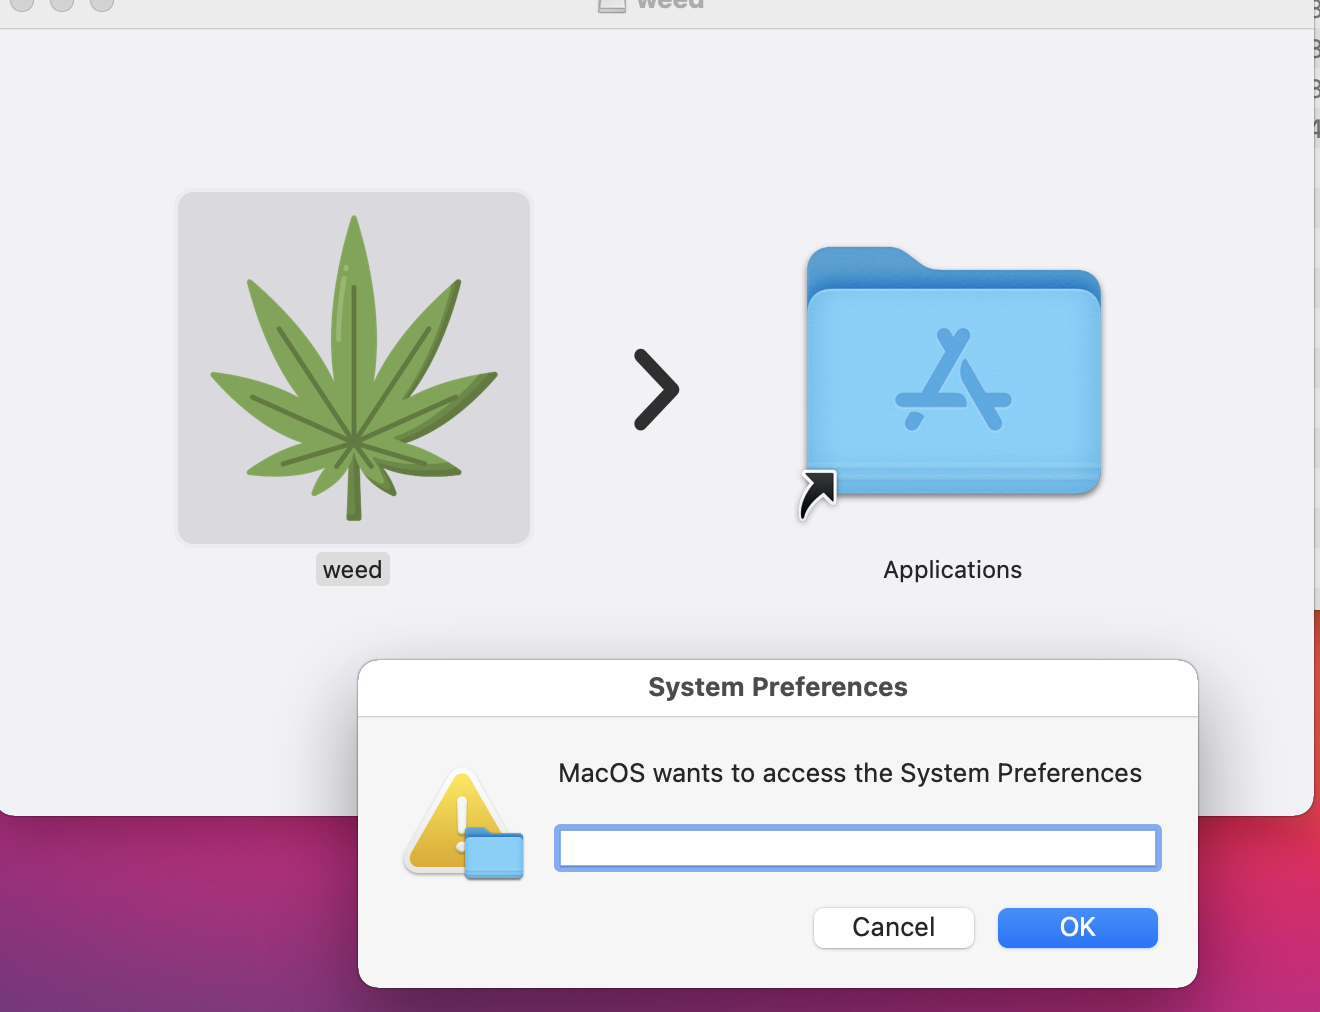
В настоящее время MacStealer распространяется в файлах .DMG (уровень детектирования 2/59 на 27 марта). При открытии такого файла жертве выводится фейковая подсказка с полем для ввода пароля:


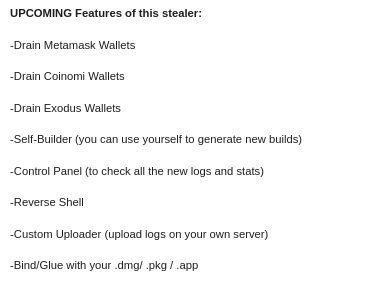
Управление инфостилером пока осуществляется с помощью телеграм-ботов, связанных с сервером вирусописателей в домене mac[.]cracked23[.]site. В дальнейшем авторы MacStealer планируют предоставить клиентам возможность выгружать данные на собственные серверы. Набор функций предполагается расширить, добавив атаки на криптокошельки и связь через обратный шелл.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru