



Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Вирусописатели обкатывают нового macOS-стилера с управлением через Telegram

Специалисты Uptycs изучили трояна-инфостилера для macOS, бета-версию которого предлагают приобрести на хакерских форумах. Судя по активному обмену с C2-сервером, число желающих опробовать новинку растет.

В анонсе продавца сказано, что они также готовили к выпуску панель управления и билдер, но один из разработчиков подхватил ковид. Вместе с тем сроки поджимали: в даркнете объявился некий мошенник, который предлагает того же зловреда по завышенным ценам, и такой грабеж нужно было как можно быстрее пресечь.

В настоящее время авторы трояна с кодовым именем MacStealer продают его в виде сборок для Catalina (macOS 10.15) и выше, работающих на машинах с CPU Intel M1 и M2. Проведенный в Uptycs анализ показал, что неподписанный бинарник Mach-O содержит Python-код, скомпилированный в C.

Минималистичный вредонос умеет воровать следующую информацию:

  • пароли, куки, данные банковских карт, сохраненные в браузерах (Chrome, Firefox, Brave);
  • документы, архивы, аудиофайлы и графику жертвы;
  • закодированное по base64 содержимое файлов .keychain-db.

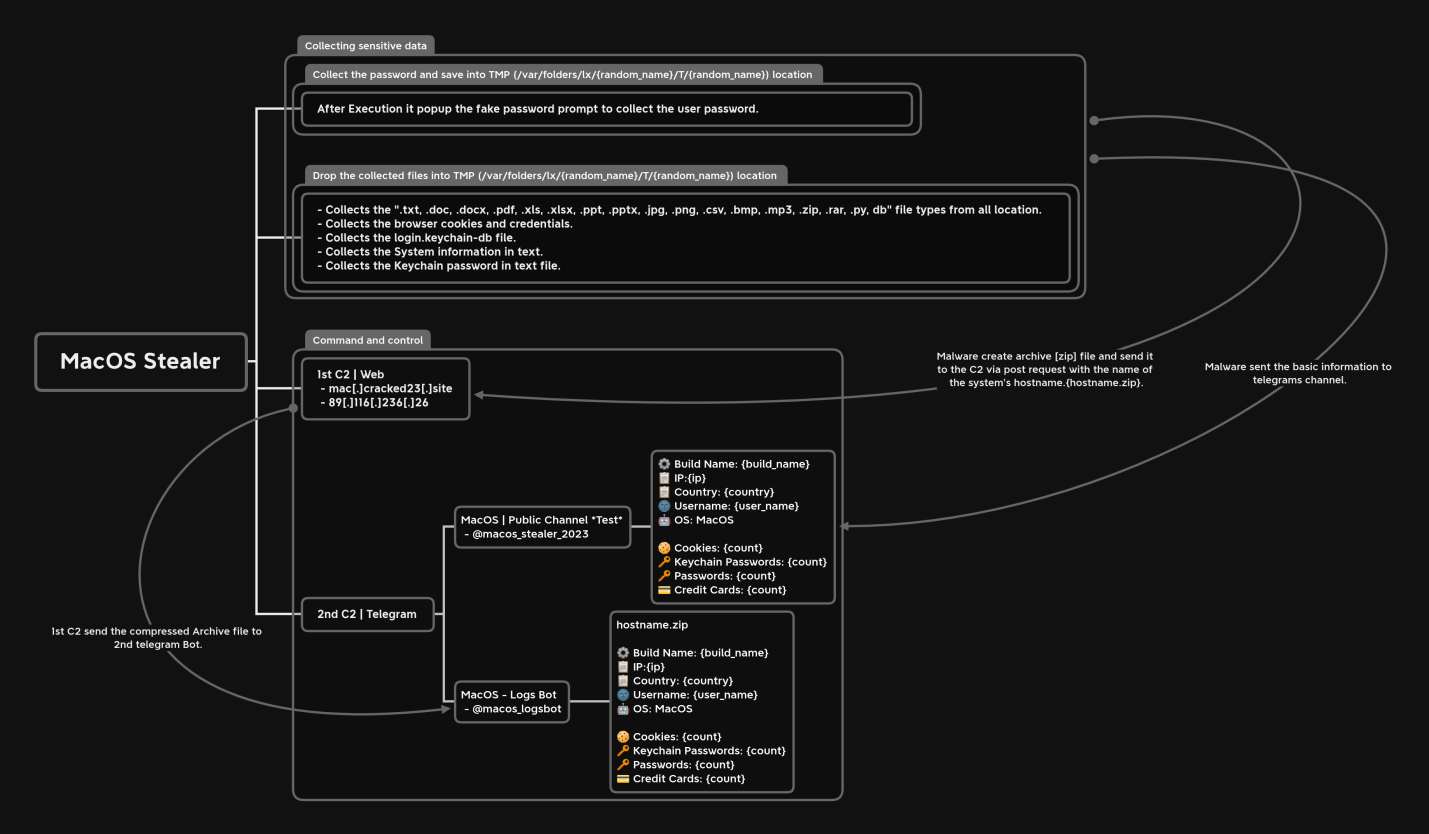
Украденные данные сохраняются на машине в папках с произвольным именем, а затем архивируются и отправляются на C2 и в телеграм-канал текущего оператора. После эксфильтрации все свидетельства кражи (созданные папки и файлы, включая ZIP) удаляются из системы.


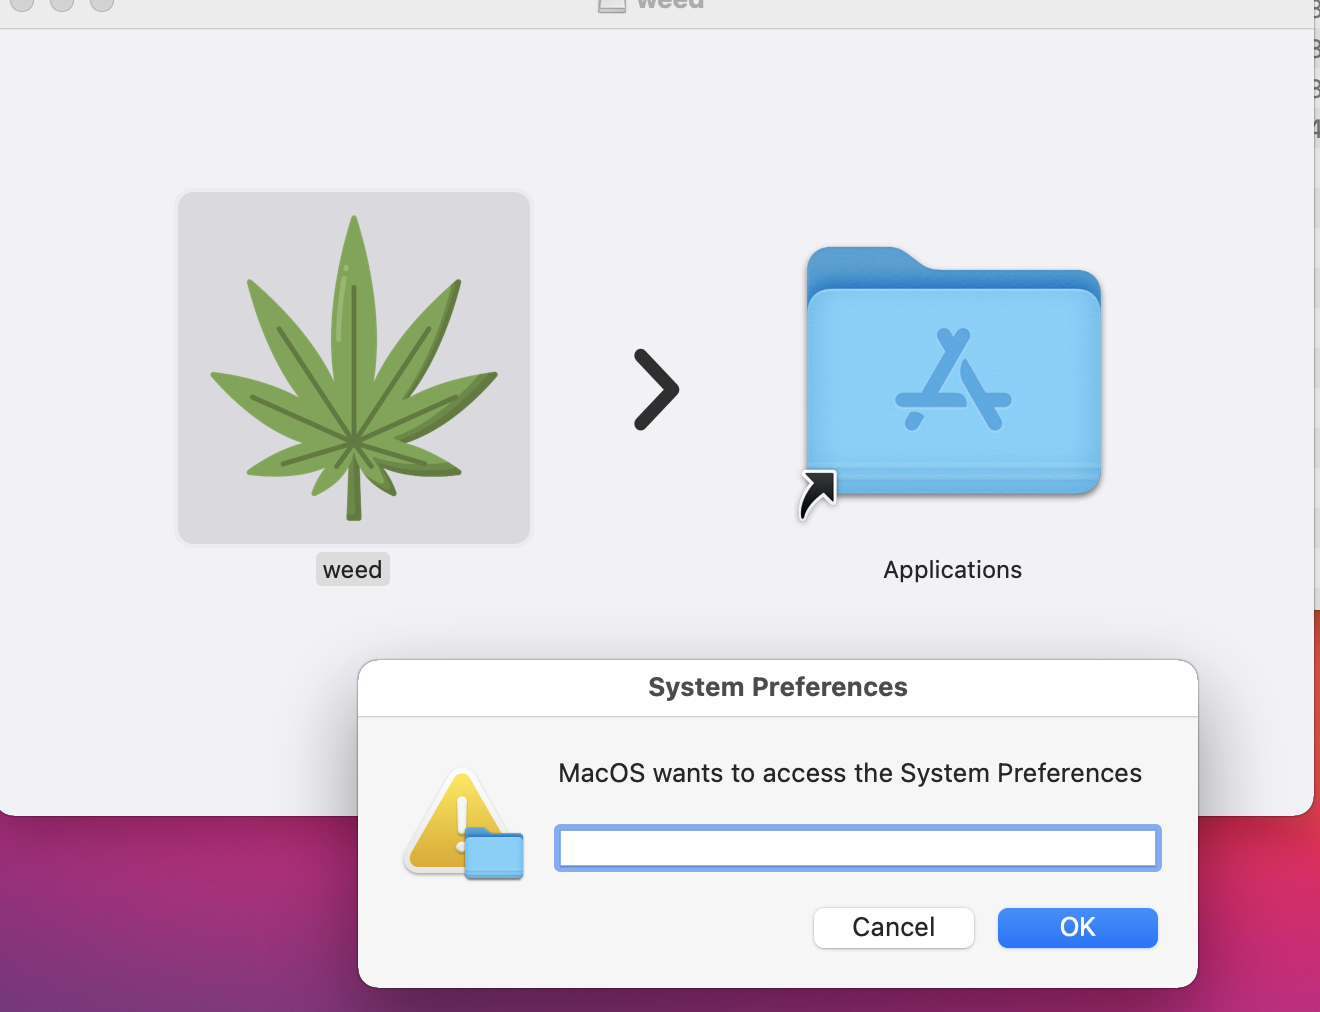
В настоящее время MacStealer распространяется в файлах .DMG (уровень детектирования 2/59 на 27 марта). При открытии такого файла жертве выводится фейковая подсказка с полем для ввода пароля:


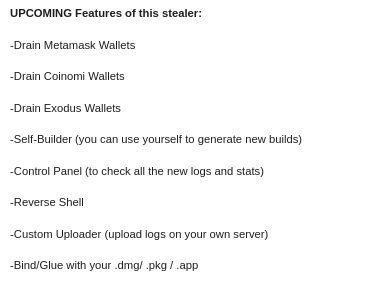
Управление инфостилером пока осуществляется с помощью телеграм-ботов, связанных с сервером вирусописателей в домене mac[.]cracked23[.]site. В дальнейшем авторы MacStealer планируют предоставить клиентам возможность выгружать данные на собственные серверы. Набор функций предполагается расширить, добавив атаки на криптокошельки и связь через обратный шелл.

Подпишитесь на новости

Opera добавила локальный ИИ: запросы обрабатываются на вашем компьютере

Нейросети в браузере необязательно кормить данными через чужой сервер. Opera представила раннюю версию поддержки WebAI — предложенного веб-стандарта, который позволяет сайтам и расширениям использовать ИИ-модели на компьютере пользователя. Первой площадкой стал Opera One, позднее возможности появятся в Opera GX и Neon.

О запуске и принципах работы компания рассказала в официальном анонсе.

WebAI рассчитан на разные модели, включая Gemma от Google. На совместимых яблочных компьютерах поддерживается и локальная фундаментальная модель Apple. Привязки к единственному поставщику не предполагается.

Есть генерация текста, классификация контента и анализ связей между фрагментами информации. Разработчики смогут добавлять такие функции без собственной серверной ИИ-инфраструктуры и оплаты каждого облачного запроса. Пользователю для локального выполнения не нужна подписка на внешний ИИ-сервис.

Функция включается добровольно. Вычисления происходят на устройстве, поэтому обрабатываемые локальной моделью данные не требуется отправлять облачному провайдеру.

Расплата за независимость от облака очевидная — нагрузка на компьютер. Скорость зависит от железа.

RSS: Новости на портале Anti-Malware.ru