


Исследователи нашли Phantom Stealer в рассылке с пикантными вложениями

Исследователи нашли Phantom Stealer в рассылке с пикантными вложениями

Исследователи нашли Phantom Stealer в рассылке с пикантными вложениями

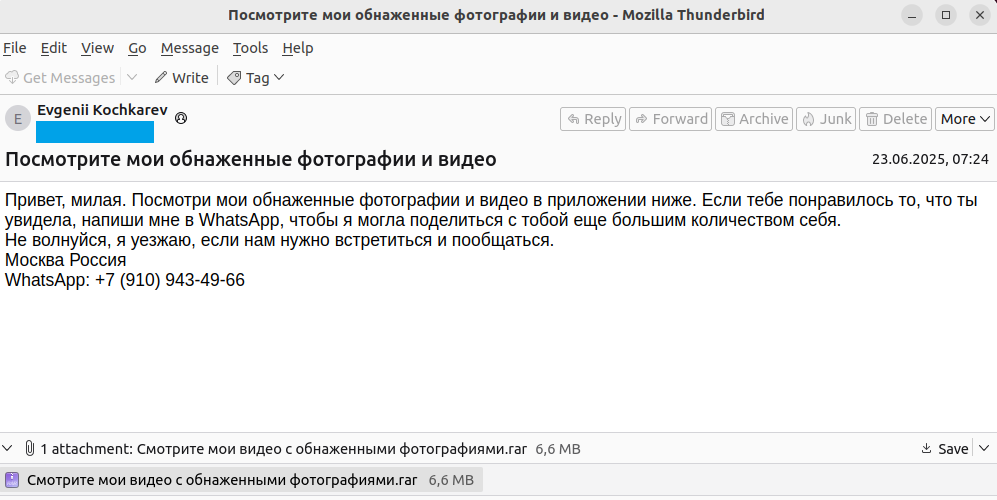
В июне 2025 года специалисты F6 Threat Intelligence заметили свежую фишинговую волну, которую окрестили Phantom Papa. Злоумышленники шлют письма на русском и английском с откровенными темами вроде «See My Nude Pictures and Videos» или «Посмотрите мои обнаженные фото и видео», а также с приманкой «Прикрепленная копия платежа №06162025». Внутри — архивы, которые в итоге запускают крадущий данные Phantom Stealer.

Phantom Stealer — новый «сборщик» данных, основанный на коде Stealerium. Он вытягивает пароли, данные банков и криптокошельков, содержимое браузеров и мессенджеров, делает скриншоты и перехватывает нажатия клавиш.

Для отправки награбленного используют Telegram, Discord или SMTP; в одной из кампаний фигурировал телеграм-бот papaobilogs (активен минимум с апреля 2025-го).

Как распространяют

  • Письма приходят с провокационными темами и корявым переводом на русский — явный след онлайн-переводчика.
  • Во вложениях — архивы .rar с образами .iso/.img, которые при открытии монтируются как диск и маскируют запуск «сборщика».
  • По данным F6 Business Email Protection, письма летят в компании из ретейла, промышленности, строительства, ИТ и др.

Масштаб

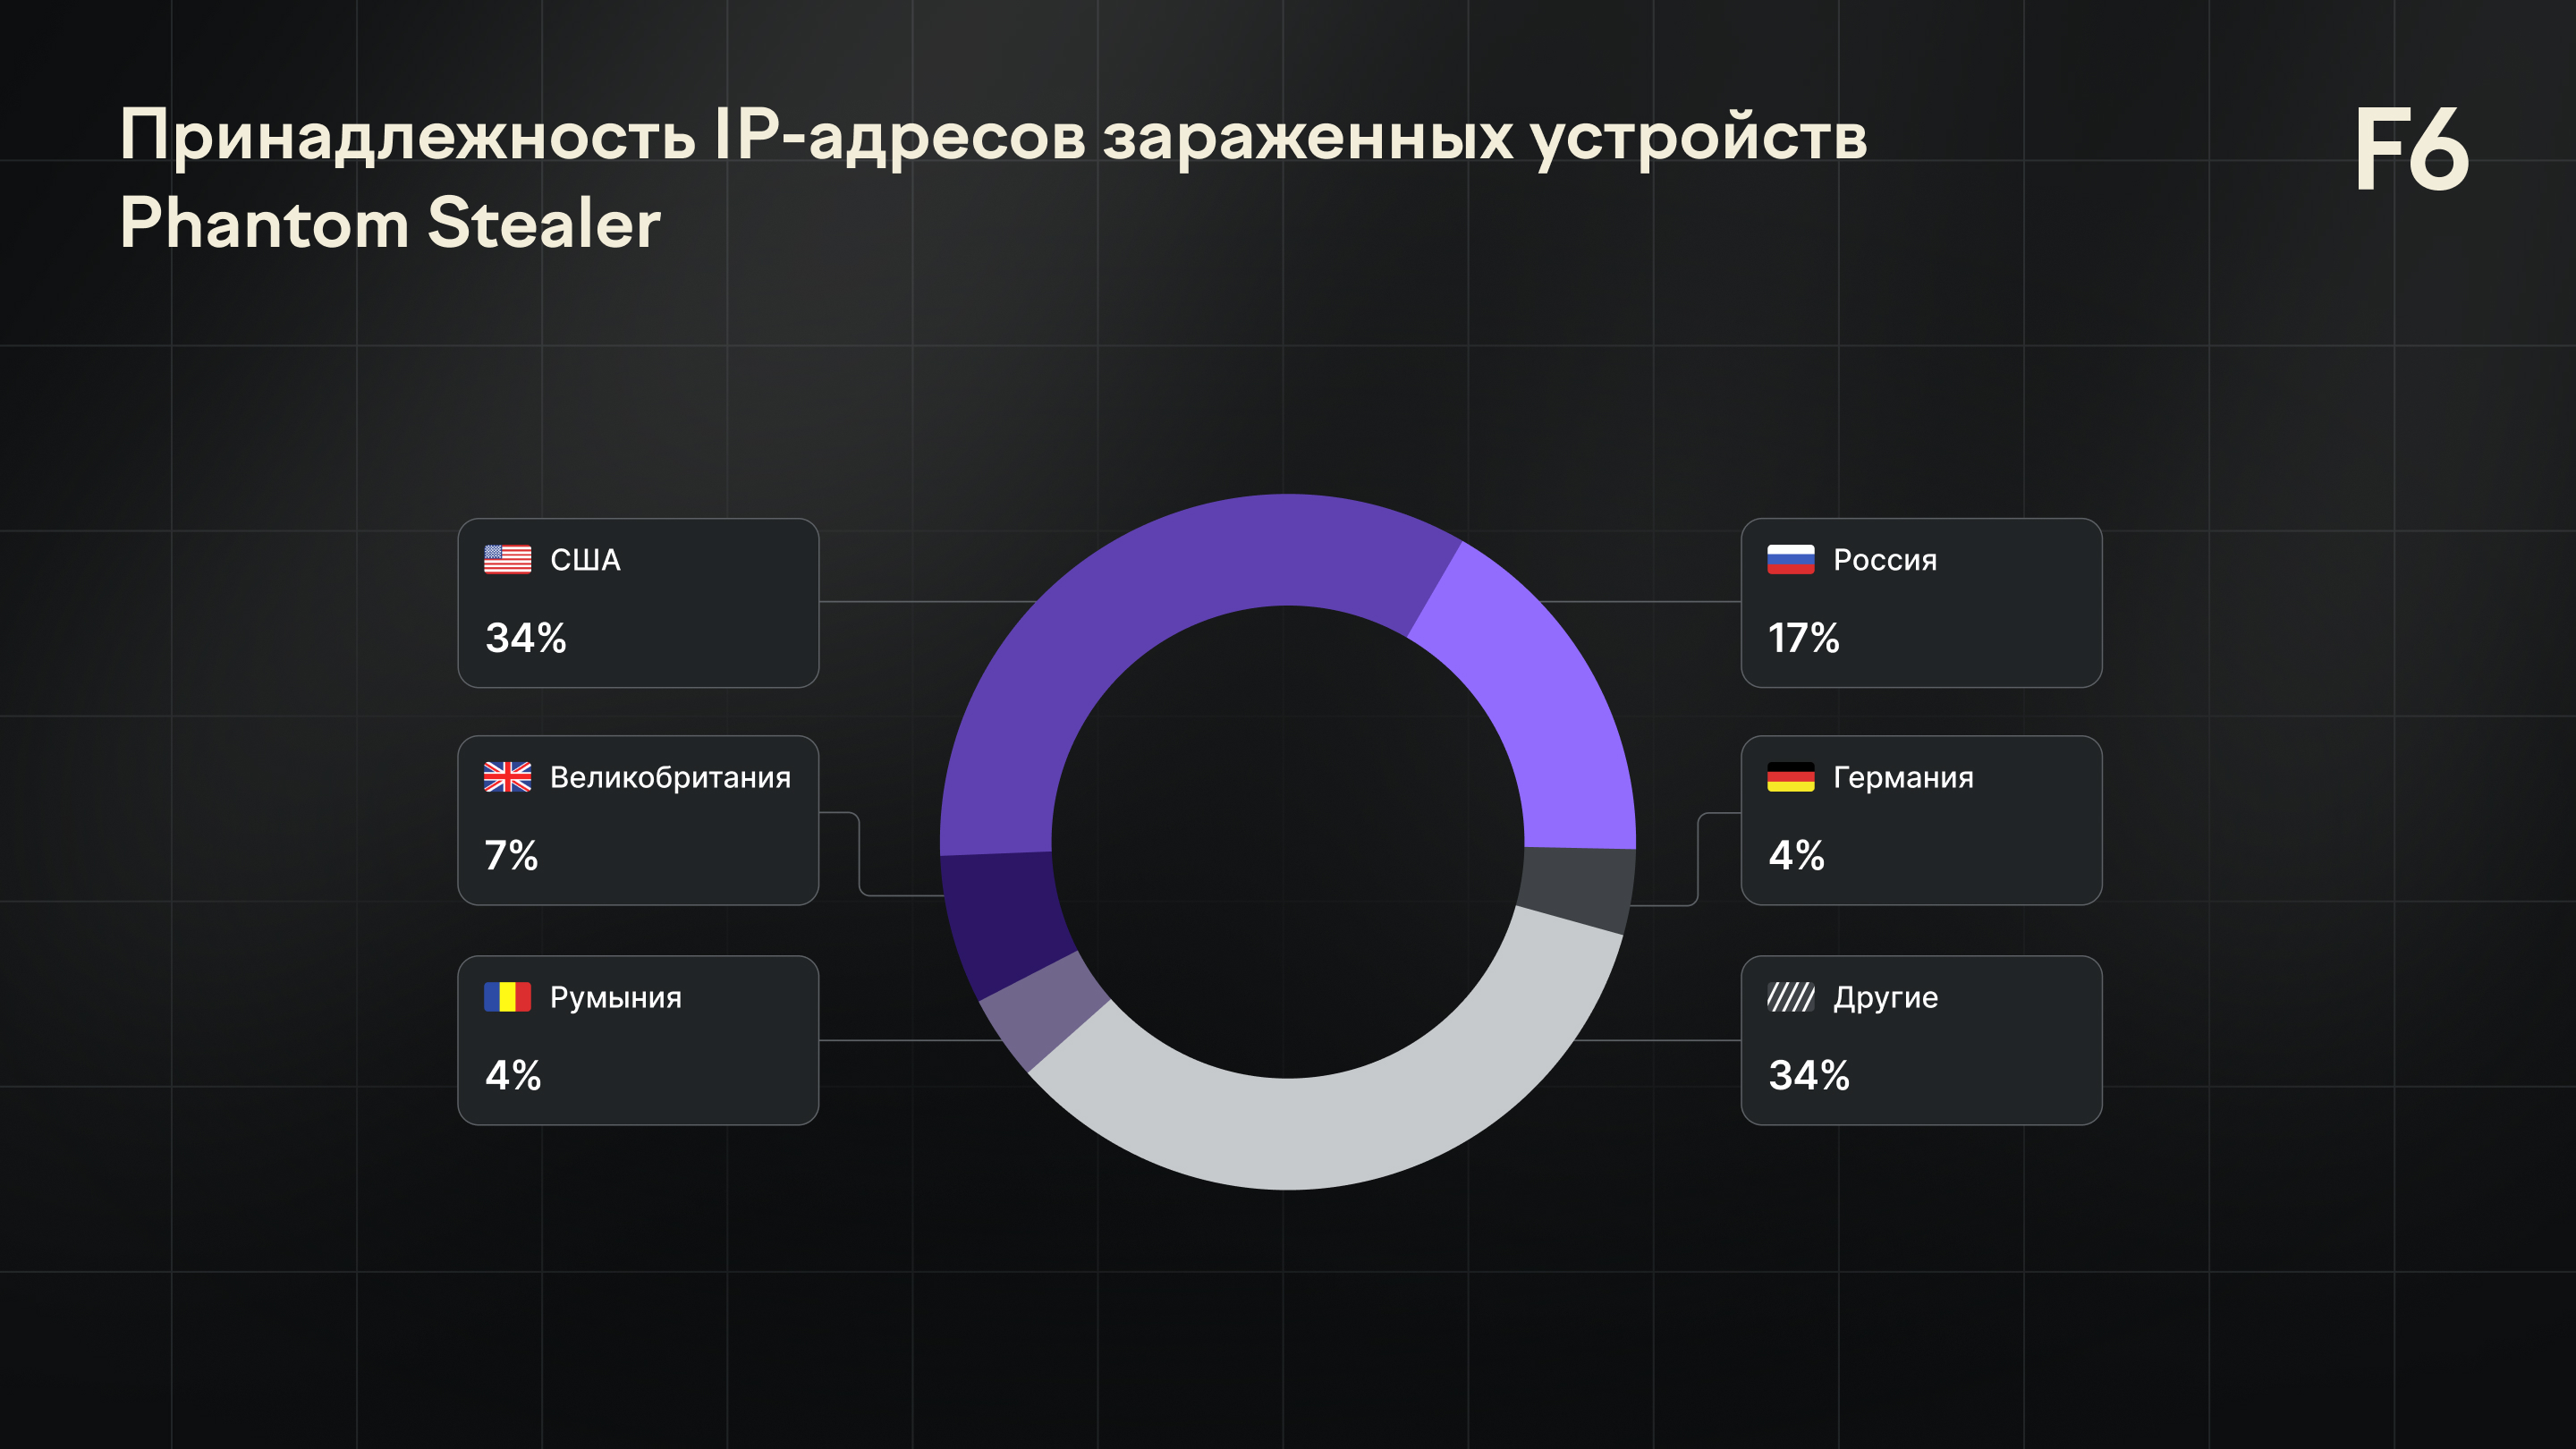
В логах обнаружены IP с устройств в 19 странах (включая США, Россию, Великобританию, Румынию, Испанию, Венгрию, Казахстан, Азербайджан, Эстонию, Сербию, Швейцарию, Сингапур, Беларусь и др.). Часть адресов — исследовательские виртуальные машины, но кампания явно не локальная.


Детали, на которые стоит обратить внимание

  • Из писем: «See My Nude Pictures and Videos», «Смотрите мои видео с обнаженными фотографиями», «Прикрепленная копия платежа №06162025».
  • Примеры хэшей вложений: 0f0192a4ee52729730cffb49c67f1e3b, 91441a640db47a03a4e6b4a8355cf4c4.
  • После запуска «сборщик» может:
    • закрепляться в системе (через планировщик задач/автозапуск),
    • добавлять исключение в Windows Defender,
    • отправлять архив с данными сразу на C2 либо, если он больше 20 МБ, — на файлообменник и передавать ссылку.


Отдельная ниточка тянется к семейству Agent Tesla: F6 нашла старые образцы с такой же иконкой и одинаковыми параметрами почтового аккаунта-получателя логов, что и в одной из конфигураций Phantom Stealer. Это может указывать на пересечение операторов или «наследование» инфраструктуры.

Где это продают

Исследователи нашли сайт phantomsoftwares[.]site (домен с февраля 2025 года), где рекламируются «продукты» линейки Phantom: от «crypter» до «stealer basic/advanced».

Что делать компаниям прямо сейчас

  • Фильтровать вложения и образы (.iso, .img) на почтовых шлюзах, включить разархивацию и статический анализ вложений.
  • Резко ограничить исполнение из пользовательских каталогов и отключить автозапуск образов.
  • Мониторить аномалии: создание задач в планировщике, правки настроек защитника, подозрительные сетевые соединения к Telegram/Discord API и SMTP-узлам.
  • Проверить утечки учёток и принудительно сбросить пароли в браузерах/мессенджерах.
  • Провести обучение сотрудников: не открывать «пикантные» вложения и «платёжки» из неожиданных писем, даже если тема выглядит убедительно.
Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru