


WindRelay превратил Android-смартфон в терминал для кражи денег за 13 минут

WindRelay превратил Android-смартфон в терминал для кражи денег за 13 минут

WindRelay превратил Android-смартфон в терминал для кражи денег за 13 минут

Исследователи из Group-IB обнаружили новый Android-зловред WindRelay, который в связке с трояном для удалённого доступа SpyNote перехватывает данные банковских карт через NFC и передаёт их атакующим в реальном времени. Для кражи не потребовались сложные эксплойты, хватило одного убедительного звонка от сотрудника банка.

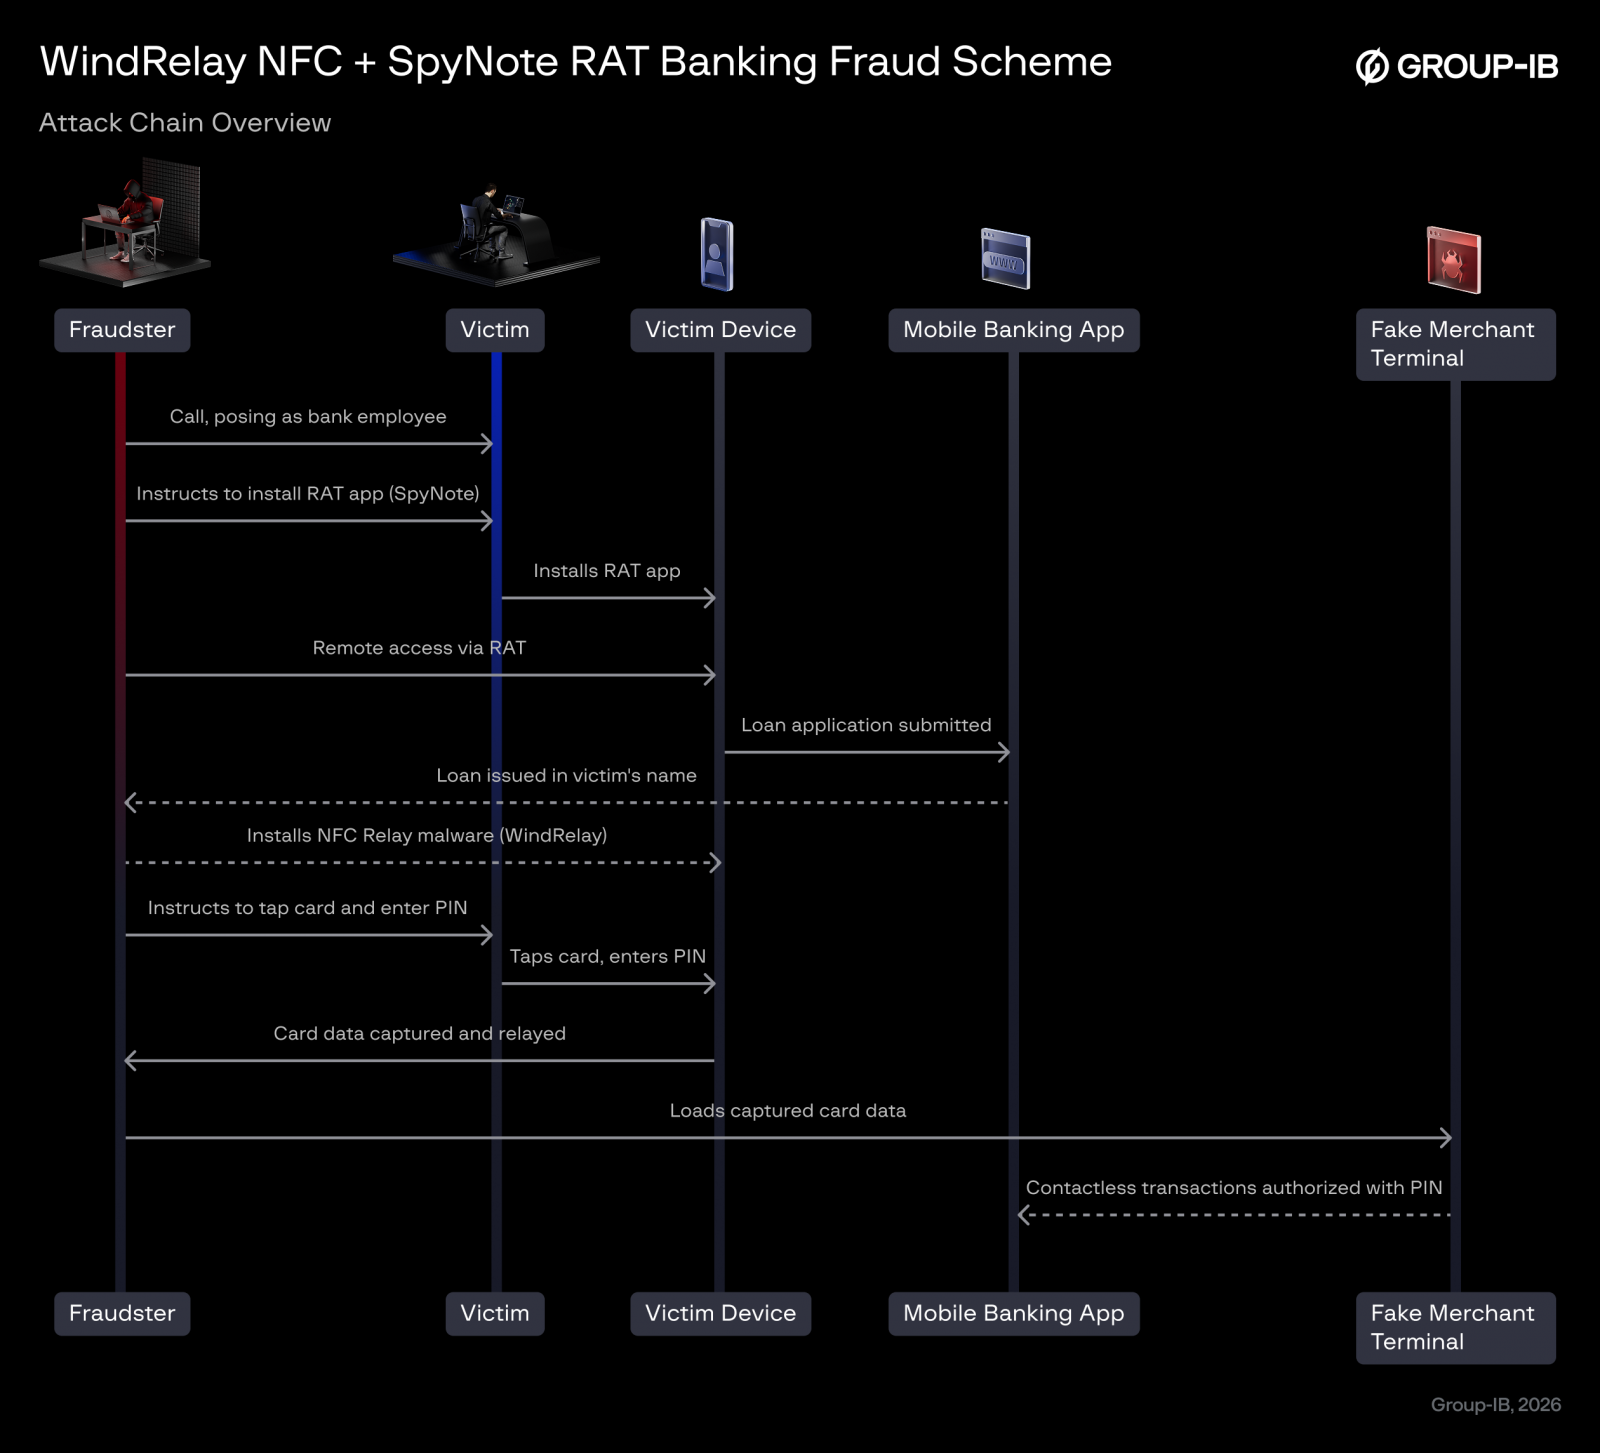
Мошенник сообщил жертве о якобы возникшей проблеме с картой и убедил установить APK-файл вне Google Play.

Приложение маскировалось под легитимное, а для убедительности в его названии даже использовалось имя владельца телефона. После получения разрешений службы специальных возможностей SpyNote предоставил атакующему удалённый контроль над Android-устройством.

Затем злоумышленник без дополнительных действий пользователя установил WindRelay и через банковское приложение оформил кредит на имя жертвы. Но на этом программа максимум не закончилась.

Во время разговора человека попросили приложить банковскую карту к смартфону и ввести ПИН-код. WindRelay превратил телефон в поддельный бесконтактный считыватель и ретранслировал NFC-обмен вместе с данными аутентификации на устройство мошенника. Тот использовал полученную информацию для оплаты через настоящий терминал.


Вся операция — от звонка до денежных транзакций — заняла 13 минут. Group-IB полагает, что связка SpyNote и WindRelay может быть частью единого набора: первый инструмент обеспечивает доступ к банковскому приложению, второй помогает быстро вывести деньги.

Почти два десятка образцов WindRelay попадали на VirusTotal с ноября 2025-го по июль 2026 года. Судя по языкам и брендам, под которые маскировались атакующие, главными целями стали жители Чехии, Словакии и Словении.

Пользователям рекомендуют не устанавливать неизвестные APK-файлы и настороженно относиться к запросам доступа к NFC и специальным возможностям.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru