


UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

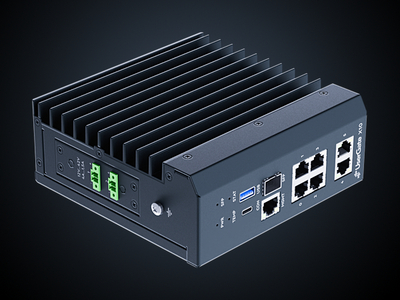
UserGate представила межсетевой экран нового поколения uNGFW на аппаратной платформе X10. Устройство предназначено для защиты АСУ ТП и должно сохранять работоспособность при температурах от −40 до +60 °C. Новинка пришла на смену снятой с продажи модели X1.

Платформу можно устанавливать прямо в шкафах автоматики на границе ИТ- и ОТ-контуров, в промышленных ДМЗ, между цехами и на удалённых объектах — от подстанций и добывающих площадок до АЗС. Монтаж выполняется на DIN-рейку, допустимая влажность достигает 80%.

X10 анализирует трафик 35 промышленных протоколов, включая Modbus, OPC UA, Profinet IO и S7Comm. Для шести ключевых протоколов система предотвращения вторжений способна проверять отдельные команды внутри сессии и блокировать несанкционированные действия. Это особенно важно на предприятиях, где старое оборудование нельзя просто выключить и обновить.

За отказоустойчивость отвечают два независимых ввода питания и аппаратный bypass: при сбое самого устройства сетевое соединение должно сохраниться. Максимальное энергопотребление составляет 24 Вт. Производительность достигает 1780 Мбит/с, одновременно платформа поддерживает до 500 тыс. соединений.

Управлять X10 можно централизованно вместе с другими средствами защиты UserGate. Это позволяет применять общие политики на распределённых объектах и не держать отдельного администратора возле каждой подстанции.

Платформу разработало конструкторское бюро UserGate, а производство организовано в Санкт-Петербурге. X10 уже доступна для заказа и тестирования у партнёров компании.

Рынок российских NGFW обсудят 2 сентября в двух эфирах AM Live. В первой части эксперты разберут выбор и пилотирование решений, а во второй производители сравнят свои подходы к сетевой безопасности. Посмотрим, кто действительно держит удар, а кто умеет выживать только в презентациях.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru