


UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

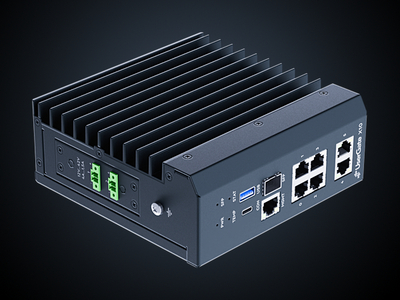
UserGate представила межсетевой экран нового поколения uNGFW на аппаратной платформе X10. Устройство предназначено для защиты АСУ ТП и должно сохранять работоспособность при температурах от −40 до +60 °C. Новинка пришла на смену снятой с продажи модели X1.

Платформу можно устанавливать прямо в шкафах автоматики на границе ИТ- и ОТ-контуров, в промышленных ДМЗ, между цехами и на удалённых объектах — от подстанций и добывающих площадок до АЗС. Монтаж выполняется на DIN-рейку, допустимая влажность достигает 80%.

X10 анализирует трафик 35 промышленных протоколов, включая Modbus, OPC UA, Profinet IO и S7Comm. Для шести ключевых протоколов система предотвращения вторжений способна проверять отдельные команды внутри сессии и блокировать несанкционированные действия. Это особенно важно на предприятиях, где старое оборудование нельзя просто выключить и обновить.

За отказоустойчивость отвечают два независимых ввода питания и аппаратный bypass: при сбое самого устройства сетевое соединение должно сохраниться. Максимальное энергопотребление составляет 24 Вт. Производительность достигает 1780 Мбит/с, одновременно платформа поддерживает до 500 тыс. соединений.

Управлять X10 можно централизованно вместе с другими средствами защиты UserGate. Это позволяет применять общие политики на распределённых объектах и не держать отдельного администратора возле каждой подстанции.

Платформу разработало конструкторское бюро UserGate, а производство организовано в Санкт-Петербурге. X10 уже доступна для заказа и тестирования у партнёров компании.

Рынок российских NGFW обсудят 2 сентября в двух эфирах AM Live. В первой части эксперты разберут выбор и пилотирование решений, а во второй производители сравнят свои подходы к сетевой безопасности. Посмотрим, кто действительно держит удар, а кто умеет выживать только в презентациях.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru