


UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

UserGate выпустила промышленный NGFW, которому не страшны мороз и жара

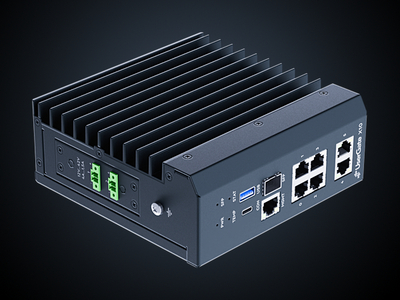
UserGate представила межсетевой экран нового поколения uNGFW на аппаратной платформе X10. Устройство предназначено для защиты АСУ ТП и должно сохранять работоспособность при температурах от −40 до +60 °C. Новинка пришла на смену снятой с продажи модели X1.

Платформу можно устанавливать прямо в шкафах автоматики на границе ИТ- и ОТ-контуров, в промышленных ДМЗ, между цехами и на удалённых объектах — от подстанций и добывающих площадок до АЗС. Монтаж выполняется на DIN-рейку, допустимая влажность достигает 80%.

X10 анализирует трафик 35 промышленных протоколов, включая Modbus, OPC UA, Profinet IO и S7Comm. Для шести ключевых протоколов система предотвращения вторжений способна проверять отдельные команды внутри сессии и блокировать несанкционированные действия. Это особенно важно на предприятиях, где старое оборудование нельзя просто выключить и обновить.

За отказоустойчивость отвечают два независимых ввода питания и аппаратный bypass: при сбое самого устройства сетевое соединение должно сохраниться. Максимальное энергопотребление составляет 24 Вт. Производительность достигает 1780 Мбит/с, одновременно платформа поддерживает до 500 тыс. соединений.

Управлять X10 можно централизованно вместе с другими средствами защиты UserGate. Это позволяет применять общие политики на распределённых объектах и не держать отдельного администратора возле каждой подстанции.

Платформу разработало конструкторское бюро UserGate, а производство организовано в Санкт-Петербурге. X10 уже доступна для заказа и тестирования у партнёров компании.

Рынок российских NGFW обсудят 2 сентября в двух эфирах AM Live. В первой части эксперты разберут выбор и пилотирование решений, а во второй производители сравнят свои подходы к сетевой безопасности. Посмотрим, кто действительно держит удар, а кто умеет выживать только в презентациях.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru