


При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

При рассылке вредоносов по имейл в 99% случаев используется аттач

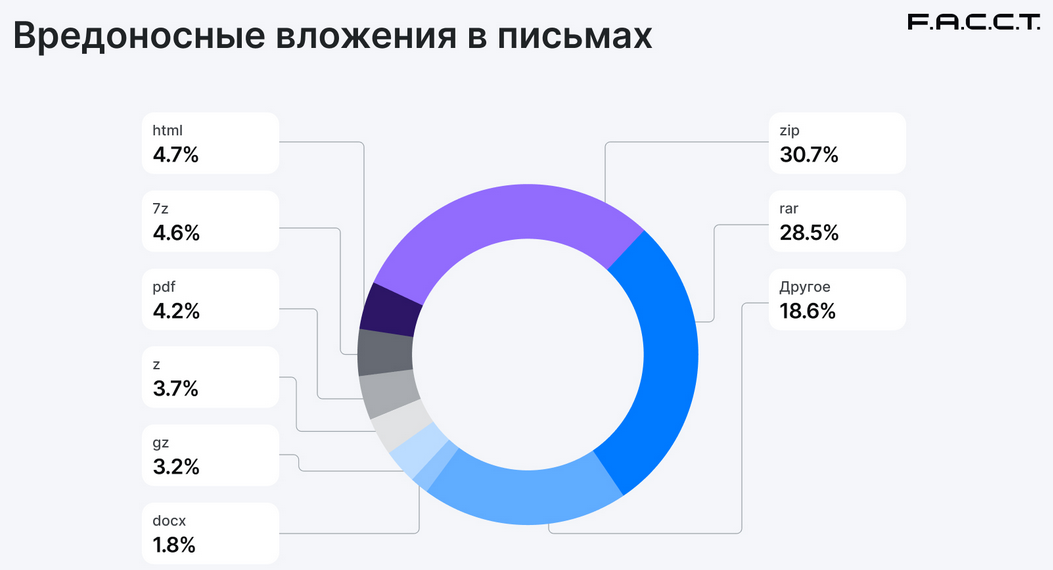
Распространители зловредов по имейл почти перестали пользоваться ссылками. Согласно статистике F.A.C.C.T., в III квартале 2024 года 99,1% вредоносных писем содержали вложение, чаще в виде архивного файла.

Отказ от использования URL аналитики объясняют стремлением сократить накладные расходы: в этом случае злоумышленникам приходится создавать или арендовать веб-хранилища вредоносного кода. Получателей к тому же нужно убедить кликнуть по ссылке, в то время как вложения реже вызывают подозрение.

«Несмотря на то, что в массовых рассылках практически перестали использовать ссылки для доставки ВПО, этот способ остается популярным в таргетированных атаках, когда злоумышленники профилируют потенциальную жертву и могут дополнительно проводить проверки, кто и при каких условиях кликает по ссылке в письме, — отметил Ярослав Каргалев, руководитель Центра кибербезопасности в F.A.C.C.T. — По результатам такой проверки атакующие могут отдать вредоносную нагрузку либо файл-пустышку».

В качестве вредоносных вложений обычно используются архивные файлы, чаще всего ZIP или RAR. Доля PDF и DOCX в сравнении со II кварталом возросла на 2,4 п. п., до 8,8%, формат XLS стал встречаться заметно реже.


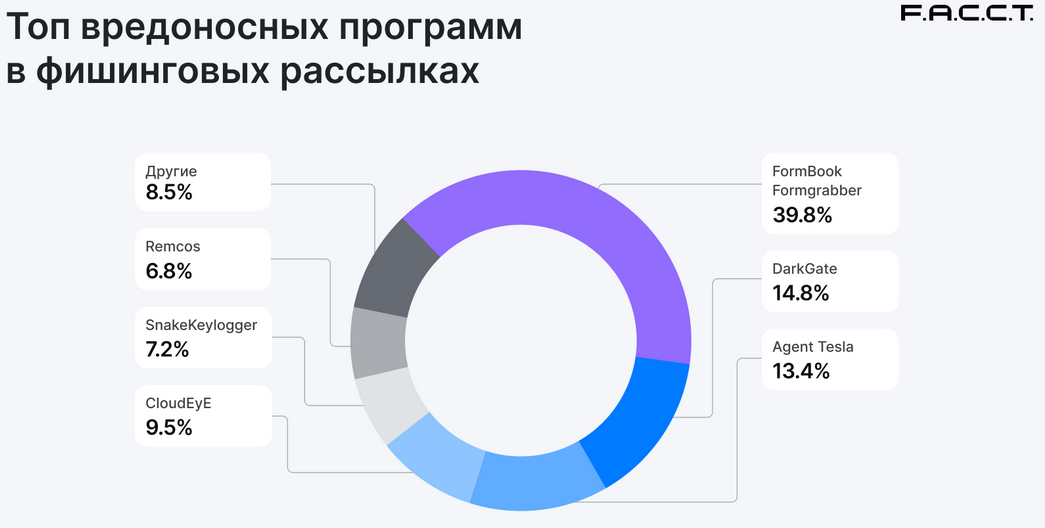
Содержимым с большой долей вероятности может оказаться инфостилер Formbook. Присутствие стойкого лидера AgentTesla в почтовых каналах сократилось в четыре раза, в отчетный период его обставил не только конкурент Formbook, но также многофункциональный троян DarkGate.


В разделении по классам зловредов большой популярностью по-прежнему пользуется шпионский софт, предоставляемый в пользование как услуга (Malware-as-a-Service, MaaS). На его долю сейчас приходится 63% вредоносных рассылок — на 8 п. п. меньше, чем во II квартале. Вклад программ-загрузчиков возрос с 10 до 23%, бэкдоров — сократился до 8%.

Популярность бесплатных почтовых сервисов у злоумышленников продолжает снижаться. В настоящее время на их долю приходится 2,6% вредоносных рассылок, и больше половины проводятся с адресов Gmail. Авторы имейл-атак также специально создают домены (в TLD-зонах COM, RU, NET, JP, ORG) и используют спуфинг.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru