


Google Chrome теперь синхронизирует passkey между Android и десктопами

Google Chrome теперь синхронизирует passkey между Android и десктопами

Google Chrome теперь синхронизирует passkey между Android и десктопами

В Chrome упростили использование беспарольной аутентификации (passkey) на Windows, macOS и Linux. Отныне такие ключи доступа можно сохранять в Google Password Manager с десктопа, и они будут автоматом синхронизироваться между всеми устройствами юзера.

Реализация кросс-платформенной поддержки (в список обещают добавить также iOS) потребовала дополнительных мер безопасности. В частности, были реализованы новая функциональность Google Password Manager PIN и сквозное шифрование passkey — с тем, чтобы эти ключи доступа не попали в чужие руки, даже к Google.

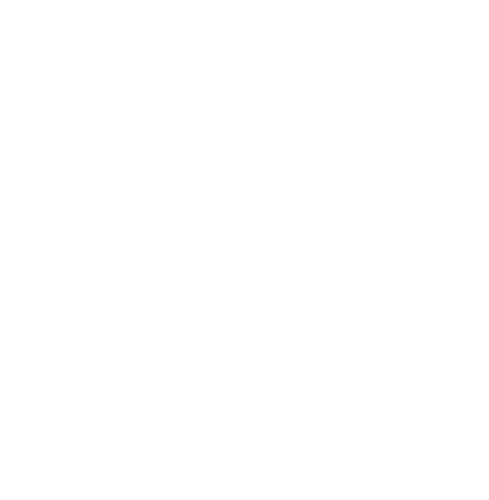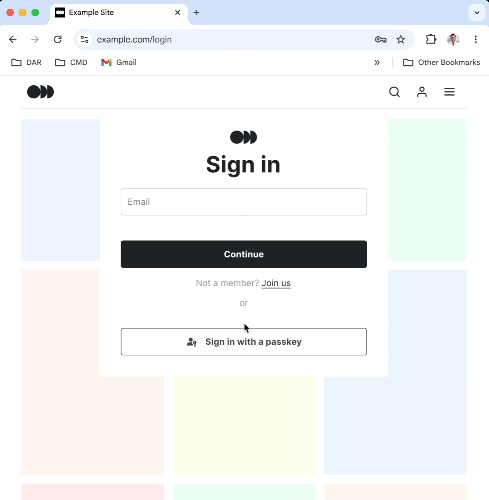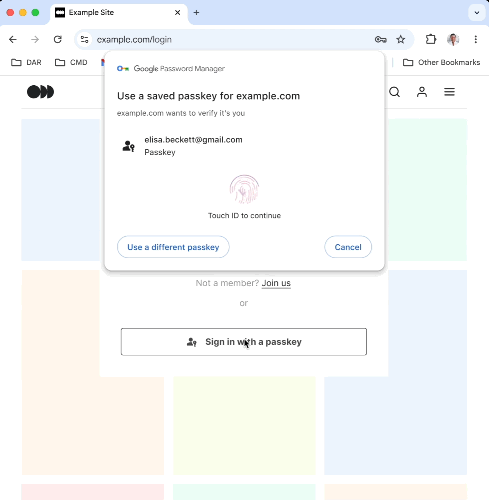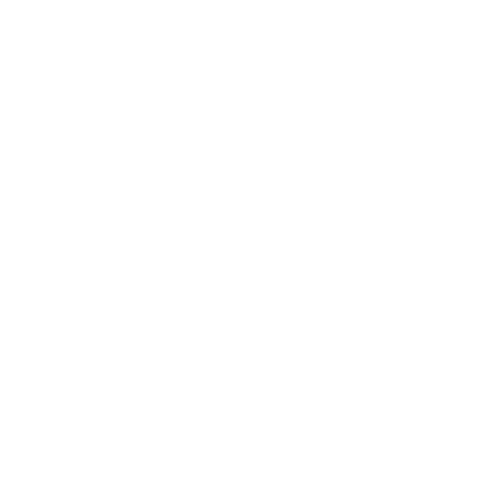
При первом сохранении passkey с использованием десктопной версии браузера менеджер паролей (GPM) попросит ввести код разблокировки экрана Android-устройства (для подтверждения личности), а затем создать ПИН.


По умолчанию этот код должен состоять из шести цифр, но юзеру предоставлена возможность расширить строку и использовать также буквы. Использование хранимых ключей беспарольного доступа потребует ввода ПИН (либо идентификатора с Android).

Прежде владельцы Chrome могли сохранять passkey в GPM только с помощью Android. Пользоваться ими можно было и с других платформ, однако это требовало скана QR-кода устройством, на котором их создали. Нововведения позволяют пропустить этот этап, что упрощает вход на сайты и в приложения.

По внутренним данным, технологию passkey используют более 400 млн аккаунтов Google. В Android при этом предусмотрена возможность подтверждения личности с помощью passkey одним тапом.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru