


Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

Смартфоны на Android 15 получат аутентификацию по одному тапу через passkey

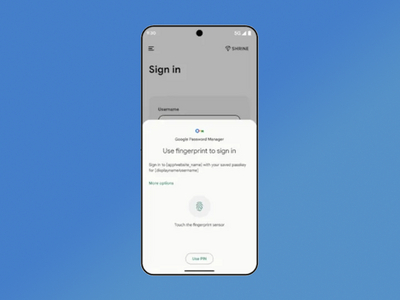
В Android 15 и Wear OS 5 обнаружилось еще одно интересное нововведение: усовершенствование процесса аутентификации с помощью ключей доступа (passkeys). Смартфоны на Android получат возможность аутентифицироваться «по одному тапу».

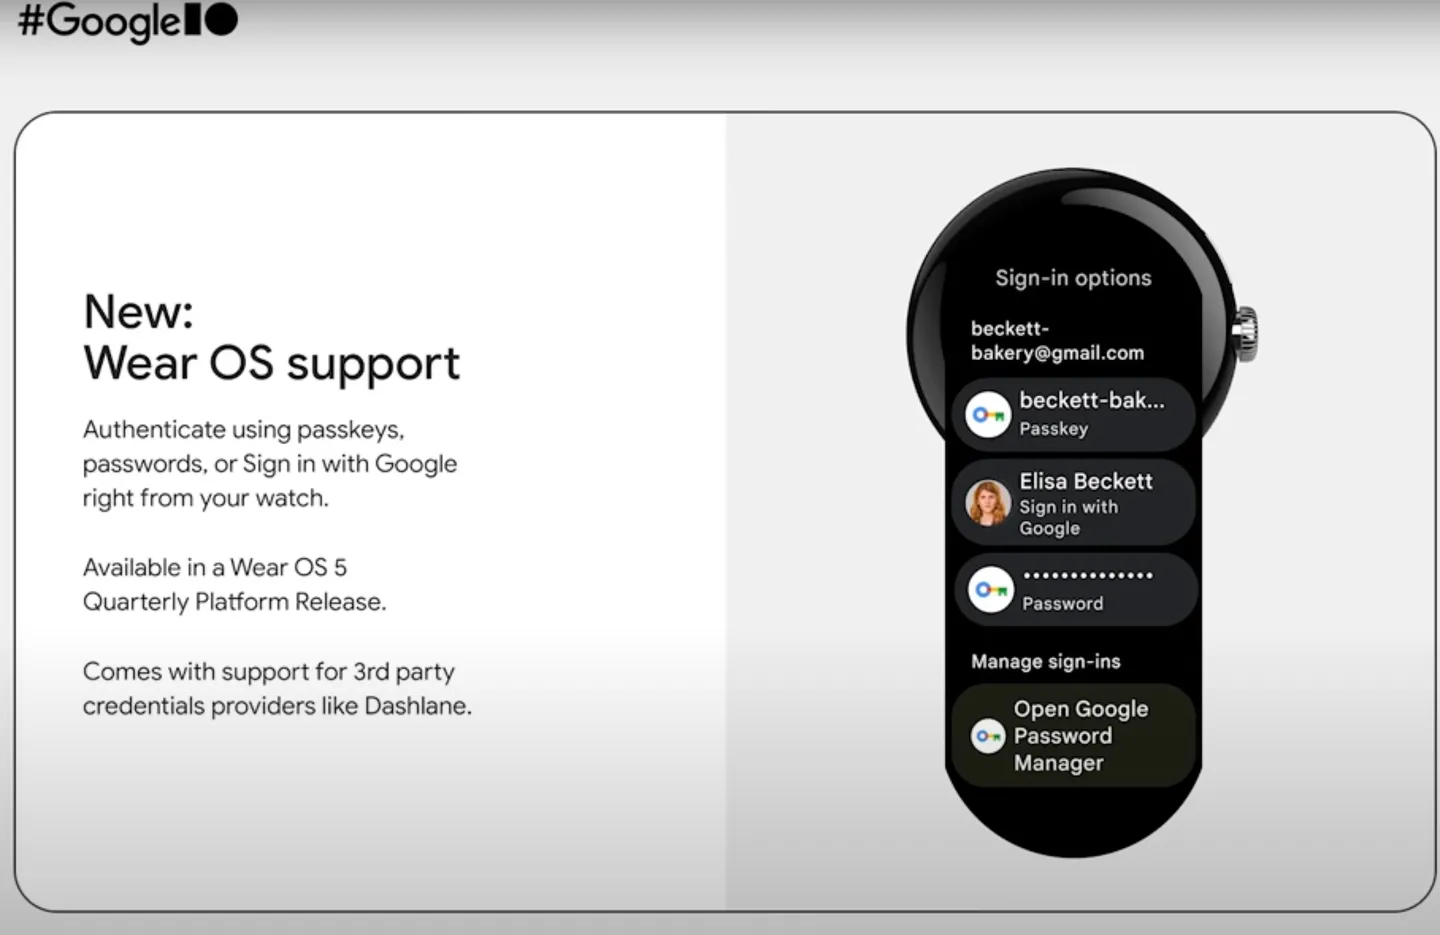
На новую функциональность обратило внимание издание 9to5Google. Google также упоминает использование passkeys по одному тапу в опубликованном на YouTube ролике.

Вместо двух отельных окон, на одном из которых вы выбираете аккаунт, а на другом — проходите биометрическую аутентификацию, Google решила выводить единый экран.

Для разработчиков обещают включить поддержку новой функциональности в Credential Manager на Android 15 и более новых версия операционной системы.

К слову, автозаполнение будет также отображать результаты Credential Manager в Gboard (включая пароли, ключи доступа и возможность залогиниться через учетку Google).


Есть и еще одна полезная фича: входить в аккаунты после покупки нового девайса станет гораздо проще. За это будет отвечать функция восстановления ключей доступа. Приложения смогут сохранять ключ для восстановления в Credential Manager.


В прошлом месяце мы писали, что девелоперы WhatsApp запустили поддержку ключей доступа на iPhone по всему миру. Теперь верификацию можно проходить без необходимости отправки и ввода одноразовых кодов из СМС-сообщений.

А в начале этого месяца Google опубликовала статистику: более 400 миллионов учетных записей Google активировали защиту с помощью ключей доступа (passkeys).

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru