


Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

В ходе кампании под названием «Операция Эндшпиль», прошедшей с 27 по 29 мая 2024 по всей Европе, правоохранительные органы захватили более 100 серверов по всему миру, которые преступники сдавали в аренду для развёртывания вредоносных программ, таких как IcedID, Bumblebee, Pikabot, Trickbot, SystemBC и Smokeloader.

Стражи порядка выявили восемь злоумышленников, которые были добавлены в список разыскиваемых Европолом, и арестовали четырех мошенников в Армении и Украине.

Эксперты из Bitdefender, Sekoia, Cryptolaemus, Shadowserver, Fox-IT, Team Cymru, Prodaft, Proofpoint, Computest, NFIR, Northwave, HaveIBeenPwned, DIVD и Spamhaus предоставили полиции информацию, которая помогла остановить деятельность преступников.

Говорится, что захваченная инфраструктура содержала более двух тысяч доменов, которые предоставляли незаконные услуги на территории Европы и Северной Америки.

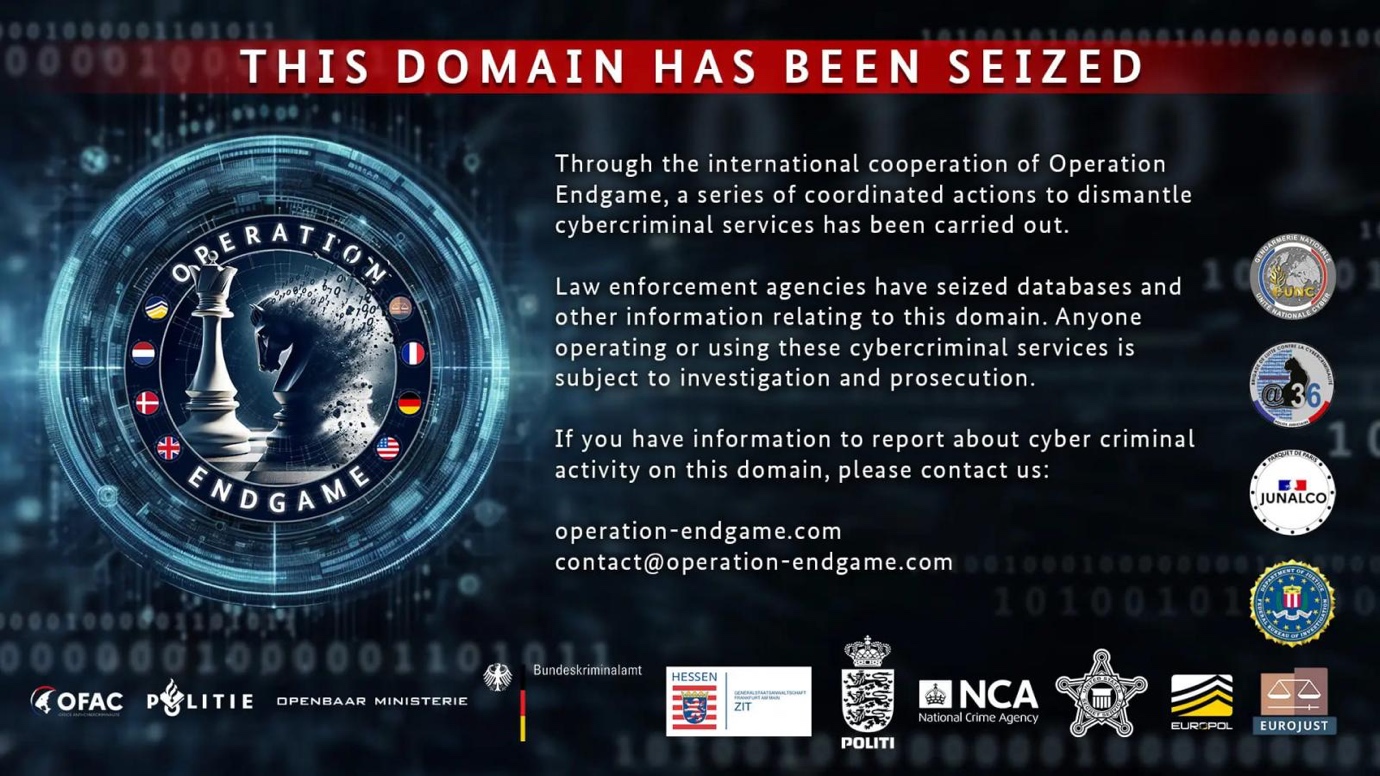
Баннер об аресте на одном из захваченных доменов 

Источник: Европол


Злоумышленники используют вредоносные программы-дропперы, чтобы доставлять на компьютер или смартфон жертвы другой вредонос. Они рассылают электронные письма или прячут полезную нагрузку в троянских установщиках, которые продвигаются через вредоносную рекламу или торренты. С помощью дропперов киберпреступники получают первоначальный доступ к устройствам. 

В большинстве случаев сами дропперы не имеют зловредных функций, поэтому их трудно обнаружить. Они обфусцируют код и выдают себя за легитимный процесс, располагаясь в памяти.

После того как устройство было скомпрометировано, дропперы внедряют более зловредные пейлоады, такие как программы-вымогатели.  

По заявлению Европола, один из главных подозреваемых заработал не менее 69 миллионов евро в криптовалюте, пока сдавал в аренду инфраструктуру для размещения программ-вымогателей.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru