


Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

В ходе кампании под названием «Операция Эндшпиль», прошедшей с 27 по 29 мая 2024 по всей Европе, правоохранительные органы захватили более 100 серверов по всему миру, которые преступники сдавали в аренду для развёртывания вредоносных программ, таких как IcedID, Bumblebee, Pikabot, Trickbot, SystemBC и Smokeloader.

Стражи порядка выявили восемь злоумышленников, которые были добавлены в список разыскиваемых Европолом, и арестовали четырех мошенников в Армении и Украине.

Эксперты из Bitdefender, Sekoia, Cryptolaemus, Shadowserver, Fox-IT, Team Cymru, Prodaft, Proofpoint, Computest, NFIR, Northwave, HaveIBeenPwned, DIVD и Spamhaus предоставили полиции информацию, которая помогла остановить деятельность преступников.

Говорится, что захваченная инфраструктура содержала более двух тысяч доменов, которые предоставляли незаконные услуги на территории Европы и Северной Америки.

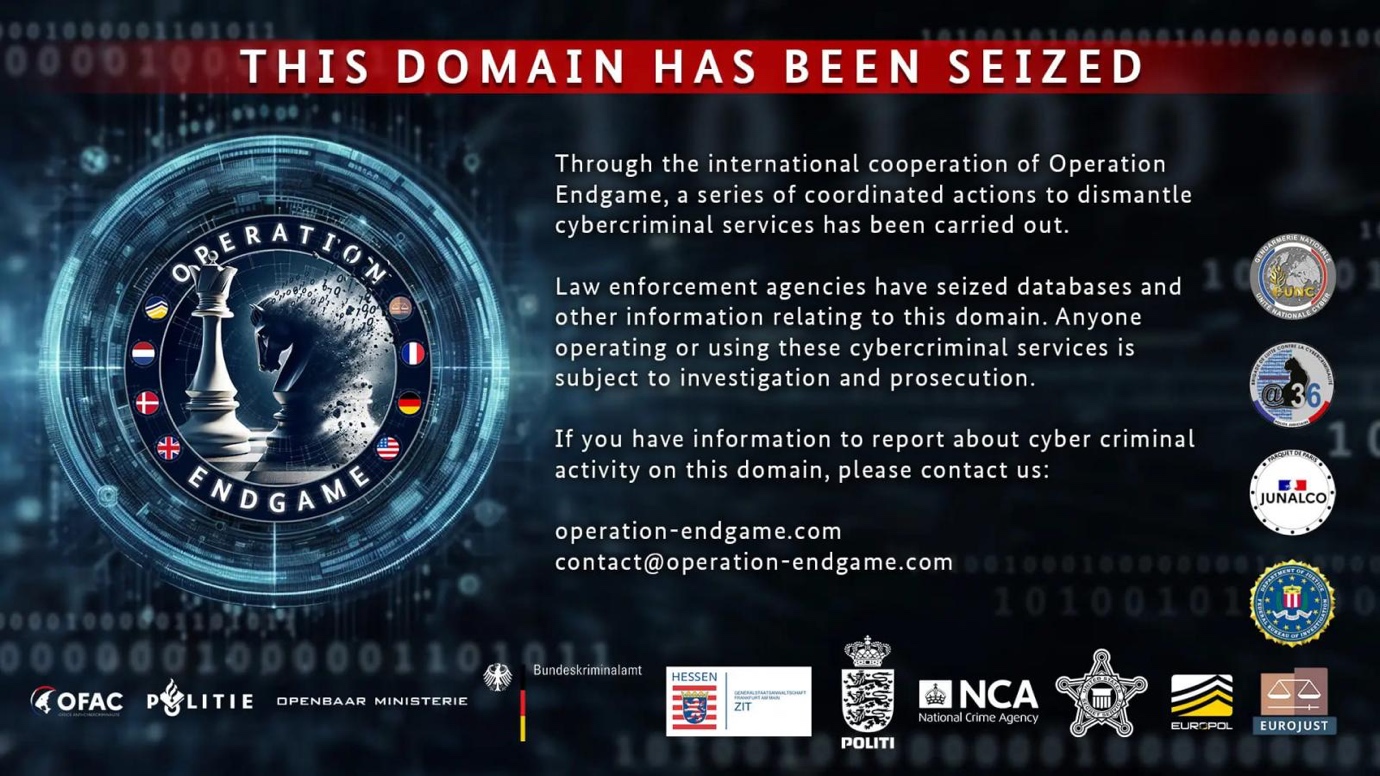
Баннер об аресте на одном из захваченных доменов 

Источник: Европол


Злоумышленники используют вредоносные программы-дропперы, чтобы доставлять на компьютер или смартфон жертвы другой вредонос. Они рассылают электронные письма или прячут полезную нагрузку в троянских установщиках, которые продвигаются через вредоносную рекламу или торренты. С помощью дропперов киберпреступники получают первоначальный доступ к устройствам. 

В большинстве случаев сами дропперы не имеют зловредных функций, поэтому их трудно обнаружить. Они обфусцируют код и выдают себя за легитимный процесс, располагаясь в памяти.

После того как устройство было скомпрометировано, дропперы внедряют более зловредные пейлоады, такие как программы-вымогатели.  

По заявлению Европола, один из главных подозреваемых заработал не менее 69 миллионов евро в криптовалюте, пока сдавал в аренду инфраструктуру для размещения программ-вымогателей.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru