


В Microsoft 365 по умолчанию отключили ActiveX

В Microsoft 365 по умолчанию отключили ActiveX

В Microsoft 365 по умолчанию отключили ActiveX

Изменена одна из дефолтных настроек Microsoft 365: элементы управления ActiveX в Windows-приложениях Word, Excel, PowerPoint и Visio теперь будут отключены, и никакой нотификации при этом пользователи не увидят.

Обновление пока доступно в виде бета и развертывается как превью там, где установлены пакеты версии 2504 (сборка 18730.20030) и выше. Такое же изменение в прошлом году реализовали в Office 2024 — по соображениям безопасности.

Отключение фреймворка по умолчанию блокирует создание новых объектов ActiveX, а также возможность взаимодействия с существующими. При открытии файла вверху появится сообщение о блокировке:


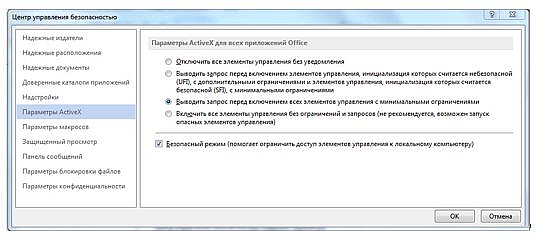
Прежняя дефолтная настройка «Выводить запрос перед включением всех элементов управления с минимальными ограничениями» предполагала, что юзер отдает себе отчет о рисках, связанных с выдачей разрешения: запуск ActiveX с минимальными ограничениями провоцирует злоупотребления и открывает систему для атак.

В случае нужды ActiveX можно включить через Центр управления безопасностью — при наличии разрешения админа на доступ. При этом изменение настроек (Файл > Параметры > Центр управления безопасностью > Настройки > Параметры ActiveX) будет применено ко всем офисным приложениям списка.


Не исключено, что в итоге ActiveX постигнет судьба VBScript, который Microsoft решила упразднить, чтобы закрыть популярную лазейку для установки вредоносных программ.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru