


В Microsoft 365 по умолчанию отключили ActiveX

В Microsoft 365 по умолчанию отключили ActiveX

В Microsoft 365 по умолчанию отключили ActiveX

Изменена одна из дефолтных настроек Microsoft 365: элементы управления ActiveX в Windows-приложениях Word, Excel, PowerPoint и Visio теперь будут отключены, и никакой нотификации при этом пользователи не увидят.

Обновление пока доступно в виде бета и развертывается как превью там, где установлены пакеты версии 2504 (сборка 18730.20030) и выше. Такое же изменение в прошлом году реализовали в Office 2024 — по соображениям безопасности.

Отключение фреймворка по умолчанию блокирует создание новых объектов ActiveX, а также возможность взаимодействия с существующими. При открытии файла вверху появится сообщение о блокировке:


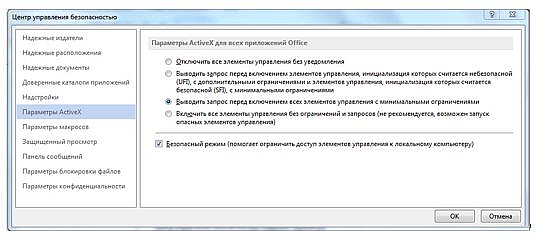
Прежняя дефолтная настройка «Выводить запрос перед включением всех элементов управления с минимальными ограничениями» предполагала, что юзер отдает себе отчет о рисках, связанных с выдачей разрешения: запуск ActiveX с минимальными ограничениями провоцирует злоупотребления и открывает систему для атак.

В случае нужды ActiveX можно включить через Центр управления безопасностью — при наличии разрешения админа на доступ. При этом изменение настроек (Файл > Параметры > Центр управления безопасностью > Настройки > Параметры ActiveX) будет применено ко всем офисным приложениям списка.


Не исключено, что в итоге ActiveX постигнет судьба VBScript, который Microsoft решила упразднить, чтобы закрыть популярную лазейку для установки вредоносных программ.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru