



SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

SecuriDropper — новый Android-дроппер, обходящий защитные меры Google

Новая вредоносная модель «дроппер как услуга» (dropper-as-a-service, DaaS) используется для атак на владельцев мобильных Android-устройств. Её преимущество заключается в обходе актуальных защитных мер от Google.

Задача дроппера в этом случае — попасть на девайс жертвы и загрузить дополнительный пейлоад. SecuriDropper имеет все шансы стать прибыльным делом для создателей, которые готовы продать услугу киберпреступным группам.

О новой DaaS-модели рассказали специалисты компании ThreatFabric. В отчёте компании отмечается следующее:

«Дропперы, как и их авторы, постоянно совершенствуются, поскольку им нужно обходить новые защитные меры».

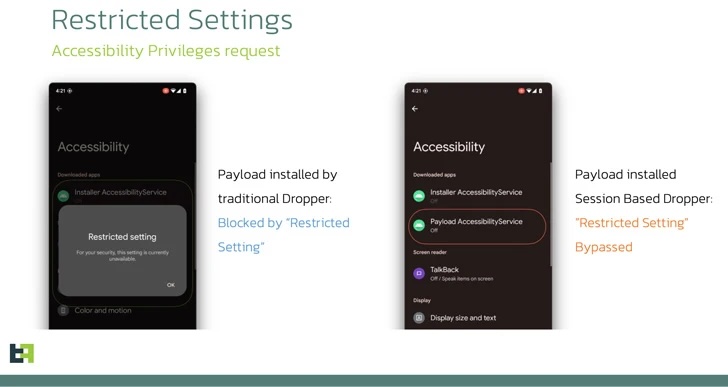
Например, SecuriDropper должен сводить на нет ограничения доступа к настройкам, которую представили в Android 13.

По замыслу Google, эта функциональность должна запрещать доступ скачанных из сторонних источников приложений к прочтению уведомлений и специальным возможностям ОС. Многие мобильные трояны используют именно эти лазейки, поэтому это весьма логичная защита.

Дроппер SecuriDropper, как правило, маскируется под безобидный софт и таким образом пытается уйти от детектирования. Известны следующие имена семплов вредоноса:

  • com.appd.instll.load (Google)
  • com.appd.instll.load (Google Chrome)

В ThreatFabric отметили технические аспекты инсталляции дроппера в ОС: этот зловред использует нетипичные API Android для установки нового пейлоада, что напоминает процесс установки софта из магазина приложений.


Вредоносной программе нужны следующие  разрешения: чтение и запись данных на внешнее хранилище (READ_EXTERNAL_STORAGE и WRITE_EXTERNAL_STORAGE), а также установка и удаление пакетов (REQUEST_INSTALL_PACKAGES и DELETE_PACKAGES).

По словам ThreatFabric, к услугам SecuriDropper прибегают такие известные банковские трояны, как SpyNote and ERMAC.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru