



Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Операторы Android-вредоноса SpyNote изменили тактику и теперь атакуют владельцев мобильных устройств под видом оповещений от службы «IT-alert», в которых граждан предупреждают о возможном извержении вулкана.

IT-alert — легальная государственная служба оповещений граждан Италии о чрезвычайных ситуациях. Например, с её помощью населению доносят предупреждения о лесных пожарах, наводнениях, землетрясениях и т. п.

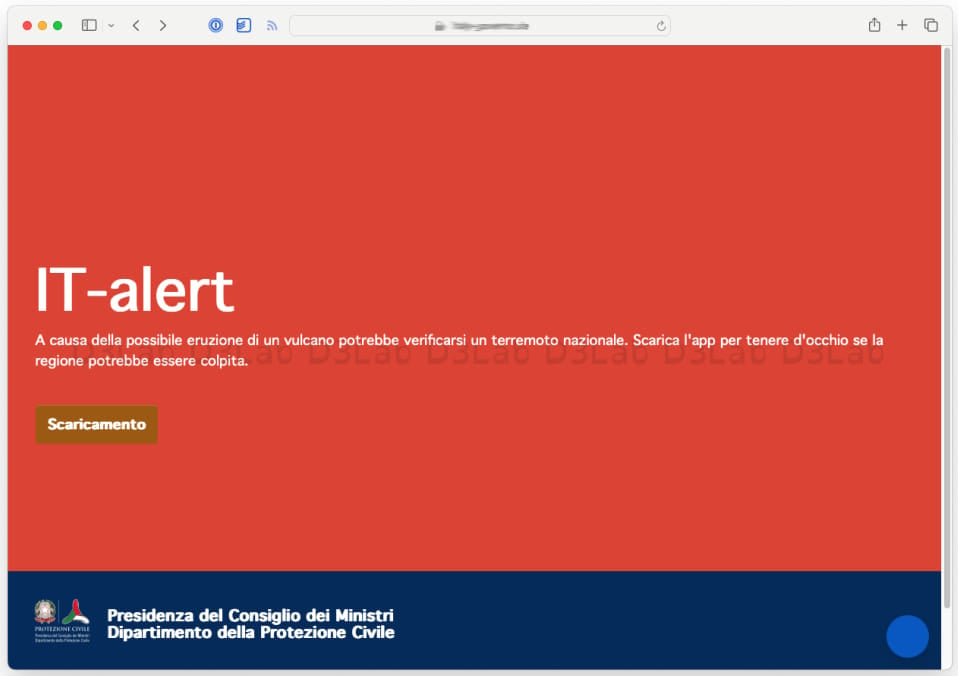
Исследователи из D3Lab первыми обратили внимание на фейковые предупреждения якобы от IT-alert. В них граждан предупреждали о возможном извержении вулкана. Чтобы держать руку на пульсе, владельцам мобильных устройств предлагали установить специальное приложение.


Если по отправленной ссылке переходил пользователь iOS, его перенаправляли на реальный сайт IT-alert, а вот с Android ситуация была более интересная: на смартфон пытался загрузиться файл «IT-Alert.apk».

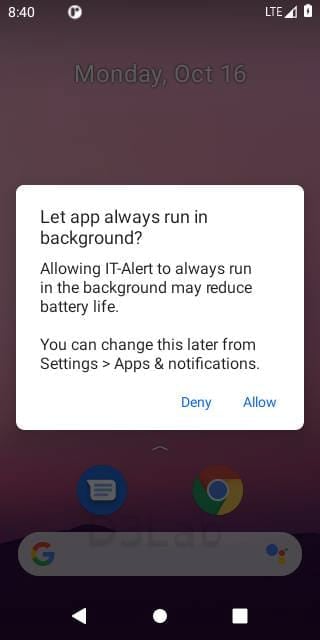
Этот APK устанавливал SpyNote, который после попадания в систему запрашивал доступ к специальным возможностям ОС — Accessibility Services.


SpyNote может накладывать свои окна поверх легитимных программ и таким образом собирать вводимые данные. Кроме того, вредонос способен записывать видео с камеры смартфона, отслеживать геолокацию жертвы, выполнять функции кейлогера, снимать скриншоты, записывать вызовы и пр.

В августе мы писали, что троян SpyNote проникает на смартфоны с помощью вишинга.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru