



Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Android-троян SpyNote использует фейковые оповещения об извержении вулкана

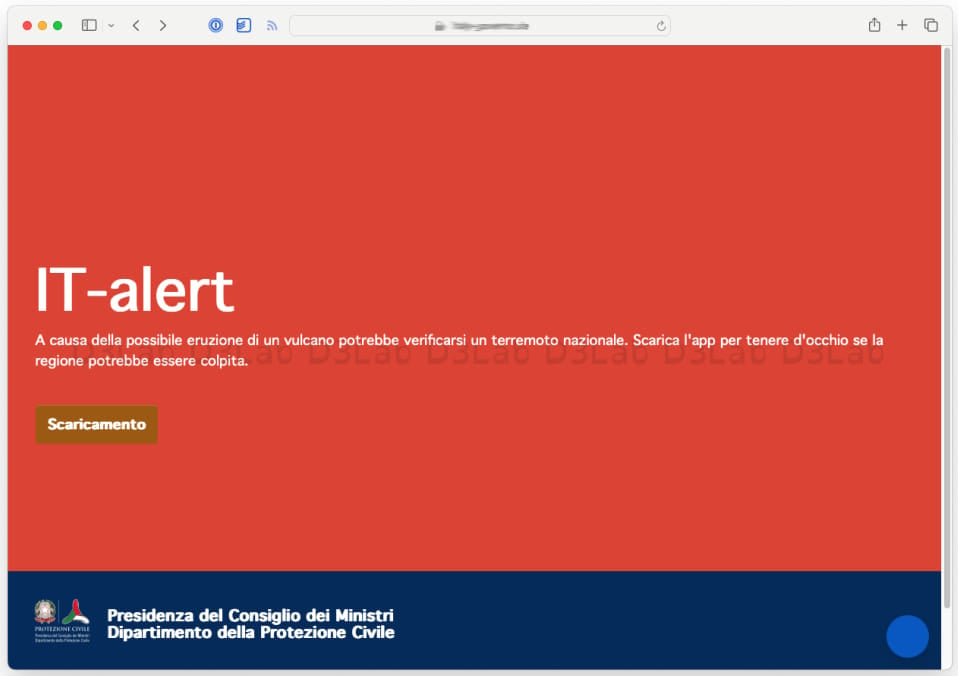
Операторы Android-вредоноса SpyNote изменили тактику и теперь атакуют владельцев мобильных устройств под видом оповещений от службы «IT-alert», в которых граждан предупреждают о возможном извержении вулкана.

IT-alert — легальная государственная служба оповещений граждан Италии о чрезвычайных ситуациях. Например, с её помощью населению доносят предупреждения о лесных пожарах, наводнениях, землетрясениях и т. п.

Исследователи из D3Lab первыми обратили внимание на фейковые предупреждения якобы от IT-alert. В них граждан предупреждали о возможном извержении вулкана. Чтобы держать руку на пульсе, владельцам мобильных устройств предлагали установить специальное приложение.


Если по отправленной ссылке переходил пользователь iOS, его перенаправляли на реальный сайт IT-alert, а вот с Android ситуация была более интересная: на смартфон пытался загрузиться файл «IT-Alert.apk».

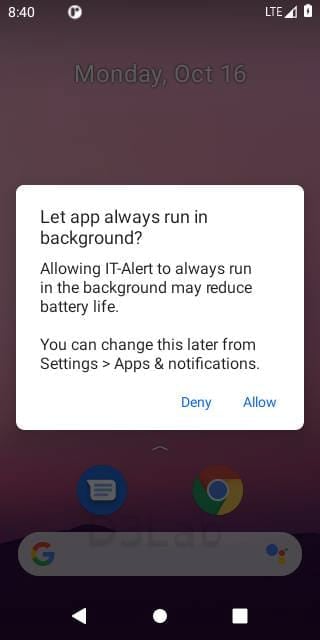
Этот APK устанавливал SpyNote, который после попадания в систему запрашивал доступ к специальным возможностям ОС — Accessibility Services.


SpyNote может накладывать свои окна поверх легитимных программ и таким образом собирать вводимые данные. Кроме того, вредонос способен записывать видео с камеры смартфона, отслеживать геолокацию жертвы, выполнять функции кейлогера, снимать скриншоты, записывать вызовы и пр.

В августе мы писали, что троян SpyNote проникает на смартфоны с помощью вишинга.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru