



Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Android-троян SpyNote использует фейковые оповещения об извержении вулкана

Операторы Android-вредоноса SpyNote изменили тактику и теперь атакуют владельцев мобильных устройств под видом оповещений от службы «IT-alert», в которых граждан предупреждают о возможном извержении вулкана.

IT-alert — легальная государственная служба оповещений граждан Италии о чрезвычайных ситуациях. Например, с её помощью населению доносят предупреждения о лесных пожарах, наводнениях, землетрясениях и т. п.

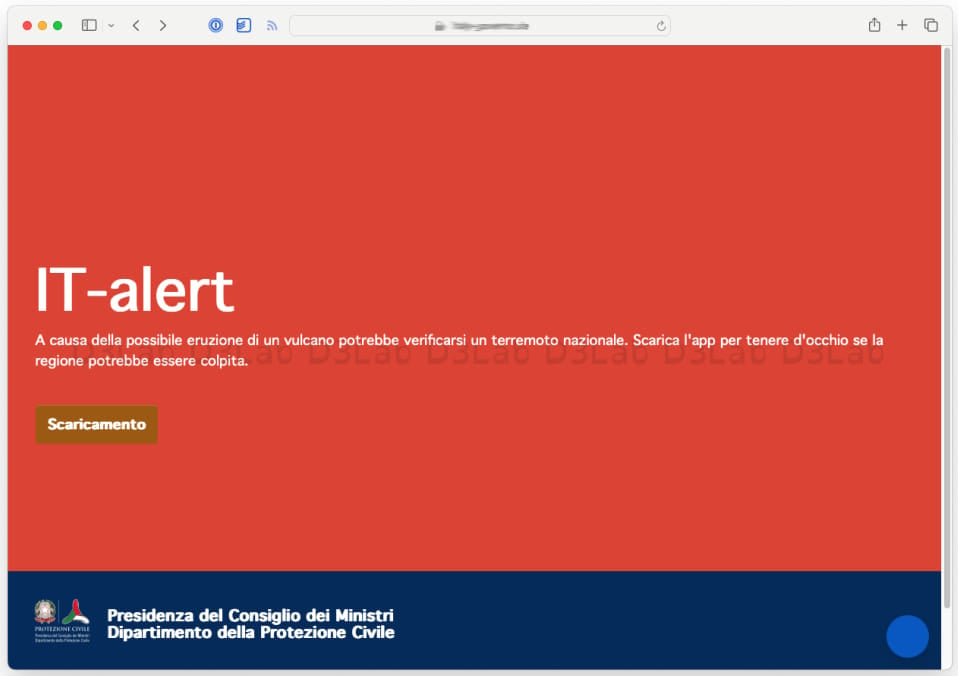
Исследователи из D3Lab первыми обратили внимание на фейковые предупреждения якобы от IT-alert. В них граждан предупреждали о возможном извержении вулкана. Чтобы держать руку на пульсе, владельцам мобильных устройств предлагали установить специальное приложение.


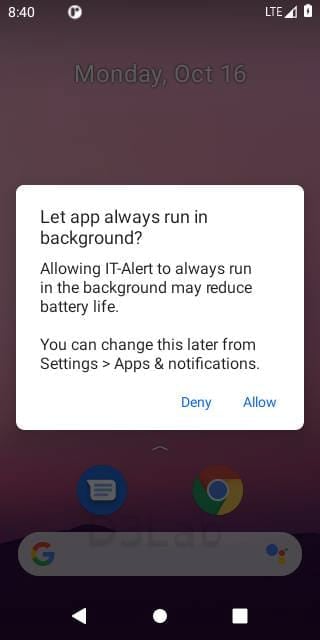
Если по отправленной ссылке переходил пользователь iOS, его перенаправляли на реальный сайт IT-alert, а вот с Android ситуация была более интересная: на смартфон пытался загрузиться файл «IT-Alert.apk».

Этот APK устанавливал SpyNote, который после попадания в систему запрашивал доступ к специальным возможностям ОС — Accessibility Services.


SpyNote может накладывать свои окна поверх легитимных программ и таким образом собирать вводимые данные. Кроме того, вредонос способен записывать видео с камеры смартфона, отслеживать геолокацию жертвы, выполнять функции кейлогера, снимать скриншоты, записывать вызовы и пр.

В августе мы писали, что троян SpyNote проникает на смартфоны с помощью вишинга.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru