


Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

В ходе кампании под названием «Операция Эндшпиль», прошедшей с 27 по 29 мая 2024 по всей Европе, правоохранительные органы захватили более 100 серверов по всему миру, которые преступники сдавали в аренду для развёртывания вредоносных программ, таких как IcedID, Bumblebee, Pikabot, Trickbot, SystemBC и Smokeloader.

Стражи порядка выявили восемь злоумышленников, которые были добавлены в список разыскиваемых Европолом, и арестовали четырех мошенников в Армении и Украине.

Эксперты из Bitdefender, Sekoia, Cryptolaemus, Shadowserver, Fox-IT, Team Cymru, Prodaft, Proofpoint, Computest, NFIR, Northwave, HaveIBeenPwned, DIVD и Spamhaus предоставили полиции информацию, которая помогла остановить деятельность преступников.

Говорится, что захваченная инфраструктура содержала более двух тысяч доменов, которые предоставляли незаконные услуги на территории Европы и Северной Америки.

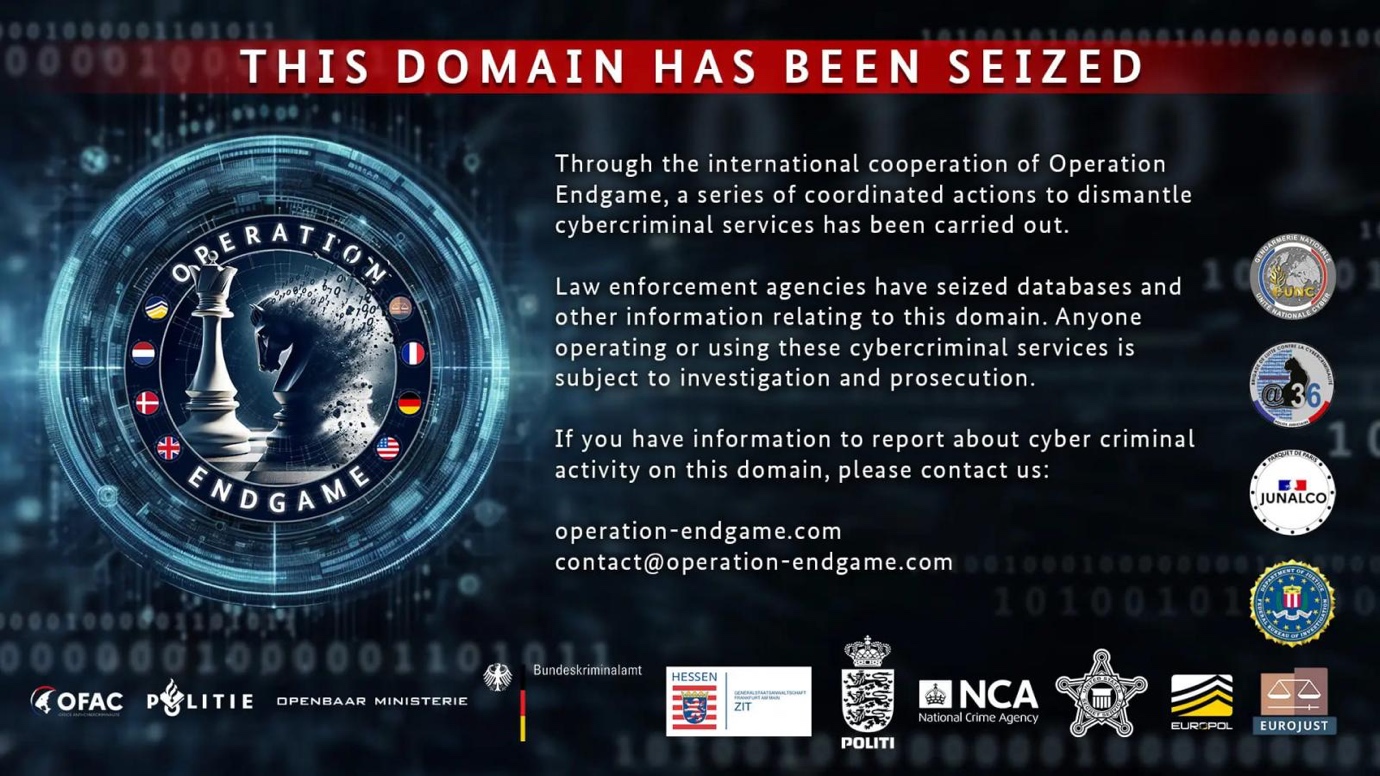
Баннер об аресте на одном из захваченных доменов 

Источник: Европол


Злоумышленники используют вредоносные программы-дропперы, чтобы доставлять на компьютер или смартфон жертвы другой вредонос. Они рассылают электронные письма или прячут полезную нагрузку в троянских установщиках, которые продвигаются через вредоносную рекламу или торренты. С помощью дропперов киберпреступники получают первоначальный доступ к устройствам. 

В большинстве случаев сами дропперы не имеют зловредных функций, поэтому их трудно обнаружить. Они обфусцируют код и выдают себя за легитимный процесс, располагаясь в памяти.

После того как устройство было скомпрометировано, дропперы внедряют более зловредные пейлоады, такие как программы-вымогатели.  

По заявлению Европола, один из главных подозреваемых заработал не менее 69 миллионов евро в криптовалюте, пока сдавал в аренду инфраструктуру для размещения программ-вымогателей.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru