


Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Самые большие киберугрозы для России и СНГ — Log4Shell, Lockbit и Conti

Специалисты «Лаборатории Касперского» проанализировали данные о кибератаках, зафиксированных в России и странах СНГ в 2023 году и I квартале 2024-го, и составили отчет об актуальных угрозах, в том числе уязвимостях.

Кроме нацеленных на шпионаж APT-групп и корыстолюбивых взломщиков (таких, как операторы программ-шифровальщиков), последние полгода в регионе наблюдается учащение атак хактивистов. Эти варвары, как правило, выбирают мишенью слабые в отношении ИБ организации и используют публично доступные инструменты.

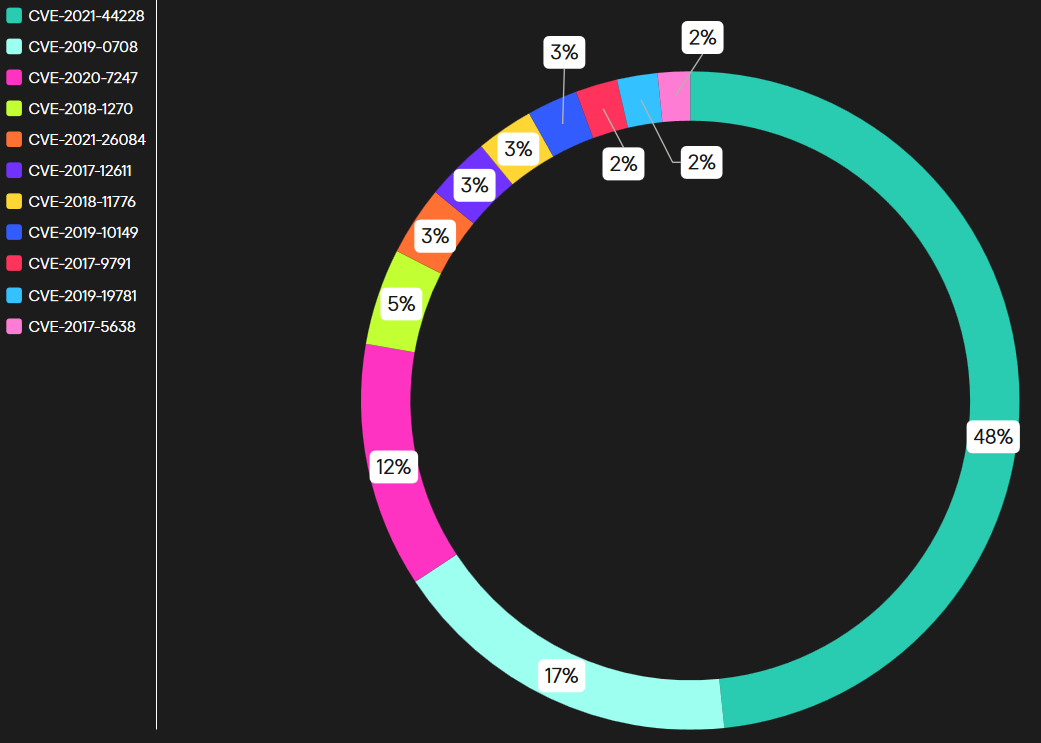
Согласно статистике Kaspersky, в отчетный период в атаках на российские корпоративные сети в основном использовались хорошо известные уязвимости — чаще всего CVE-2021-44228 (Log4Shell), CVE-2019-0708 (BlueKeep) и CVE-2020-7247 в почтовом сервере OpenSMTPD.


Для атак через конечные устройства компаний злоумышленники выбирали дыры поновее и в большинстве случаев пытались через эксплойт протащить в систему и выполнить вредоносный код. В итоговый Топ-10 вошли следующие уязвимости:

Эксплойты в числе прочего использовались для внедрения в сети шифровальщиков. В минувшем квартале список наиболее агрессивных угроз этого класса возглавили Dcryptor, он же Mamba, Lockbit и Conti. Год назад лидером по частоте использования числился Phobos, теперь спустившийся на четвертую ступень.

Отчёт «Ландшафт угроз для России и СНГ» (PDF) также содержит перечень тактик, техник и процедур злоумышленников и рекомендации по снижению рисков. Аналитики надеются, что их труд по достоинству оценят сотрудники SOC, специалисты по Threat Intelligence, DFIR и Threat Hunting, эксперты ИБ, топ-менеджеры и админы доменов.

«Нашей целью при подготовке отчёта было представить полноценное исследование актуального ландшафта киберугроз, а также ещё раз показать, что правильно выстроенные процессы информационной безопасности и анализ тактик, техник и процедур атакующих остаются надёжным средством противодействия киберугрозам», — отметил Никита Назаров, соавтор отчета и руководитель отдела расширенного исследования угроз в Kaspersky.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru