


Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Киберугрозы-2024, Россия и СНГ: вымогательство, шпионаж, хактивизм

Компания F.A.C.C.T. подвела итоги 2023 года по киберугрозам, актуальным для России и СНГ, и составила прогноз на 2024 год. По мнению экспертов, в этом году можно ожидать дальнейший рост активности APT-групп, хактивистов и операторов шифровальщиков.

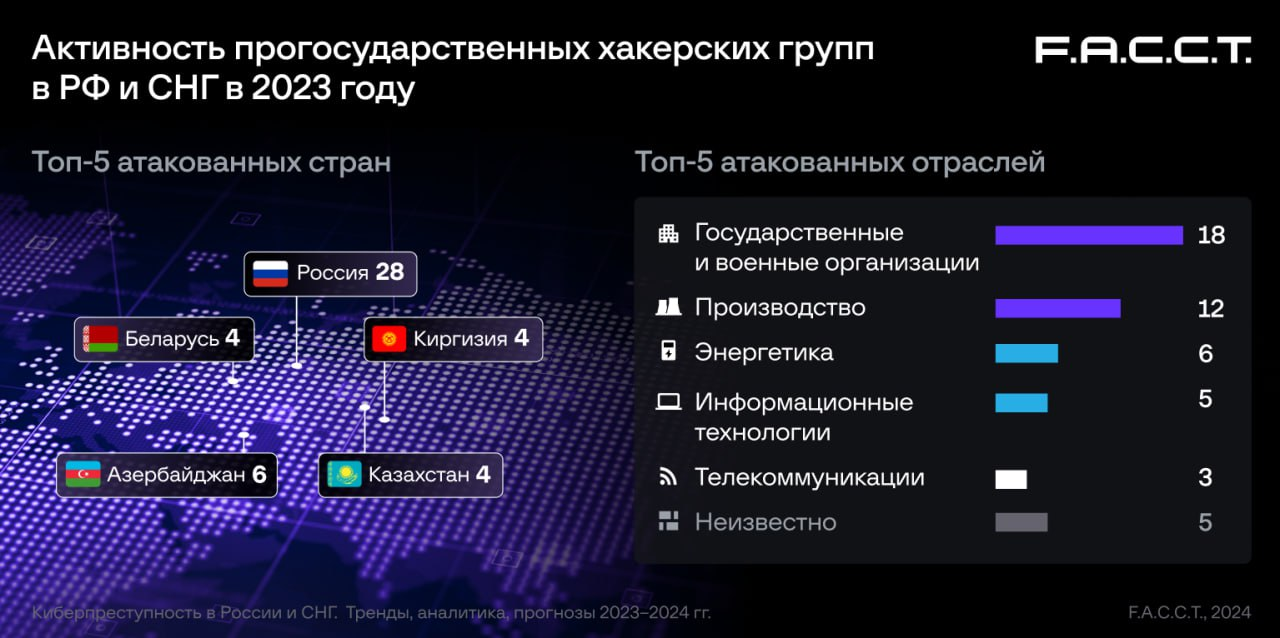
В прошлом году специалисты насчитали 14 APT-групп (включая Sticky Werewolf и XDSpy), действующих на территории России и стран СНГ. Нацеленных на шпионаж злоумышленников больше всего интересуют госучреждения, оборонка и критически важное промышленное производство.


Большинство DDoS-атак в регионе по-прежнему проводят хактивисты. Они же в основном воруют и публикуют базы данных компаний, хотя были также зафиксированы случаи утечки с участием инсайдеров (уволенных и уехавших из России сотрудников).

Число атак шифровальщиков на российские организации, по данным F.A.C.C.T., в 2023 году возросло на 160%, отчасти благодаря расширению рынка услуг готового доступа к сетям. Операторы таких зловредов — к примеру, Werewolves — начали создавать собственные сайты для публикации списков жертв. Наметившийся тренд на объединение несхожих по мотивам вымогателей, видимо, сохранит актуальность и в этом году.

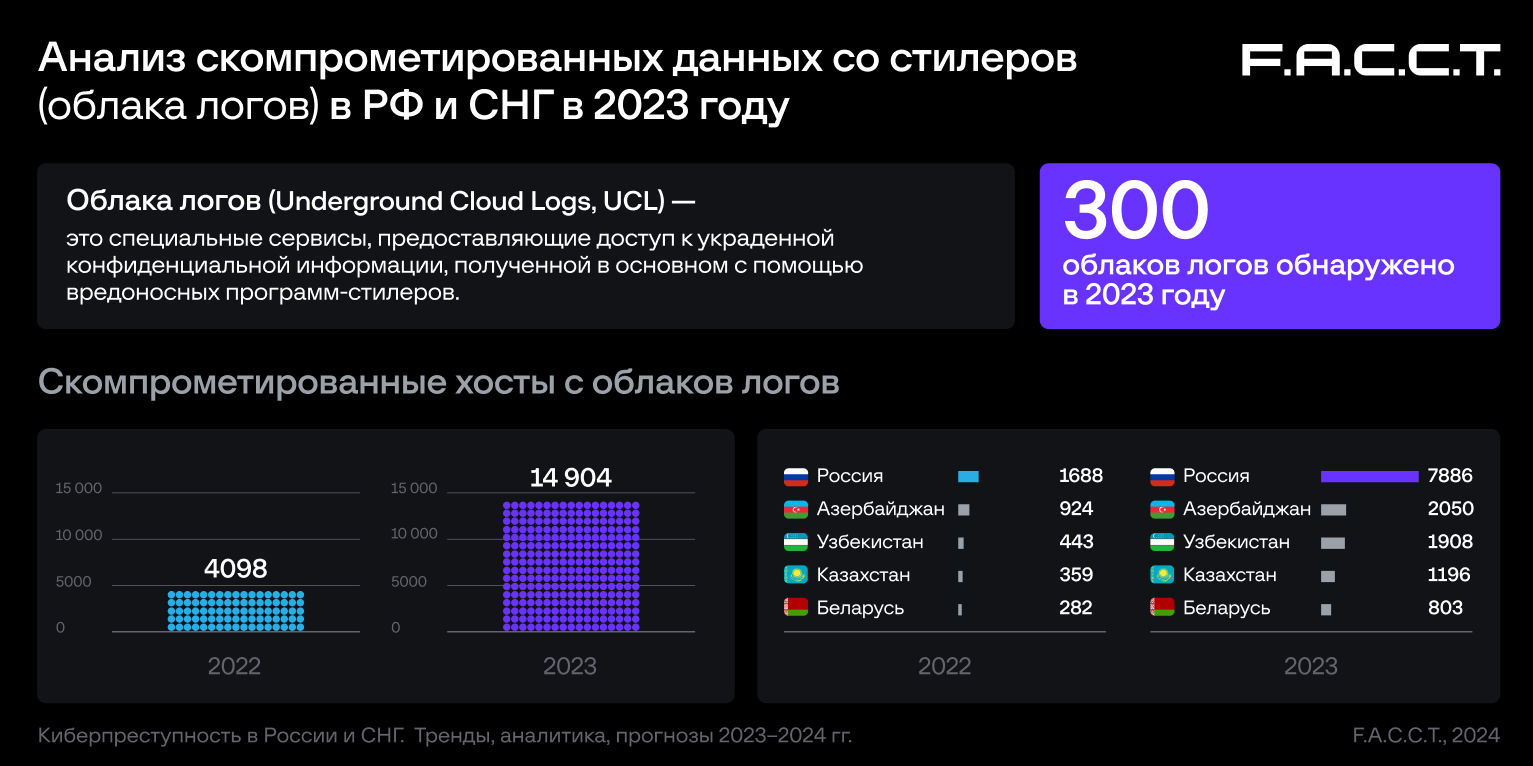
Полезным источником ключей доступа для авторов атак являются облачные хранилища данных, украденных с помощью инфостилеров. За год исследователи обнаружили около 300 таких сервисов — против 102 в 2022 году; анализ содержимого показал, что количество учеток, ассоциированных с крупными банками России и СНГ, увеличилось в пять раз.


Ключи к серверам, панелям управления, аккаунтам пользователей можно также приобрести на теневых маркетплейсах. Выставленные на продажу данные помогли экспертам выявить тысячи скомпрометированных хостов в России, Армении, Азербайджане и Узбекистане.

«Согласно нашим прогнозам, в наступившем 2024 году российские компании и госучреждения снова столкнутся с повышенной активностью кибершпионов, атаками программ-вымогателей, утечками данных, DDoS и дефейсами сайтов в исполнении хактивистов, — заявил гендиректор F.A.C.C.T. Валерий Баулин. — Для эффективного предупреждения кибератак еще на этапе их подготовки мы настоятельно советуем использовать как данные Threat Intelligence, так и комплексные решения для защиты от сложных и неизвестных киберугроз».

Полнотекстовую версию отчета «Киберпреступность в России и СНГ, 2023–2024 гг. Тренды, аналитика, прогнозы» можно скачать на сайте ИБ-компании (требуется регистрация с указанием корпоративного имейл).

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru