



Исходный код GTA 5 попал в общий доступ спустя год после взлома Rockstar

Исходный код GTA 5 попал в общий доступ спустя год после взлома Rockstar

Исходный код GTA 5 попал в общий доступ спустя год после взлома Rockstar

Исходный код популярнейшей игры Grand Theft Auto 5 слили в Сеть спустя чуть больше года после взлома Rockstar Games. Напомним, киберпреступная группировка Lapsus$ проникла в системы разработчика игр и утащила внутренние данные.

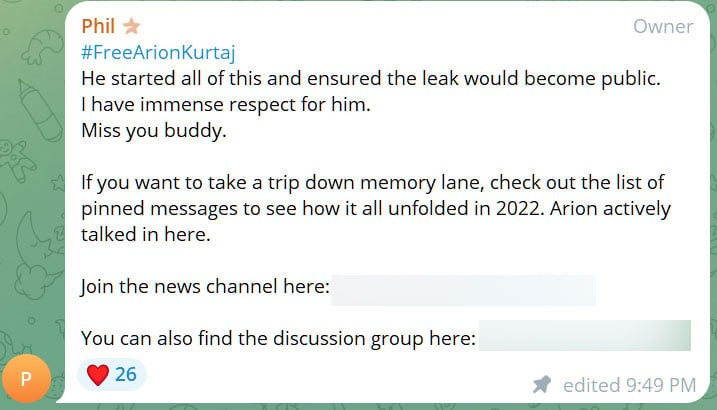
Ссылки на загрузку исходного года появились на самых разных площадках, включая Discord, сайты дарквеба и телеграм-канал, который и ранее использовался для публикации слитых у Rockstar данных.

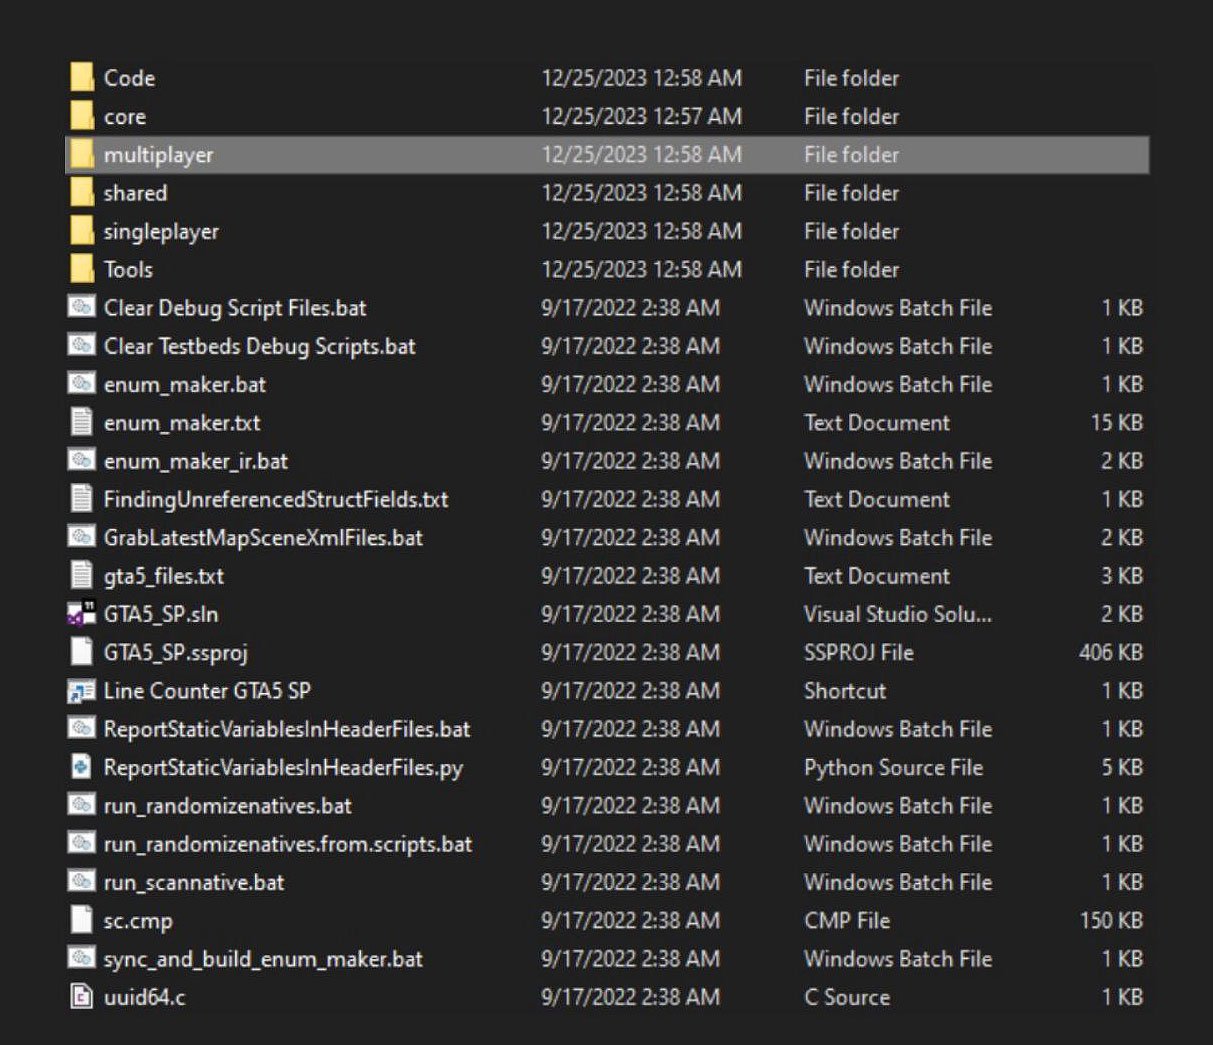
Владелец канала под ником «Phil» запостил ссылки на украденный исходный код, а также разместил скриншот содержимого, включая директории и файлы:


В канале также есть упоминание Ариона Куртая, одного из лидеров кибергруппировки Lapsus$. Именно этот хакер летом был признан виновным в сливе геймплея GTA 6.

Интересно, то буквально на днях Ариона заключили в психиатрическую лечебницу по распоряжению суда присяжных Сазерка, Лондон. Именно поэтому его «коллеги» используют хештег #FreeArionKurtaj в посте.


К слову, вчера мы писали о новом взломе французской корпорации Ubisoft. Информация о проникновении третьих лиц во внутренние системы появилась в X-аккаунте VX-Underground.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru