



Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

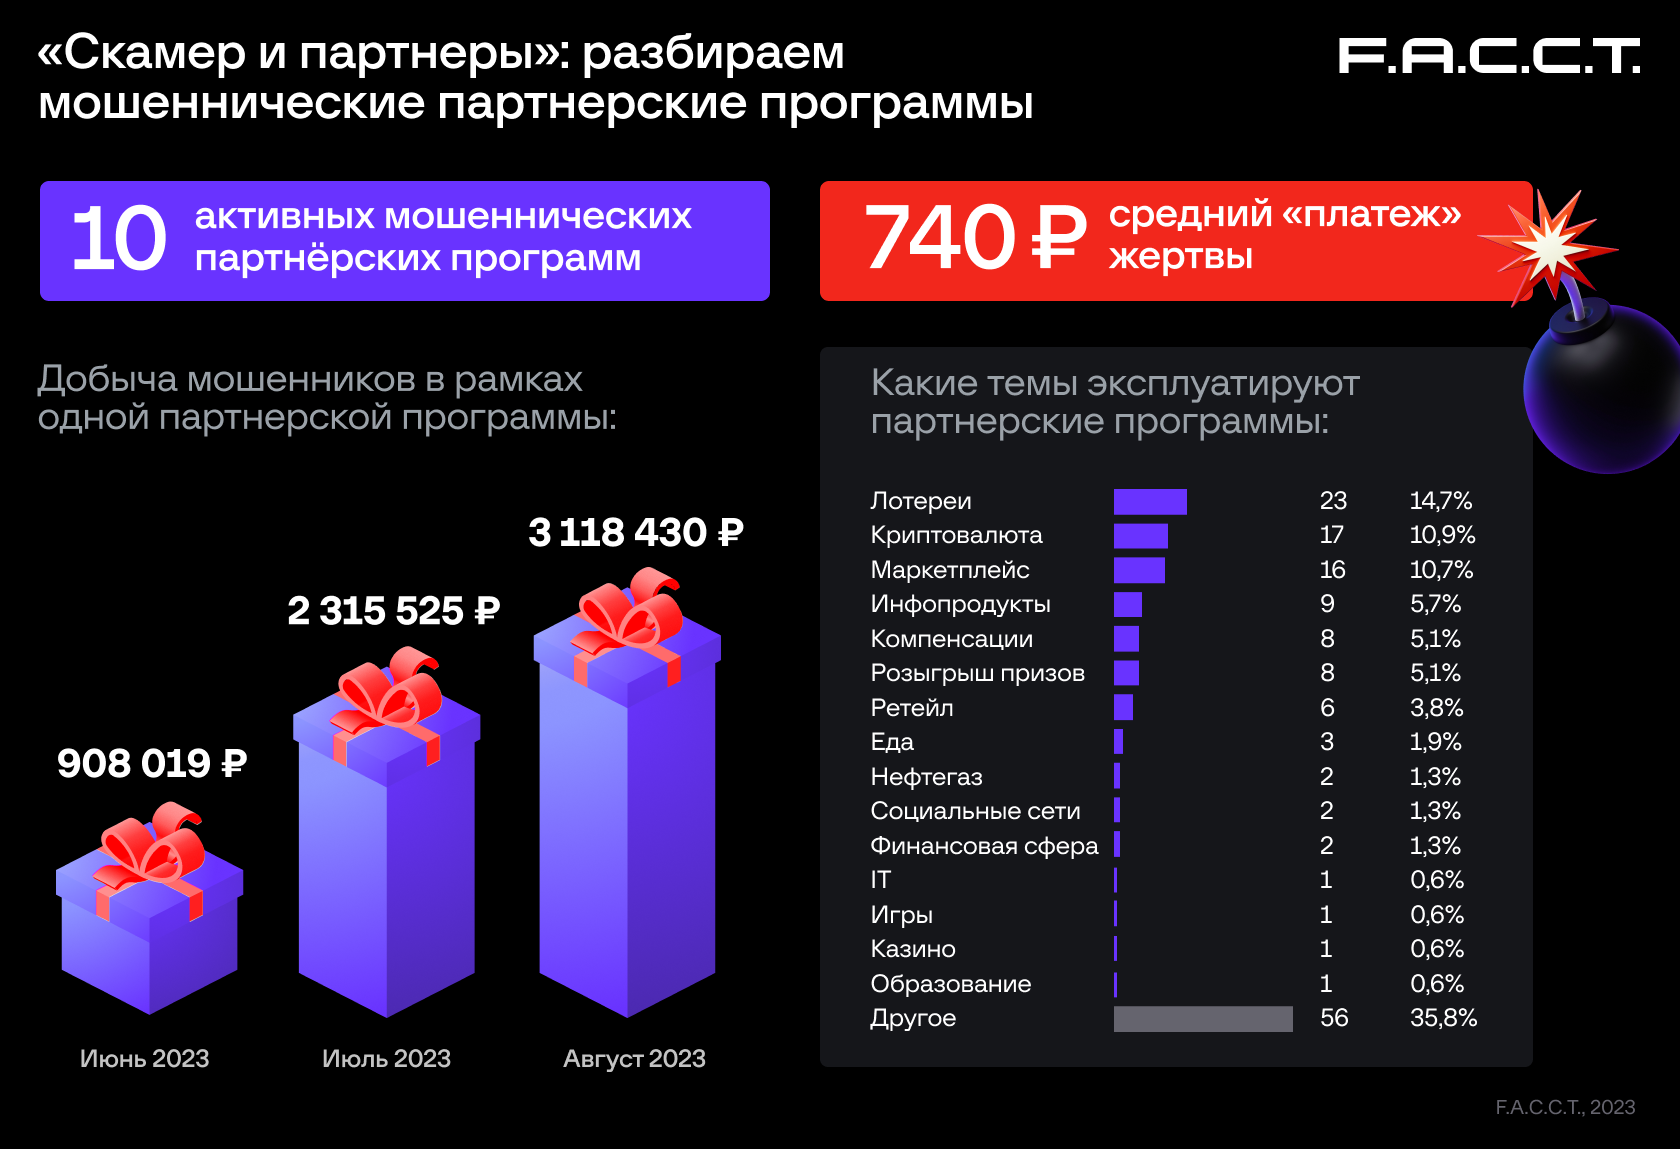
В этом году эксперты F.A.С.С.T. выявили 10 активных мошеннических партнёрских программ, участники которых атакуют в основном пользователей из России. Наибольшее распространение получили приманки в виде выигрышей в лотерею и криптоинвестиций.

Подобные партнерки позволяют злоумышленникам масштабировать свои операции, увеличить охват мишеней и повысить прибыль за счет разделения задач (привлечение трафика, создание фишинговых страниц, рассылка сообщений-ловушек). Готовые шаблоны, ресурсы, трафик можно приобрести на специализированных маркетплейсах и в закрытых телеграм-каналах.

Автор предложения (оффера) регистрирует домен, создает мошеннические страницы, размещает их на хостинге и выставляет оффер на платформе партнерской программы. В среднем на обнаруженных платформах размещалось по 156 активных офферов (зафиксированный максимум — 746).

По тематике поддельные ресурсы различны, но по большей части посвящены лотереям (популярен выбор коробочки с призом), инвестициям в криптовалюты, мифическим акциям маркетплейсов. Иногда посетителям предлагают купить «красивое» доменное имя для сайта.

Админы партнерок проверяют созданный в рамках оффера сайт и предоставляют фишинговые или платежные формы, которыми его можно дополнить. Исполнители выбирают оффер, получают реферальную ссылку и привлекают трафик, распространяя ее URL через имейл, СМС, в соцсетях и мессенджерах.

В 87% случаев такие рассылки были ориентированы на русскоязычных пользователей. Так, недавно подобные письма массово пришли на корпоративные ящики менеджмента Selectel — об этом вчера, 13 декабря, рассказал на пресс-конференции по итогам года директор по продуктам компании Константин Ансимов.

В среднем на платформах обнаруженных экспертами партнерок, размещалось по 156 активных предложений-офферов (в одном предложении — 746). Участие в таких программах обычно приносит порядка 4,3 млн рублей в месяц. При этом 60-90% украденных сумм получают партнеры, остальное — авторы офферов.

«Несмотря на то что партнерские программы существуют уже как минимум с 2018 года, подобные формы нелегального бизнеса в последнее время пользуются особой популярностью у злоумышленников, — отметил Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Количество используемых брендов в схемах активно расширяется, нанося как материальный ущерб жертвам схемы, так и репутационный — эксплуатируемым брендам».

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru