



Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

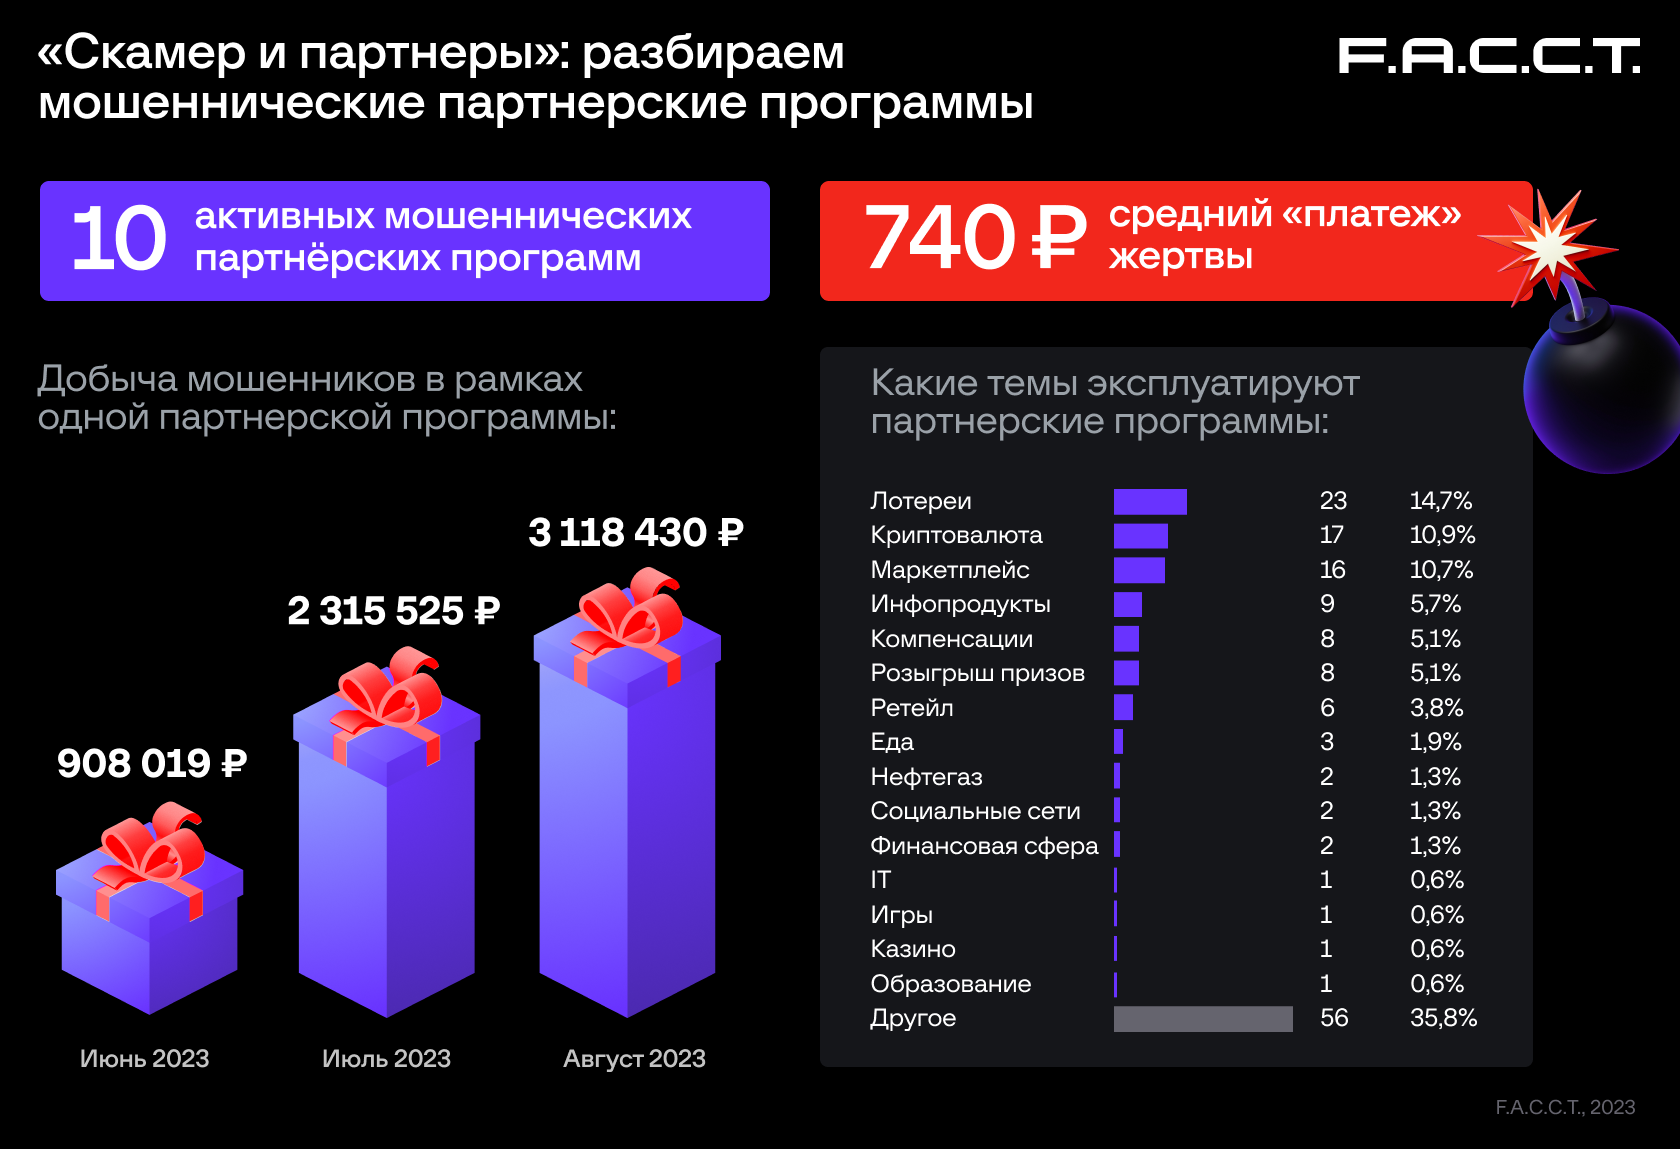
В этом году эксперты F.A.С.С.T. выявили 10 активных мошеннических партнёрских программ, участники которых атакуют в основном пользователей из России. Наибольшее распространение получили приманки в виде выигрышей в лотерею и криптоинвестиций.

Подобные партнерки позволяют злоумышленникам масштабировать свои операции, увеличить охват мишеней и повысить прибыль за счет разделения задач (привлечение трафика, создание фишинговых страниц, рассылка сообщений-ловушек). Готовые шаблоны, ресурсы, трафик можно приобрести на специализированных маркетплейсах и в закрытых телеграм-каналах.

Автор предложения (оффера) регистрирует домен, создает мошеннические страницы, размещает их на хостинге и выставляет оффер на платформе партнерской программы. В среднем на обнаруженных платформах размещалось по 156 активных офферов (зафиксированный максимум — 746).

По тематике поддельные ресурсы различны, но по большей части посвящены лотереям (популярен выбор коробочки с призом), инвестициям в криптовалюты, мифическим акциям маркетплейсов. Иногда посетителям предлагают купить «красивое» доменное имя для сайта.

Админы партнерок проверяют созданный в рамках оффера сайт и предоставляют фишинговые или платежные формы, которыми его можно дополнить. Исполнители выбирают оффер, получают реферальную ссылку и привлекают трафик, распространяя ее URL через имейл, СМС, в соцсетях и мессенджерах.

В 87% случаев такие рассылки были ориентированы на русскоязычных пользователей. Так, недавно подобные письма массово пришли на корпоративные ящики менеджмента Selectel — об этом вчера, 13 декабря, рассказал на пресс-конференции по итогам года директор по продуктам компании Константин Ансимов.

В среднем на платформах обнаруженных экспертами партнерок, размещалось по 156 активных предложений-офферов (в одном предложении — 746). Участие в таких программах обычно приносит порядка 4,3 млн рублей в месяц. При этом 60-90% украденных сумм получают партнеры, остальное — авторы офферов.

«Несмотря на то что партнерские программы существуют уже как минимум с 2018 года, подобные формы нелегального бизнеса в последнее время пользуются особой популярностью у злоумышленников, — отметил Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Количество используемых брендов в схемах активно расширяется, нанося как материальный ущерб жертвам схемы, так и репутационный — эксплуатируемым брендам».

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru