



Операторы троянов вновь используют XLL, ломая аккаунты для обхода защиты

Операторы троянов вновь используют XLL, ломая аккаунты для обхода защиты

Операторы троянов вновь используют XLL, ломая аккаунты для обхода защиты

Последние месяцы команда HP Wolf Security фиксирует рост активности троянов, раздаваемых в файлах XLL. Чтобы обойти блокировку таких загрузок, введенную Microsoft, злоумышленники отправляют свои письма со скомпрометированных аккаунтов.

В III квартале 2023 года 80% вредоносов, по данным (PDF) HP Wolf, распространялись с использованием имейл. Для их доставки вновь начали использоваться файлы плагина Excel с поддержкой макросов (.xlam); такие угрозы в списке расширений, популярных у киберкриминала, поднялись на 7-ю строчку — с 46-й, которую они заняли по итогам II квартала.

Одна из таких имейл-кампаний была выявлена в июле; она была нацелена на засев RAT-трояна Parallax. Поддельные письма отправлялись с реальных, но взломанных аккаунтов, что позволяло обойти репутационные фильтры и дефолтную блокировку недоверенных XLL, введенную Microsoft.

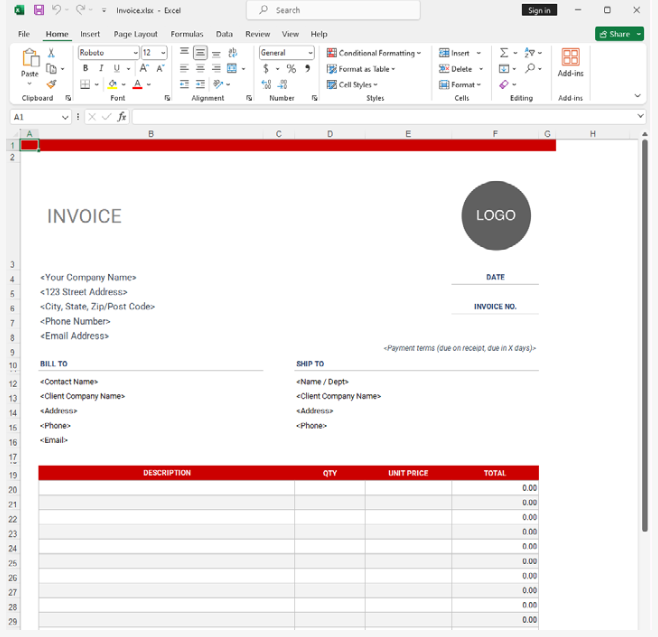
Вредоносные вложения были замаскированы под скан инвойса. При открытии файла Excel автоматом запускает функцию xlAutoOpen; в данном случае это влечет отработку вредоносного кода.

Последний сначала для отвода глаз загружает различные системные библиотеки и обеспечивает выполнение их функций, чтобы затруднить статический анализ. После этого запускаются два потока (XLL поддерживает многопоточность).

Первый создает в C:\ProgramData папку с именем GUID и записывает в нее файл lum.exe. В реестре создается новый ключ, после этого вредоносный lum.exe запускается на исполнение.

Второй поток призван усилить иллюзию легитимности. Он записывает на диск маскировочный файл-инвойс (на самом деле это шаблон, снятый с легитимного сайта) и открывает его в Excel, используя ShellExecuteW.


Распаковка зловреда происходит в памяти, загрузка осуществляется по методу process hollowing. Чтобы обеспечить себе постоянное присутствие в системе, троян прописывается на автозапуск.

Основным назначением Parallax RAT является обеспечение удаленного доступа к зараженной системе. Он также умеет воровать учетные данные, загружать файлы и выгружать данные на внешний сервер.

Злоумышленники и ранее использовали XLL для доставки зловредов — например, операторы Dridex, Agent Tesla, инфостилеров Formbook, RedLine и Raccoon. В начале года Microsoft по умолчанию включила блокировку XLL-загрузок из недоверенных источников, чтобы исключить злоупотребления, и вектор утратил популярность в криминальных кругах — как оказалось, всего на полгода.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru